
پرش به محتوا
آخرین اخبار
هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد هشدار درباره پشتیبانی جعلی در Teams؛ به افراد ناشناس دسترسی رایانه ندهید آلودگی ۹۵۳ فروشگاه اینترنتی با کدی که از اسکنرهای امنیتی پنهان می‌شود DreamHost رمز برخی حساب‌های ایمیل و انتقال فایل را بازنشانی کرد فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد
اخبار

انتشار بسته آلوده npm برای سرقت اطلاعات توسعه‌دهندگان

مرداد ۷, ۱۴۰۵ نوشتهٔ hraicp3

کمیته رکن چهارم – پژوهشگران امنیتی از شناسایی دو نسخه آلوده از بسته‌های npm خبر داده‌اند که برای نصب یک بدافزار دسترسی از راه دور و سرقت اطلاعات توسعه‌دهندگان مورد استفاده قرار گرفته‌اند.

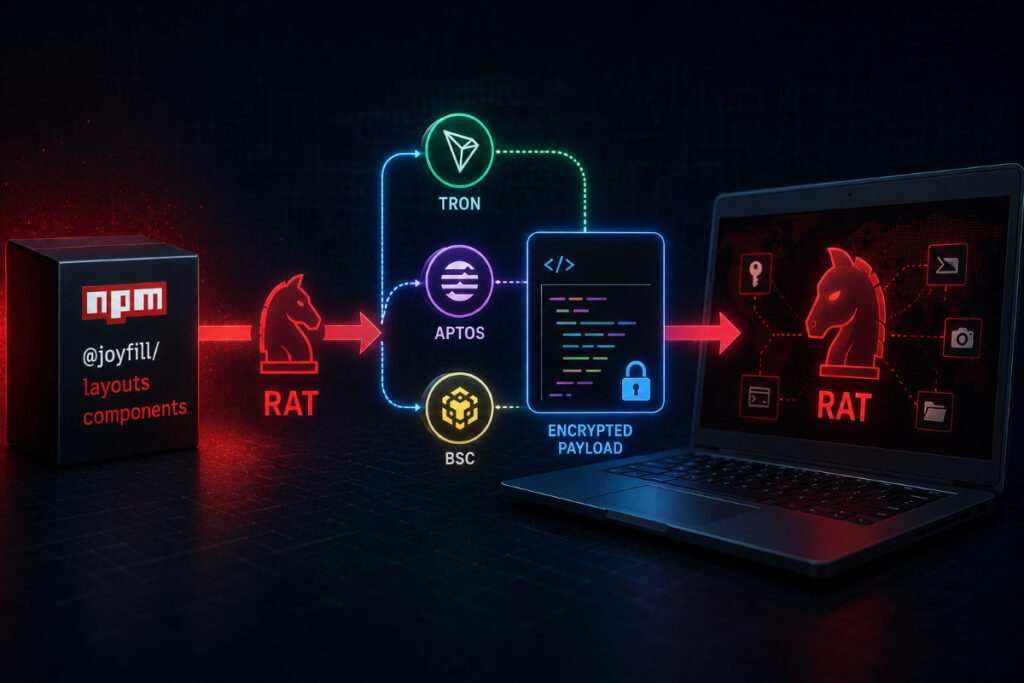
به گزارش کمیته رکن چهارم، شرکت Socket اعلام کرد دو نسخه آزمایشی از بسته‌های @joyfill/layouts و @joyfill/components به کد مخرب آلوده شده‌اند. این کد پس از بارگذاری در Node.js اجرا شده و محموله‌های بعدی را از طریق شبکه‌های بلاکچینی دریافت می‌کند.

بدافزار نهایی می‌تواند اطلاعات سیستم را جمع‌آوری کند، فایل‌ها را سرقت کند، کدهای جدید اجرا کند و محتوای کلیپ‌بورد را بخواند. همچنین بررسی‌ها نشان می‌دهد یک بدافزار سرقت اطلاعات نیز همراه این حمله توزیع شده که داده‌های مرورگرها، اعتبارنامه‌های Git، کیف پول‌های دیجیتال و ابزارهای توسعه را هدف قرار می‌دهد.

پژوهشگران احتمال داده‌اند این حمله با فعالیت عوامل تهدید وابسته به کره شمالی مرتبط باشد، اما هنوز نحوه آلوده شدن بسته‌ها مشخص نشده است.

به توسعه‌دهندگانی که نسخه‌های آسیب‌دیده را نصب کرده‌اند توصیه شده است این بسته‌ها را حذف کرده، از نسخه‌های سالم استفاده کنند و تمام گذرواژه‌ها و اعتبارنامه‌هایی را که ممکن است در معرض خطر قرار گرفته باشند، تغییر دهند.

منبع: The Hacker News
