
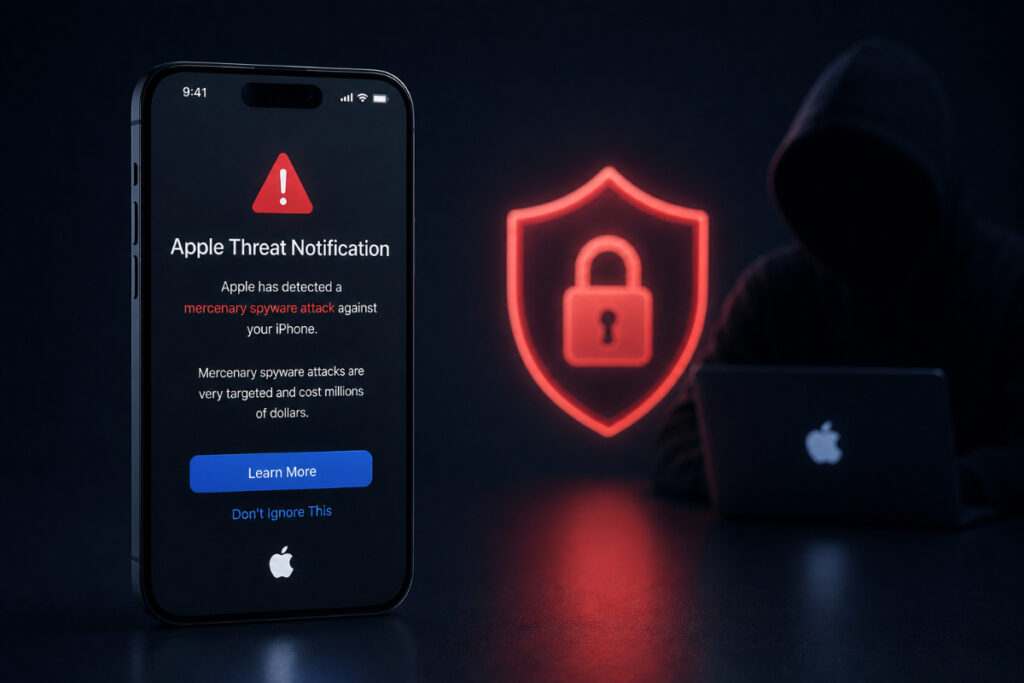
کمیته رکن چهارم – اپل موج جدیدی از هشدارهای امنیتی را برای شماری از کاربران آیفون ارسال کرده و به آنها هشدار داده است که احتمالاً بهطور مشخص هدف حملات جاسوسافزاری مزدورانه قرار گرفتهاند.
به گزارش کمیته رکن چهارم، شماری از کاربران در Reddit اعلام کردهاند که در ۱۳ اوت ۲۰۲۶ (۲۲ مرداد ۱۴۰۵) پیام Apple Threat Notification دریافت کردهاند. اپل از سال ۲۰۲۱ تاکنون این هشدارها را هنگام شناسایی حملات بسیار هدفمند جاسوسافزاری برای کاربران ارسال میکند.
اپل در هشدارهای خود نام جاسوسافزار یا عامل حمله را مشخص نمیکند؛ بنابراین در حال حاضر مدرکی وجود ندارد که موج جدید هشدارها مشخصاً با جاسوسافزار Pegasus مرتبط باشد. با این حال، اپل پیشتر Pegasus متعلق به NSO Group را یکی از نمونههای جاسوسافزارهای مزدورانه معرفی کرده است.
به گفته اپل، این حملات بسیار پیچیده و پرهزینه هستند و معمولاً شمار محدودی از افراد را هدف قرار میدهند. این شرکت تاکنون هشدارهای تهدید را برای کاربران در بیش از ۱۵۰ کشور ارسال کرده است.
اپل تأکید کرده است که دریافت چنین پیامی باید جدی گرفته شود، زیرا هشدارهای Threat Notification با «اطمینان بالا» صادر میشوند و نشان میدهند یک کاربر بهطور مشخص هدف حمله قرار گرفته است.
این شرکت همچنین درباره هشدارهای جعلی هشدار داده است. پیام واقعی اپل از کاربر درخواست نمیکند روی لینک خاصی کلیک کند، فایل یا برنامهای نصب کند یا رمز عبور و کد تأیید Apple Account خود را ارائه دهد. کاربران میتوانند با ورود مستقیم به حساب اپل خود، وجود هشدار واقعی را بررسی کنند.
اپل به افرادی که چنین هشداری دریافت کردهاند توصیه میکند Lockdown Mode را فعال کنند و برای بررسی بیشتر دستگاه از متخصصان امنیت سایبری کمک بگیرند.
منبع: BleepingComputer


