کمیته رکن چهارم – یک آسیبپذیری بحرانی در GitLab تنها چند روز پس از افشای عمومی، هدف حملات قرار گرفته است؛ نقصی که میتواند به مهاجمان بدون احراز هویت امکان دستکاری یا حذف پروژههای عمومی را بدهد.
به گزارش کمیته رکن چهارم، آسیبپذیری CVE-2026-19478 با امتیاز ۹.۴ از ۱۰ از نوع تزریق کد است و نسخههای مختلف GitLab Community Edition و Enterprise Edition را تحت تأثیر قرار میدهد.
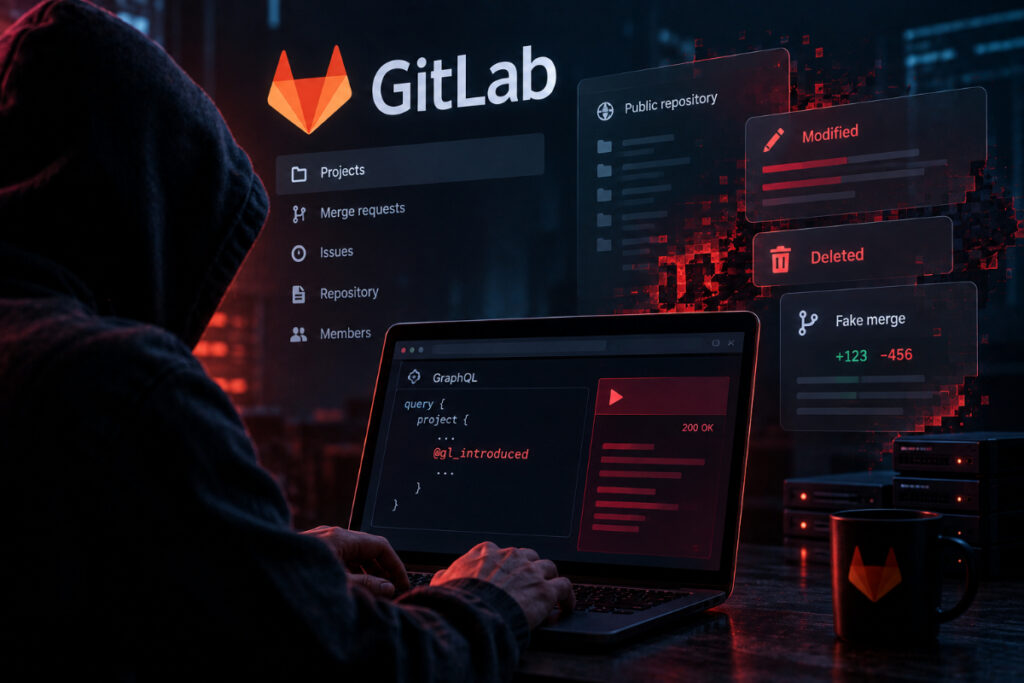
شرکت امنیتی watchTowr اعلام کرده است بهرهبرداری واقعی از این نقص را در شبکه Honeypot خود مشاهده کرده است. به گفته پژوهشگران، مهاجمان میتوانند در شرایط مشخص بدون داشتن حساب کاربری، پروژههای عمومی GitLab را تغییر دهند، اطلاعات آنها را بازنویسی کنند یا Repositoryهای کامل را حذف کنند.
این آسیبپذیری همچنین میتواند برای جعل سوابق Merge و حتی مسدود کردن نگهدارندگان پروژه مورد سوءاستفاده قرار گیرد.
GitLab اصلاحیههای امنیتی را در نسخههای ۱۹.۲.۴، ۱۹.۱.۶، ۱۹.۰.۸ و ۱۸.۱۱.۱۱ منتشر کرده و به مدیران نمونههای Self-hosted، بهویژه سامانههای در معرض اینترنت، توصیه شده است در سریعترین زمان ممکن به نسخههای اصلاحشده ارتقا دهند.
watchTowr همچنین توصیه کرده است مدیران Logهای وب را برای درخواستهای حاوی عبارت @gl_introduced بررسی کنند. اگر نصب فوری وصله امکانپذیر نیست، محدود کردن دسترسی بدون احراز هویت به مسیر /api/graphql یا غیرفعال کردن موقت دسترسی عمومی به Repositoryها میتواند خطر را کاهش دهد.
پژوهشگران میگویند فاصله میان افشای آسیبپذیریها و آغاز بهرهبرداری از آنها بهشدت کاهش یافته و استفاده مهاجمان از ابزارهای هوش مصنوعی میتواند این روند را سریعتر کند.
منبع: The Hacker News