پرش به محتوا
آخرین اخبار
سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد
اخبار

ایران، هدف گروه سایبری “باغ وحش”

اردیبهشت ۱۵, ۱۳۹۷ نوشتهٔ editor بدون نظر

کمیته رکن چهارم – “باغ وحش” – یا ZooPark به زبان روسی – عنوان گروه نفوذگری است که از ژوئن سال ۲۰۱۵ میلادی، با بکارگیری بدافزارهای تحت سیستم عامل اندروید کاربران را در منطقه خاورمیانه هدف قرار می‌داده است.

شرکت روسی کسپرسکی در گزارشی به بررسی کارزارهای سایبری این گروه پرداخته است.

کسپرسکی از شناسایی سایت‌هایی هک شده توسط این گروه خبر داده که مراجعه به آنها منجر به هدایت کاربر به سایتی دیگر شده و در آن مراجعه کننده تشویق به دریافت برنامک‌های مخرب اندرویدی می‌شود.

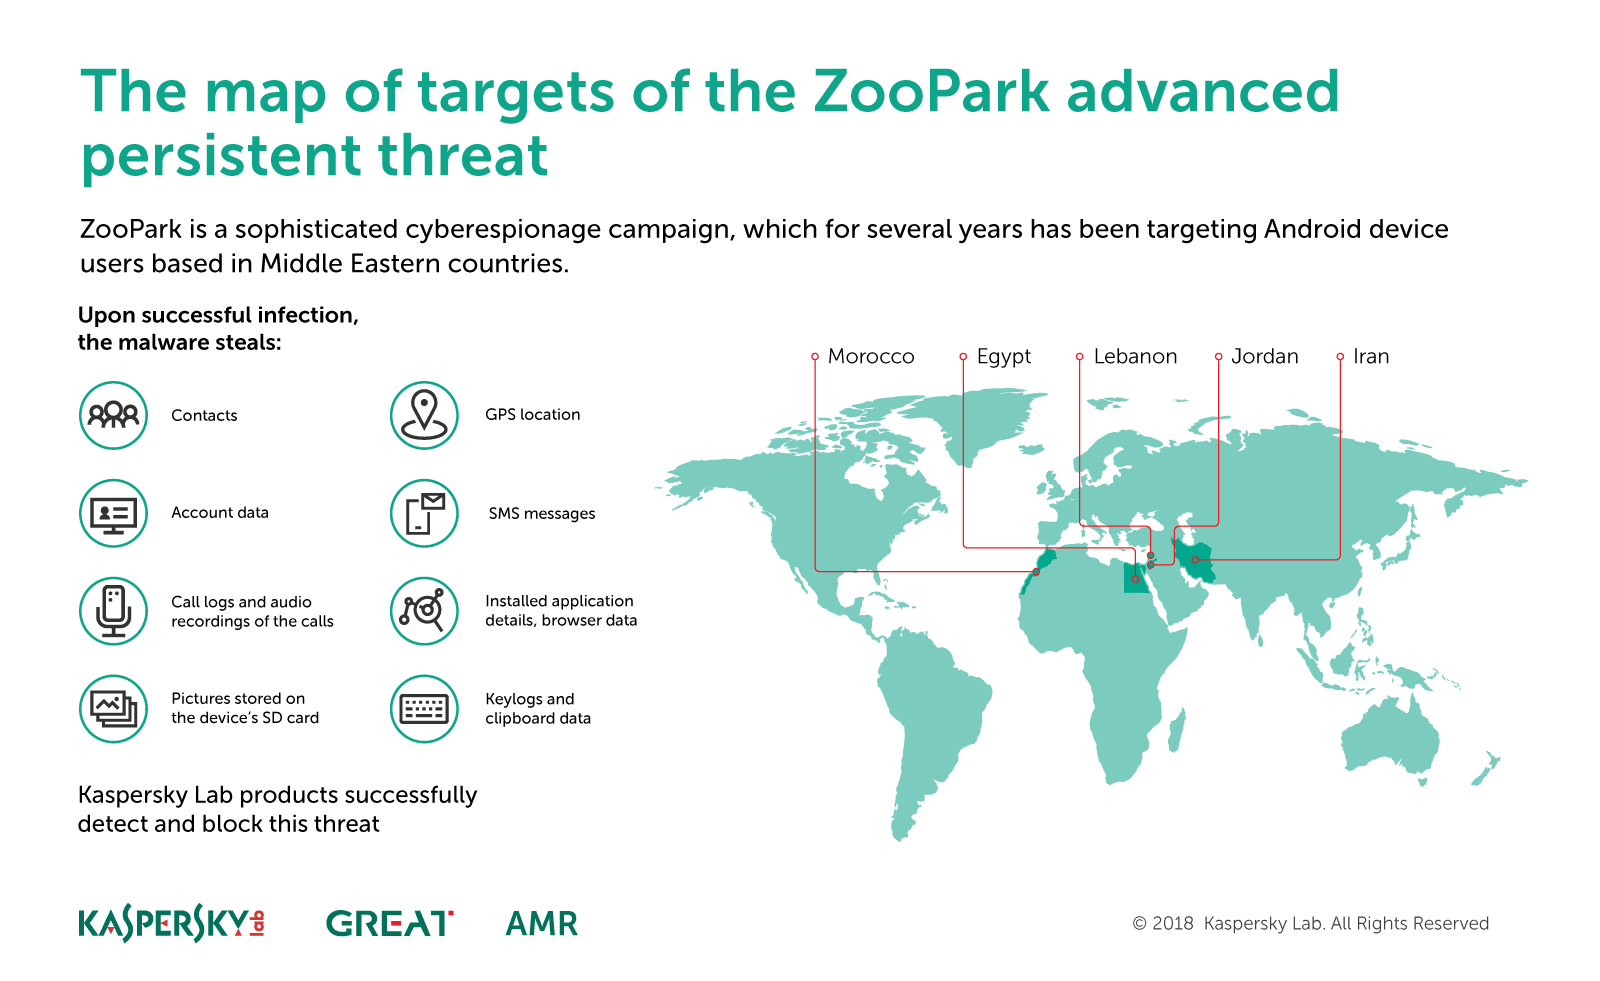
در صورت آلوده شدن دستگاه قربانی به هر یک از این برنامک‌ها، کد مخرب تزریق شده در برنامک، اطلاعات شخصی و حساس را از روی دستگاه سرقت می‌کند.

شرکت کسپرسکی بدافزارهای مورد استفاده این گروه را به چهار نسخه تقسیم‌بندی کرده است. در حالی که نسخه نخست این بدافزارها تنها قادر به استخراج فهرست شماره افراد و اطلاعات حساب کاربری بوده، نسخه چهارم به عنوان جدیدترین نسخه، قادر به انجام فرامین پیشرفته متعدد از جمله تصویربرداری، ضبط صدا و ویدئو و حتی برقراری تماس بدون اطلاع کاربر است.
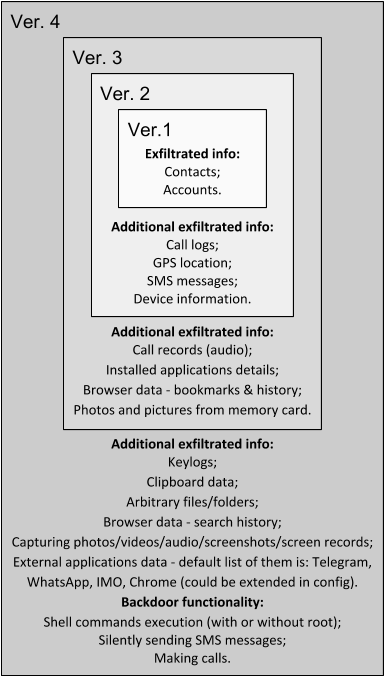
کشورهای ایران، مراکش، مصر، لبنان و اردن از جمله اهداف گروه سایبری “باغ وحش” اعلام شده‌اند.

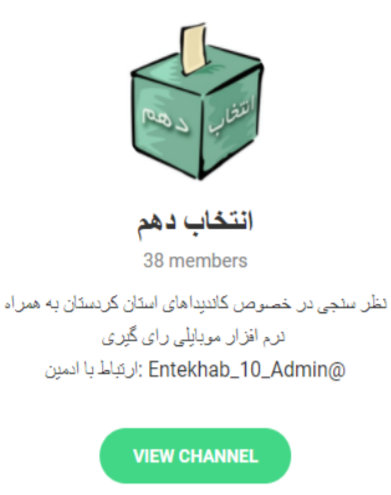
علاوه بر هک سایت‌ها، کانال‌های تلگرام و تبلیغ دریافت برنامک‌هایی نظیر رای‌گیری در این کانال‌ها، دیگر روش این گروه برای آلوده‌سازی دستگاه‌ها عنوان شده است.

مشروح گزارش کسپرسکی در لینک زیر قابل دریافت و مطالعه است:

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.