
کمیته رکن چهارم – طبق گزارشها، باگ یازدهسالهای در مرورگر فایرفاکس وجود دارد که زمینهی سوءاستفاده کلاهبرداران اینترنتی از کاربران را فراهم کرده است.

کلاهبرداران اینترنتی و تبلیغدهندگان غیرقانونی و سازندگان برنامههای مخرب مشغول سوءاستفاده از باگ موجود در مرورگر فایرفاکس هستند که کاربران را در سایتهای آلوده بهدام میاندازد.
البته این مشکل را نمیتوان چندان بزرگ دانست؛ چراکه که فضای اینترنت سرشار از چنین آلودگیهایی است. نکتهی مهم و عجیب این است که این سایتها از حقهی جدید و نوظهوری استفاده نمیکنند؛ بلکه از باگی در فایرفاکس بهرهمیبرند که مهندسان موزیلا در یازده سال گذشته از حل آن عاجز بودهاند. این باگ برای اولینبار در آوریل۲۰۰۷ گزارش شده است.
این باگ کاربر را به وبسایتی آلوده هدایت میکند که درون کدهای منبع آن آیفِریمی وجود دارد که تگی برای نمایش محتوای وبسایت دیگری در وبسایت میزبان است. این آیفِریم درخواست احرازهویتی مبتنی بر HTTP برای دامنهی دیگری ایجاد میکند. درنتیجه، داخل این آیفریم صفحهی هویتسنجی مانند شکل زیر در وبسایت آلوده بهنمایش درمیآید.
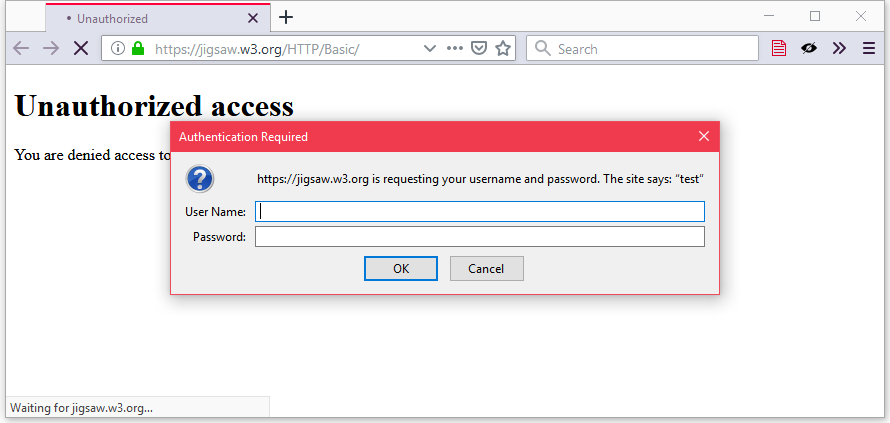
در چند سال گذشته، کلاهبرداران اینترنتی و سازندگان برنامههای مخرب از این باگ بهره بردهاند تا کاربران را به ورود به وبسایتهای آلودهی مختلف مجبور کنند. از جملهی این وبسایتها، میتوان به صفحات کلاهبرداری اینترنتی، صفحات تبلیغاتی چرخهای خودکار، صفحات خرید کارتهای هدیهی تقلبی یا دانلود بدافزارهای آلوده اشاره کرد.
هرگاه قربانی سعی کند از این وبسایتها خارج شود، صاحبان آنها صفحهی هویتسنجی را بهصورت چرخهوار روی دستگاه کاربر بهنمایش میگذارند. درنتیجه، هربار که کاربر از آن خارج شود، دوباره صفحهی هویتسنجی جدیدی بهنمایش درمیآید که عملا او را تا زمان بستن کامل مرورگر در دام خود نگه میدارد. تنها راه خلاصی از این مشکل، بستن کامل مرورگر و بازکردن مجدد آن است.
بااینحال علیرغم گزارششدن این مشکل در زمانهای مختلف، بهدلایل نامعلومی هنوز از برطرفشدن آن خبری نیست و کلاهبرداران مدتها است که از آن سوءاستفاده میکنند.
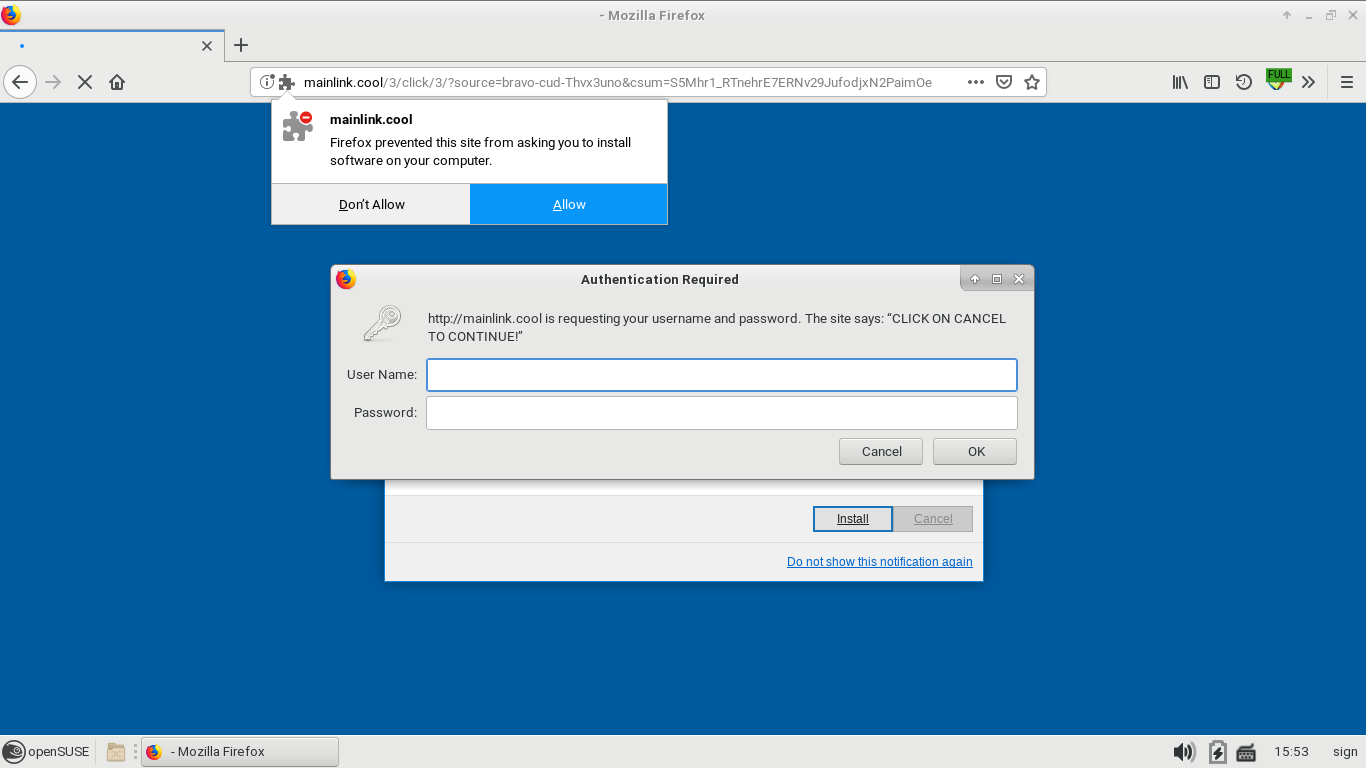
آخرینباری که این مشکل گزارش شده، به روزهای گذشته مربوط است که کاربری اعلام کرده پس از ورود به وبسایتی آلوده، مرورگر او را وادار میکرده تا افزونهی مشکوک فایرفاکس را نصب کند.
مسلما موزیلا پروژهای متنباز است و آنقدر منابع ندارد که بتواند تمامی مشکلات گزارششده را برطرف کند. باوجوداین، بهنظر میرسد پس از یازده سال دیگر وقت آن است مهندسان توسعهدهندهی فایرفاکس کمی برای این مسئله وقت بگذارند و حلش کنند.
طبق بازخوردهایی که از کاربران دربارهی این مشکل دریافت شده، شاید تیم توسعهدهندهی فایرفاکس بتوانند با الهامگیری از مرورگر اِج و کروم در نحوهی کنارآمدن با این مشکل برایش تدبیری بیندیشند.
در مرورگر Edge، زمان بین ورود به وبسایت تا نمایش صفحهی هویتسنجی آنقدر هست که به کاربر اجازه دهد پیش از فعالشدن آن، تب یا مرورگر را ببندد.
همچنین در کروم، صفحهی هویتسنجی در تب مجزایی بهنمایش درمیآید و درنتیجه، این صفحهی آلوده فقط میتواند یک تب را اشغال کند که کاربر میتواند بهراحتی آن را ببندد.
منبع : زومیت


