
کمیته رکن چهارم – بر اساس تحقیقی که شرکت برومیوم آن را منتشر کرده مجموع درآمد تبهکاران سایبری از اجرای فعالیتهای غیرقانونی در بستر شبکههای اجتماعی در هر سال چیزی حدود ۳٫۲۵ میلیارد دلار است.
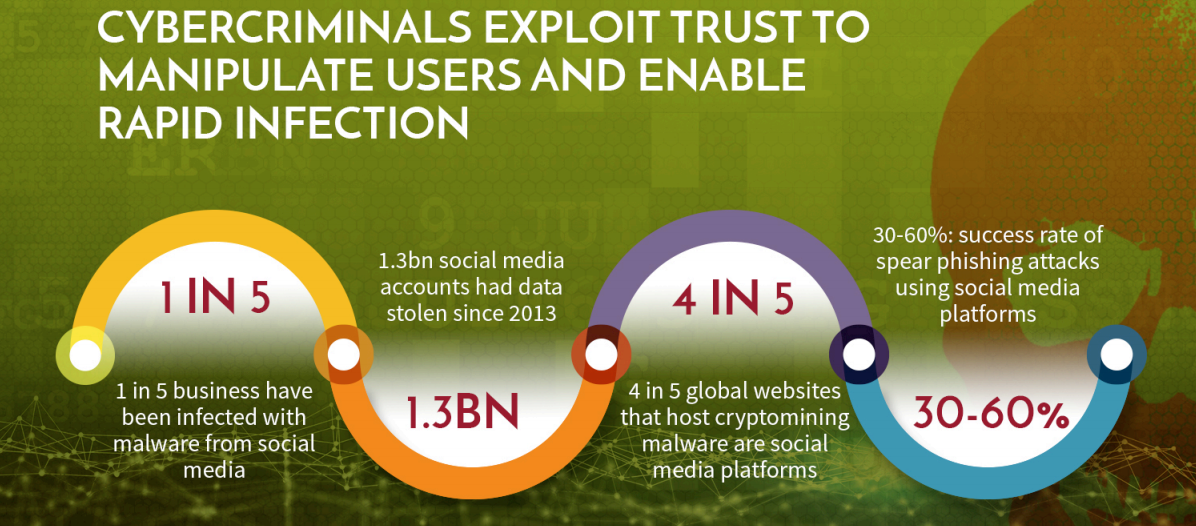
یافتههای این تحقیق نشان میدهد که از سال ۲۰۱۳ میلادی، از هر پنج کسبوکار، یکی از آنها از طریق شبکههای اجتماعی هک شده است. بهخصوص آنکه ویروسنویسان در شبکههای اجتماعی، راههای متعددی برای آلودهسازی خیل عظیم کاربران آنها در اختیار دارند. از جمله این راهها میتوان به افزونهها، بهرهجوهای مبتنی بر وب (Web-based Exploit)، لینکها و فایلهای با نام فریبنده اما عملکرد مخرب و دانلودهای سرراهی (Drive-by Download) اشاره کرد.
در همین دوره پنجساله، تقریبا ۱٫۳ میلیارد حساب کاربری نیز در شبکههای اجتماعی توسط مهاجمان سرقت شده است.
ضمن اینکه در ۳۰ تا ۶۰ درصد حملات فیشینگ هدفمند (Spear Phishing)، شبکههای اجتماعی نقش داشتهاند.
در سالهای اخیر ضمن افزایش شمار و تنوع شبکههای اجتماعی، افراد بیشتری به این اجتماعات سایبری ملحق شدهاند و دیگر کمتر کسی را میتوان یافت که عضو هیچ شبکه اجتماعی نباشد. از نگاه امنیتی، اتصال کارکنان یک سازمان به شبکههای اجتماعی بهخصوص در محل کار، ریسک بالایی را متوجه آن سازمان میکند. بهعبارتی دیگر، مهاجمان میتوانند از شبکههای اجتماعی بهعنوان یک اسب تروا برای رخنه به سازمان و آلوده کردن آن به بدافزارهایی همچون دربپشتی (Backdoor) بهره بگیرند.
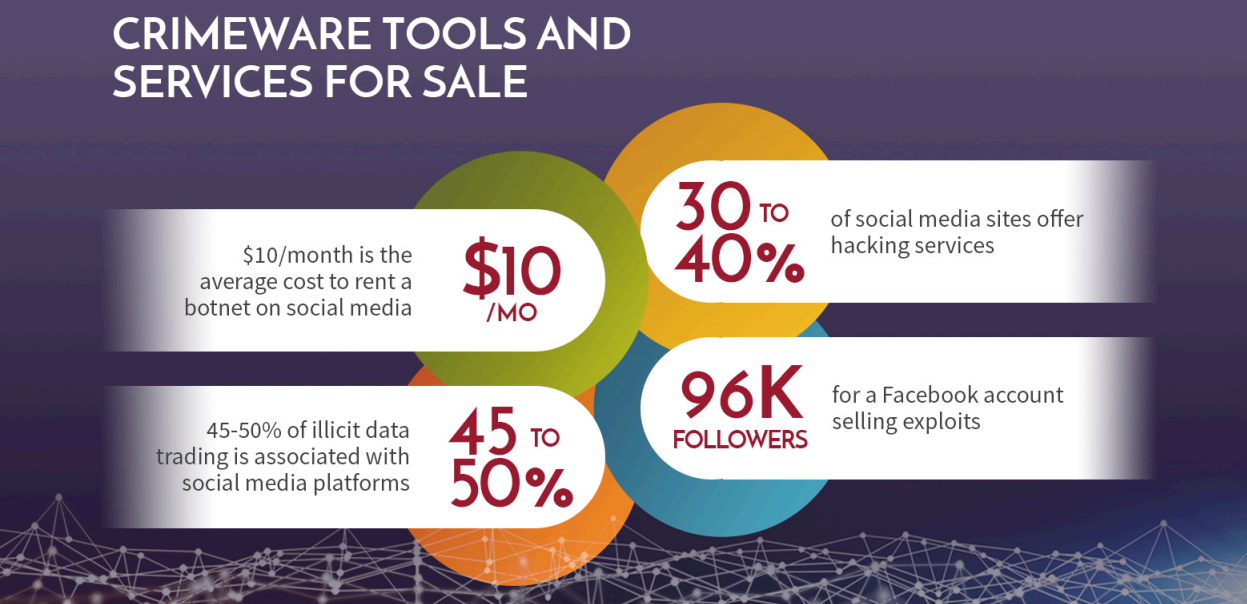
نتایج بررسی برومیوم نشان میدهد که بسیاری از شبکههای اجتماعی بهعنوان یک بازار ارائه خدمات و محصولات غیرقانونی از – ابزارهای هک گرفته تا شبکههای مخرب (Botnet) – به خدمت تبهکاران سایبری در آمدهاند. برای نمونه، یک حساب کاربری در فیسبوک که در آن ابزارهای مخرب بهرهجو به فروش میرسد بیش از ۹۶ هزار دنبالکننده دارد. موضوعی نگرانکننده که بهنوعی میتواند نشانهای از تسهیل و بیشتر شدن حملات سایبری در نتیجه در دسترس قرار گرفتن ابزارها و سرویسهای هک باشد.
تحقیق برومیوم با عنوان “Social Media Platforms and the Cybercrime Economy” در اینجا قابل دریافت و مطالعه است
منبع : شبکه گستر


