پرش به محتوا
آخرین اخبار
هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console
اخبار

رمزهای عبور سرقتی Chrome، در اختیار همه

آذر ۱۲, ۱۳۹۸ نوشتهٔ editor بدون نظر

کمیته رکن چهارم – بدافزار جدیدی معروف به CStealer در حال انتشار است که پس از استخراج رمزهای عبور ذخیره شده در مرورگر Chrome اقدام به ارسال آنها به یک بانک داده مبتنی بر MongoDB می‌کند.

جمع‌آوری اطلاعات اصالت‌سنجی (Credential) ذخیره شده در بخش Password Manager مرورگر Chrome و ارسال آنها به یک سرور فرماندهی (C2) موضوع جدیدی نیست و از زمان عرضه این مرورگر، نمونه‌های متعددی از این بدافزارها منتشر شده است. اما آنچه که CStealer را با سایر این نوع بدافزارها متمایز می‌کند ارسال مستقیم اطلاعات جمع‌آوری شده به یک بانک داده MongoDB است.

به‌منظور دسترسی به بانک داده MongoDB، بدافزار از نام کاربری و رمز عبوری استفاده می‌کند که در کد آن درج شده است.

در تصویر زیر ارتباطات برقرار شده از روی یک دستگاه آلوده به CStealer با بانک داده MongoDB نمایش داده شده است.
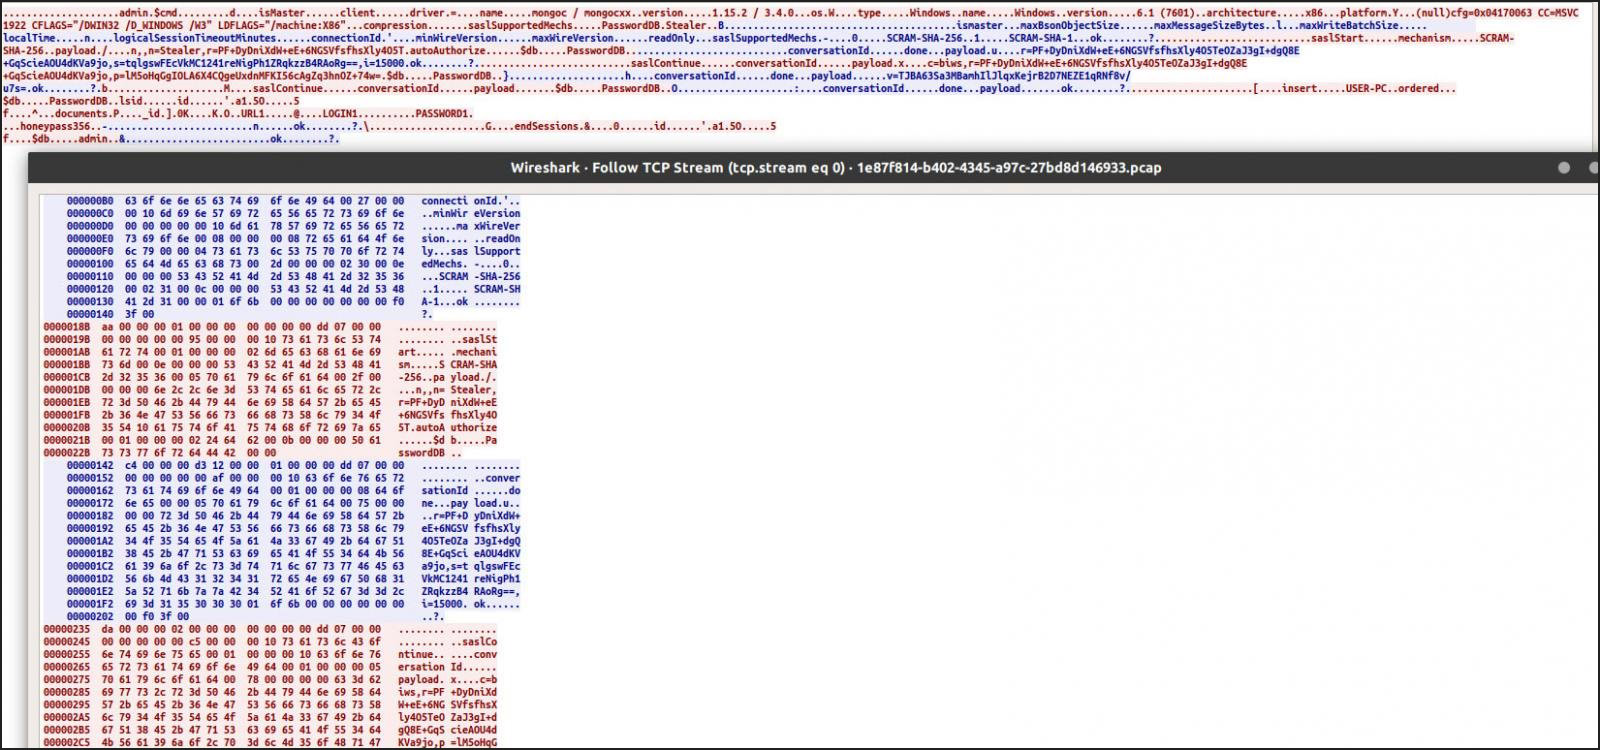
اگر چه مهاجم با این روش به اطلاعات مورد نظر خود دست می‌یابد اما در حقیقت اطلاعات اصالت‌سنجی سرقت شده از روی دستگاه قربانیان برای هر کس که از نام کاربری و رمز عبور درج شده در کد CStealer آگاه است نیز قابل دسترس خواهد بود.

توضیح اینکه نمونه بررسی شده در این خبر با نام‌های زیر قابل شناسایی است:

Bitdefender:
Trojan.GenericKD.32744595

McAfee:
Artemis!181482EC5390

Sophos:
Mal/Generic-S

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.