
پرش به محتوا
آخرین اخبار
نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران
اخبار

بهره‌برداری گسترده از آسیب‌پذیری پروتکل راه دور NETLOGON

شهریور ۲۷, ۱۳۹۹ نوشتهٔ hraicp3 بدون نظر

کمیته رکن چهارم – هکرها در حال بهره‌برداری گسترده از ‫آسیب‌پذیری ارتقای مجوز دسترسی (elevation of privilege) در Netlogon مایکروسافت هستند.
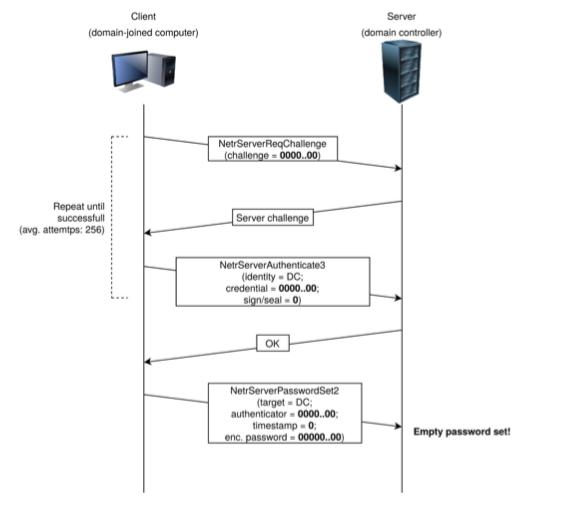
طبق تحقیقات صورت گرفته، هکرها در حال بهره‌برداری گسترده از ‫آسیب‌پذیری ارتقای مجوز دسترسی (elevation of privilege) با شناسه CVE-۲۰۲۰-۱۴۷۲ در Netlogon مایکروسافت هستند.

این در حالی است که مایکروسافت وصله این محصول را در ماه آگوست سال ۲۰۲۰ میلادی منتشر کرده‌است. هکرها با بهره‌برداری از این آسیب‌پذیری در سیستم‌هایی که هنوز به‌روزرسانی نشده‌اند، دسترسی Administrator دامنه را به دست می‌آوردند.

از تمام کاربران درخواست می‌شود تا با مراجعه به سایت مایکروسافت سیستم خود را به‌روزرسانی کنند.

منبع: مرکز ماهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.