پرش به محتوا
آخرین اخبار
فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند
اخبار

دسترسی به مرورگرها به‌دلیل آسیب‌پذیری در فایرفاکس

شهریور ۳۰, ۱۳۹۹ نوشتهٔ hraicp3 بدون نظر

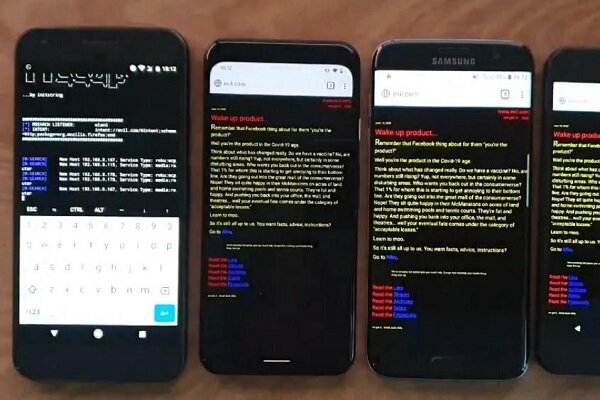
کمیته رکن چهارم – نتایج یک بررسی امنیتی جدید نشان می‌دهد حفره‌ای خطرناک در مرورگر اینترنتی فایرفاکس موجب می‌شود تا هکرها بتوانند از طریق شبکه‌های وای‌فای به محتوای این مرورگر دسترسی یابند.

بنیاد موزیلا سازنده مرورگر فایرفاکس ضمن تأیید این خبر افزوده که کاربران باید هر چه سریع‌تر تازه‌ترین نسخه از فایرفاکس برای سیستم عامل اندروید موسوم به فایرفاکس ۷۹ را بارگذاری و نصب کنند.

موزیلا می‌گوید آسیب‌پذیری یادشده را در نسخه تازه این مرورگر برای اندروید برطرف کرده است. هکرها از این طریق در صورت استفاده از شبکه وای‌فای مشابه با دیگر کاربران قادر به دسترسی به کل محتوای مرورگر فایرفاکس آنها بوده‌اند. در این صورت کلاهبرداران اینترنتی می‌توانند کاربران مرورگرهای فایرفاکس را مجبور به بازدید از سایت‌های حاوی کدهای مخرب کنند یا حملات فیشینگ را علیه آنها اجرا کنند.

این آسیب‌پذیری امنیتی نخستین‌بار توسط کریس موبرلی، محقق امنیتی استرالیایی، شناسایی شد. مشکل یادشده مربوط به یکی از پروتکل‌های فایرفاکس موسوم به اس اس دی پی است. این پروتکل توسط فایرفاکس برای شناسایی سایر وسایل الکترونیکی در یک شبکه اینترنتی و به اشتراک‌گذاری انواع محتوا مورد استفاده قرار می‌گیرد.

منبع: خبرگزاری مهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.