
پرش به محتوا
آخرین اخبار
OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید
اخبار

شناسایی نقص امنیتی خطرناک در ‌آی‌فون

آذر ۱۷, ۱۳۹۹ نوشتهٔ nr بدون نظر

کمیته رکن چهارم – محققان امنیتی از شناسایی نقص امنیتی خطرناکی در سیستم عامل‌ آی‌او‌اس ۱۳ خبر داده‌اند که به هکرها امکان می‌دهد از طریق شبکه‌های وای‌فای به گوشی‌های آی‌فون نفوذ کنند.

اولین بار یان بیر، محقق امنیتی گوگل موفق به شناسایی این آسیب‌پذیری شد که به هکرها امکان می‌دهد از راه دور کنترل گوشی‌های آی‌فون را از طریق شبکه‌های وای‌فای در دست بگیرند. حفره امنیتی که چنین حمله‌ای را ممکن می‌کند مربوط به پروتکل‌های شبکه‌ای مورد استفاده آی‌فون است.مهاجمان با سو‌ءاستفاده از این مشکل می‌توانند بدافزارها و جاسوس افزارهای خود را روی اسنادی که قصد دارند به آی‌فون منتقل کنند نصب کنند و از این طریق برای سرقت اطلاعات مدنظر خود اقدام کنند. به‌عنوان مثال از این طریق می‌توان یک عکس آلوده به بدافزار را از طریق شبکه‌های وای‌فای به آی‌فون منتقل کرد و به آن نفوذ کرد.

بررسی‌های انجام شده نشان می‌دهد از این روش می‌توان برای نفوذ به گوشی‌های آی‌فون از طریق رایانه‌های عادی، لپ‌تاپ، آداپتورهای وای‌فای نت‌گیر و… استفاده کرد. یکی از خطرات این روش حمله مخفی‌کاری و نامحسوس بودن آن است که باعث می‌شود کاربران متوجه وقوع آن نشوند و سرقت داده‌های شخصی به سرعت و به شکلی نامحسوس صورت بگیرد.

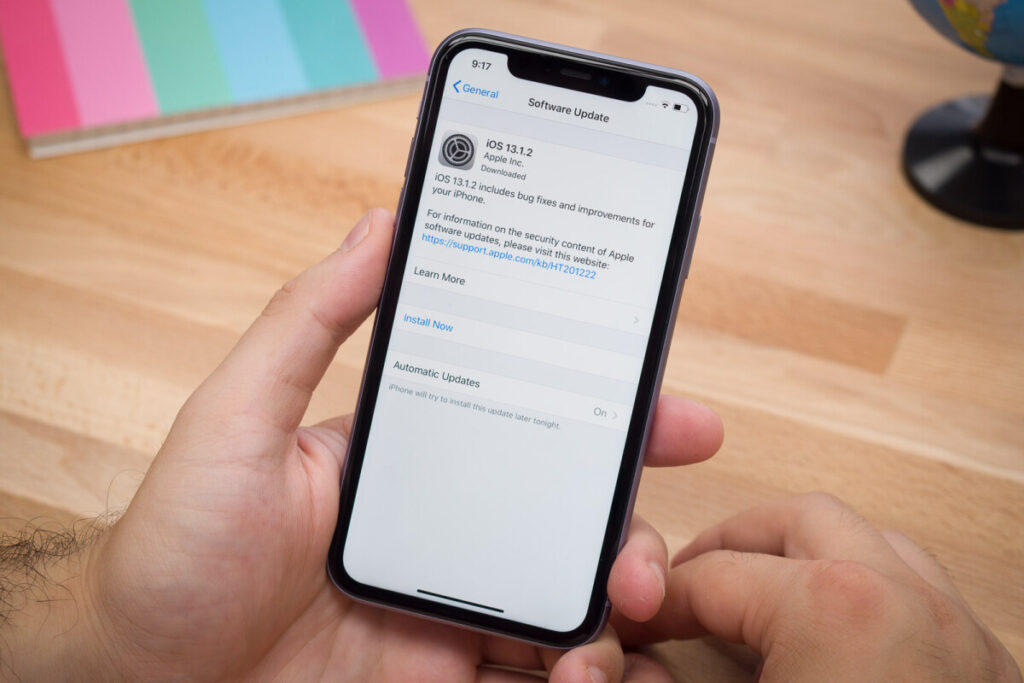
نکته مهم اینکه اپل با عرضه آی‌او‌اس ۱۳.۳.۱ آسیب‌پذیری یادشده را برطرف کرده، اما بسیاری از کاربران هنوز این به‌روزرسانی را نصب نکرده‌اند و امکان آلوده شدن گوشی‌های آنها وجود دارد. بنابراین ضروری است کاربران آی‌فون سیستم عامل‌های خود را به روز کنند.

منبع : خبرگزاری مهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.
