
پرش به محتوا
آخرین اخبار
OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید
اخبار

آسیب‌پذیری خطرناک ویندوز ۱۰ با کلیک روی یک لینک فعال می‌شود

بهمن ۲, ۱۳۹۹ نوشتهٔ nr بدون نظر

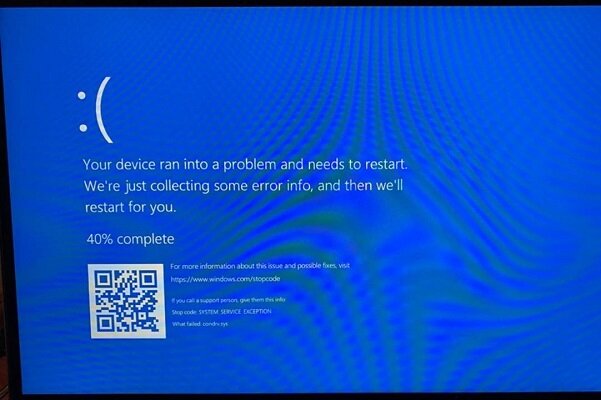
کمیته رکن چهارم – محققان امنیتی از شناسایی آسیب‌پذیری خطرناکی در ویندوز ۱۰ خبر داده‌اند که باعث نمایش پیام خطای صفحه آبی و آسیب دیدن هارددیسک می‌شود.

در ماه‌های اخیر حفره‌های امنیتی و آسیب‌پذیری‌های فراوانی در سیستم عامل ویندوز ۱۰ شناسایی شده است. اما تازه‌ترین مشکل این سیستم عامل به علت احتمال آسیب زدن به هارددیسک بسیار نگران‌کننده است.

این مشکل فقط با بازدید از یک لینک یا محلی خاص در رایانه به وجود می‌آید. کارشناسان امنیتی هنوز نتوانسته‌اند علت اصلی شکل‌گیری این مشکل را که مربوط به فایل سیستم NTFS شناسایی کنند.

محققان می‌گویند حتی وارد کردن لینک معیوب در نوار آدرس ویندوز بدون کلیک کردن بر روی آن هم ممکن است موجب اختلال در عملکرد رایانه شده و صفحه آبی نشان‌دهنده مختل شدن کامل عملکرد سیستم عامل ویندوز را به نمایش بگذارد. هکرها و کلاهبرداران اینترنتی می‌توانند از راه دور از این مشکل سو استفاده کرده و با ارسال فایل حاوی لینک آلوده و معیوب رایانه‌های کاربران را تخریب کنند.

در برخی موارد این آسیب‌پذیری منجر به راه‌اندازی مکرر رایانه نیز می‌شود و لذا کاربران ویندوز ۱۰ باید از کلیک کردن بر روی لینک‌های مشکوک و حتی آیکون‌های ناشناس که ممکن است لینک‌های مخرب در آنها جاگذاری شده باشند، پرهیز کنند. مایکروسافت اعلام کرده در حال بررسی موضوع است، اما هیچ وصله به‌روزرسانی برای حل این مشکل عرضه نکرده است.

منبع : خبرگزاری مهر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.
