
پرش به محتوا
آخرین اخبار
فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند فایل مخرب در پوشه Downloads دستیار برنامه‌نویسی هوش مصنوعی را فریب داد کارزار Gheist با توکن‌های سرقت‌شده GitHub کلیدهای محرمانه پروژه‌ها را هدف گرفت سرقت نشست ورود، ایمیل‌های Microsoft ۳۶۵ در ۷۹ سازمان را هدف گرفت OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند
اخبار

خطرات آپدیت نشدن روترهای قدیمی

اردیبهشت ۲۳, ۱۴۰۰ نوشتهٔ nr بدون نظر

کمیته رکن چهارم – محققان امنیتی از شناسایی آسیب پذیری های خطرناکی در میلیون ها روتر اینترنتی قدیمی خبر داده اند که به طور منظم به روز نمی شوند و برای کاربران مشکل ایجاد می کنند.
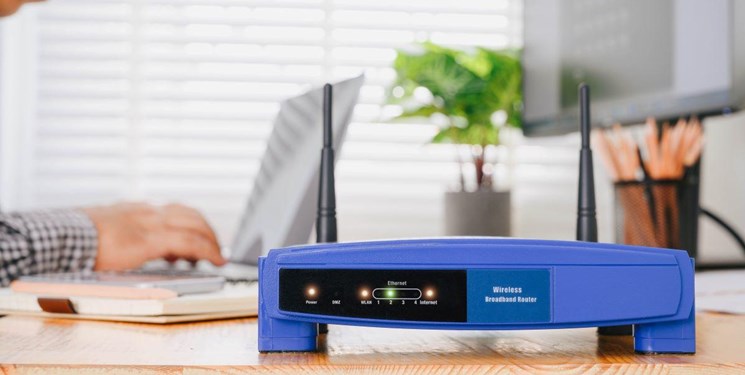
میلیون ها خانوار انگلیسی با خطر حملات هکری مواجه هستند. زیرا از روترهای قدیمی و به روزنشده استفاده می کنند.

با توجه به اینکه استفاده از روترهای قدیمی در دیگر کشورهای جهان نیز رواج دارد، بیم آن می رود که دامنه این مشکل گسترده تر از حد تصور باشد. بررسی های انجام شده حاکیست ۱۳ مدل روتر قدیمی دارای نقص های امنیتی جدی هستند و از میان آنها نه مودم فاقد استانداردهای امنیتی قابل قبول هستند.

موسسه فناوری رد مپل که برای تکمیل این بررسی با رگولاتوری انگلیس همکاری کرده می گوید حداقل ۷٫۵ میلیون نفر انگلیسی به علت این مشکل در معرض خطر هستند و ممکن است جاسوسی سایبری و سرقت اطلاعات آنها به طور دائم ادامه داشته باشد. همچنین ممکن است آنها از طریق همین روترهای قدیمی به سایت های حاوی بدافزار و هرزنامه نویس هدایت شوند.

از جمله این روترهای خطرناک که برخی از آنها از سال ۲۰۱۶ به روزنشده اند می توان به مدل ها SR101 و SR102 شرکت اسکای، مدل های Super Hub و Super Hub 2 شرکت ویرجین مدیا و مدل های HG523a، HG635و HG533 تاک تاک اشاره کرد.

منبع : خبر فارسی

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.