
پرش به محتوا
آخرین اخبار
نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند اپل محتوای لینک‌های عمومی iCloud را از نسخه ۲۷.۳ بررسی می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند اپل محتوای لینک‌های عمومی iCloud را از نسخه ۲۷.۳ بررسی می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است
اخبار

معذرت‌خواهی اپل از یک کارشناس امنیتی: در حال بررسی آسیب‌پذیری‌های iOS هستیم

مهر ۹, ۱۴۰۰ نوشتهٔ nr بدون نظر

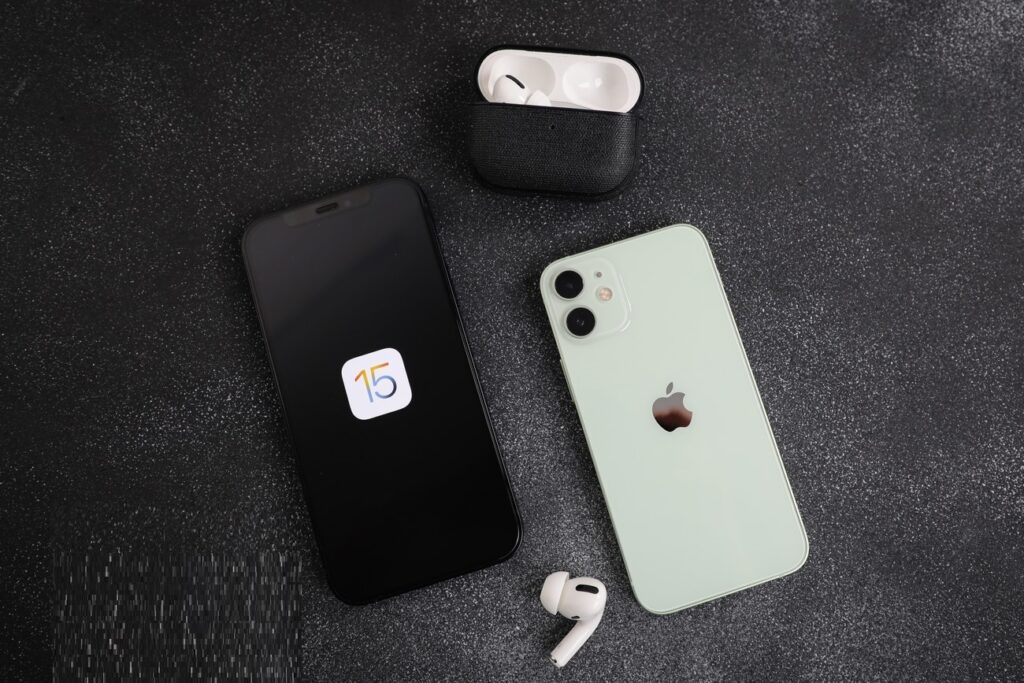
کمیته رکن چهارم – «دنیس توکاروف» محقق امنیتی، هفته گذشته تجربه ناخوشایندش از کشف آسیب‌پذیری‌های روز صفر iOS را منتشر و اعلام کرد با گذشت چند ماه از آن هنوز سه مورد آن‌ها در iOS 15 برطرف نشده‌اند. او حالا به رسانه «مادربرد» گفته پس از آنکه تجربه خود را در رسانه‌ها منتشر و توجه آن‌ها را به خود جلب کرد، اپل با وی تماس گرفته و از این بابت عذرخواهی کرده و گفته در حال بررسی بیشتر است تا مشکلات را برطرف کند.


یکی از کارکنان اپل نوشته: «ما پست شما در مورد این موضوع و سایر گزارشات را دیدیم. از تاخیر در پاسخ‌دهی عذرخواهی می‌کنیم. ما می‌خواهیم به شما اطلاع دهیم که هنوز در حال بررسی این مسائل هستیم تا ببینیم چگونه می‌توان از مشتریان در برابر آن‌ها محافظت کرد. مجددا از اینکه وقت خود را برای گزارش این مسائل به ما اختصاص دادید، از شما سپاسگزاریم و از کمک شما قدردانی می‌کنیم.»

اپل در iOS 14.7 یکی از آسیب پذیری‌ها را برطرف کرده، اما پاداشی به این محقق امنیتی پرداخت نکرده. یکی از این آسیب‌پذیری‌های روز صفر مربوط به «گیم سنتر» می‌شود و ظاهرا به اپ‌ها امکان دسترسی به برخی داده‌های کاربران مانند ایمیل اپل آیدی و فایل‌های سیستمی را می‌دهد. البته جزئیات آسیب پذیری‌های روز صفر توسط توکاروف منتشر شد تا شاید اپل خیلی زود آن‌ها را برطرف کند.

اولین تماس این محقق امنیتی با اپل به ۲۰ اسفند ۹۹ تا ۱۴ اردیبهشت ۱۴۰۰ برمی‌گردد و کوپرتینویی‌ها فرصت زیادی برای حل آن داشتند. شایان ذکر است؛ اپل قبلا اعلام کرده بود برای کشف آسیب‌پذیری‌ها تا یک میلیون دلار پاداش می‌دهد.

منبع : دیجیاتو

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.
