
پرش به محتوا
آخرین اخبار
OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید OpenAI پس از آزمون‌های امنیتی، محیط آموزش مدل‌های پیشرفته را محدودتر کرد گوگل استفاده تبلیغاتی از داده‌های Gmail و Photos را به انتخاب کاربر مشروط کرد حمله فعال به VeloCloud تأیید شد؛ مدیران سامانه فوراً اصلاحیه نصب کنند نفوذ به سامانه Quest Diagnostics اطلاعات برخی بیماران را در معرض دسترسی قرار داد HPE نقص‌های بحرانی ArubaOS را اصلاح کرد؛ تجهیزات شبکه به‌روز شوند نسخه قدیمی Popcorn Time می‌توانست راه نفوذ به رایانه‌ها باشد؛ آن را حذف کنید هشدار Railway درباره احتمال افشای کلیدهای دسترسی؛ اطلاعات محرمانه تعویض شوند نقص Signal می‌توانست مانع قطع کامل تماس شود؛ برنامه را به‌روز کنید
اخبار

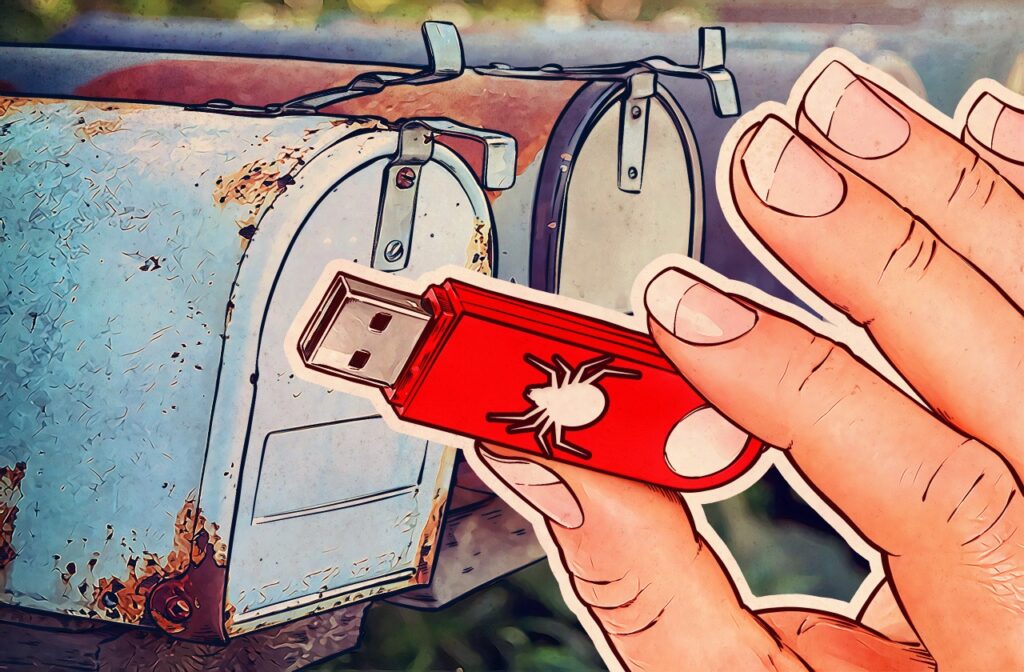
ارسال یو اس‌ بی‌های آلوده به باج‌افزار از طریق پست

دی ۲۲, ۱۴۰۰ نوشتهٔ nr بدون نظر

کمیته رکن چهارم – اف‌بی‌آی درباره ارسال بسته‌های پستی حاوی حافظه‌های فلش یو اس‌ بی آلوده به باج‌افزار توسط هکرها هشدار داد.

یک گروه جنایتکار بسته‌های پستی برای گیرندگان مختلف در آمریکا ارسال کرده تا آنها این بسته‌های حاوی حافظه‌های فلش را دریافت کرده و آنها را به رایانه شخصی متصل کنند و باج‌افزار به سیستم آنها منتقل شود.

بررسی‌های اف‌بی‌آی نشان می‌دهد حافظه‌های یادشده حاوی باج‌افزاری هستند که موجب حمله‌ای موسوم به بد یو اس‌بی می‌شود. باج‌افزارهای عامل این حمله، فایل‌های کاربران را گروگان می‌گیرند و فقط در برابر دریافت پول دسترسی به آنها را آزاد می‌کنند.

یو اس‌بی‌های یادشده به طور گسترده از طریق شبکه پستی آمریکا ارسال شده‌اند و برای فریب کاربران ادعا شده فرستنده این یو اس‌بی‌ها وزارت بهداشت آمریکا است و فلش‌های یادشده حاوی اخطاری در مورد ویروس کرونا هستند. در برخی موارد این حافظه‌ها حاوی کارت‌های هدیه جعلی شرکت آمازون بوده‌اند.

باج‌افزار ارسالی از این طریق برای سرقت کلمات عبور، صدور فرامین مخفیانه از طریق رایانه‌ها، نصب بدافزار و بوت کردن مکرر رایانه‌ها و دستکاری در ترافیک شبکه‌های رایانه‌ای نیز قابل استفاده است.

منبع : خبرگزاری فارس

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.
