
پرش به محتوا
آخرین اخبار
نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است اصلاحیه نوامبر اندروید نقص بحرانی اجرای کد بدون دخالت کاربر را رفع می‌کند ایمیل جعلی پرداخت ChatGPT Plus اطلاعات کارت و رمز یک‌بارمصرف را هدف می‌گیرد هشدار باج‌افزار برای ذخیره‌سازهای Synology؛ نرم‌افزار DSM را به‌روز کنید گوگل شبکه بدافزاری ۱.۳ میلیون دستگاه تلویزیونی اندرویدی را مختل کرد اسکریپت آلوده یک سرویس جانبی باعث سرقت از کاربران Polymarket شد نقص بحرانی LXD و MicroCloud ورود با هویت کاربر مورد اعتماد را ممکن می‌کند نصب‌کننده‌های جعلی ویندوز، اینترنت و توان پردازشی رایانه را بدون رضایت مصرف می‌کنند به‌روزرسانی آلوده cPGuard اطلاعات سرورها را سرقت کرد؛ تعویض رمزها ضروری است اصلاحیه نوامبر اندروید نقص بحرانی اجرای کد بدون دخالت کاربر را رفع می‌کند ایمیل جعلی پرداخت ChatGPT Plus اطلاعات کارت و رمز یک‌بارمصرف را هدف می‌گیرد هشدار باج‌افزار برای ذخیره‌سازهای Synology؛ نرم‌افزار DSM را به‌روز کنید گوگل شبکه بدافزاری ۱.۳ میلیون دستگاه تلویزیونی اندرویدی را مختل کرد اسکریپت آلوده یک سرویس جانبی باعث سرقت از کاربران Polymarket شد نقص بحرانی LXD و MicroCloud ورود با هویت کاربر مورد اعتماد را ممکن می‌کند
اخبار

حمله سایبری به زیرگروه شرکت تویوتا

تیر ۷, ۱۴۰۱ نوشتهٔ nr بدون نظر

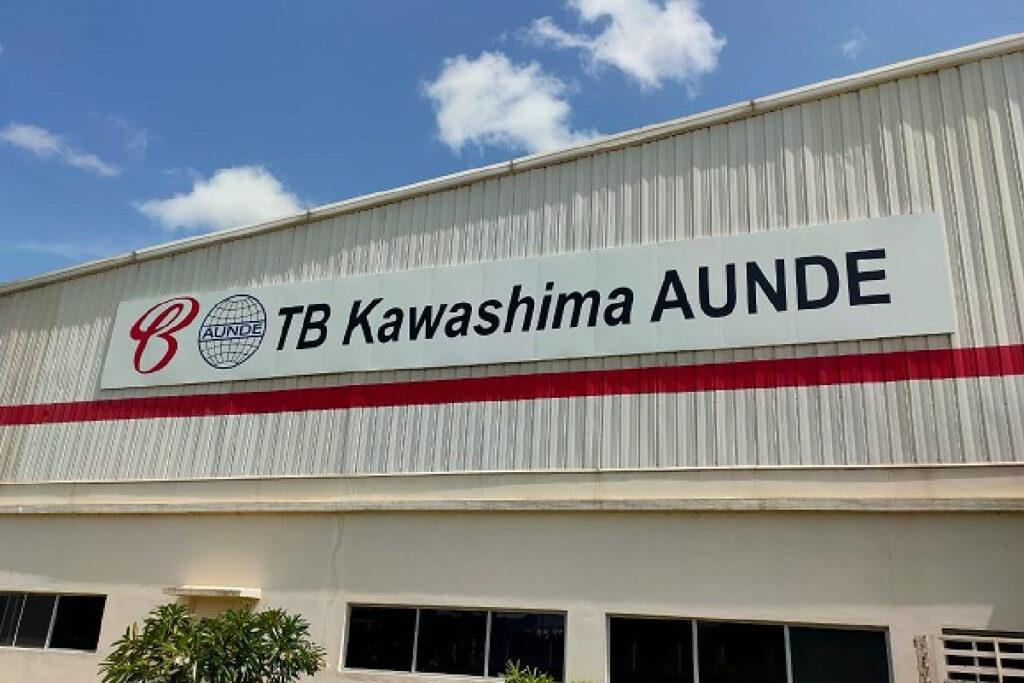
کمیته رکن چهارم – تی‌بی کاواشیما، یکی از زیرگروه‌های شرکت ژاپنی تویوتا، هدف حملات گروه باج‌افزاری LockBit قرار گرفته است.

شرکت TB Kawashima اعلام کرد که یکی از شرکت‌های توابع آن، هدف حمله سایبری قرار گرفته است. اگرچه این شرکت تایید نکرده اما شواهد نشان می‌دهد حمله سایبری به تی بی کاواشیما از سوی گروه باج‌افزاری لاک بیت صورت پذیرفته است.

تی بی کاواشیما، تولیدکننده قطعات داخلی، اتومبیل‌ها، هواپیماها و قطارهاست و دفاتر و کارخانه‌هایی را نیز در آمریکا، چین، تایلند، اندونزی و هند دارد.

تی بی کاواشیما روز پنجشنبه اعلام کرد که شرکت Thai sales، یکی از شرکت‌های تابع آن، مورد رخنه امنیتی قرار گرفته است. بلافاصله پس از شناسایی این حمله دستگاه‌هایی که مهاجم به آن دسترسی پیدا کرده بود توسط شرکت خاموش شدند.

این شرکت مدعی شد هیچ گونه اختلالی در تولید و فروش گروه تویوتا بوشوکو ایجاد نشده است و فعالیت‌های این گروه طبق روال عادی به پیش می‌رود. اما وب‌سایت این شرکت در حال حاضر غیر فعال است.

متخصصان امنیت سایبری و نیروهای پلیس به این قضیه ورود کرده‌اند و در حال بررسی اوضاع هستند. با وجود آنکه هیچ‌گونه اطلاعات رسمی در مورد این حمله درز نکرده است اما گروه باج‌افزاری لاک‌بیت مدعی شد تی بی کاواشیما یکی از قربانیان اخیر آنها در سایت نشت است. این گروه در ۱۷ ژوئن اعلام کرد که به تی بی کاواشیما حمله‌ور شده است. امروز بازیگران مخرب نام‌برده شروع به نشت داده‌هایی کرده‌اند که هنگام حمله سایبری سرقت شده‌اند.

منبع : سایبربان

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.