
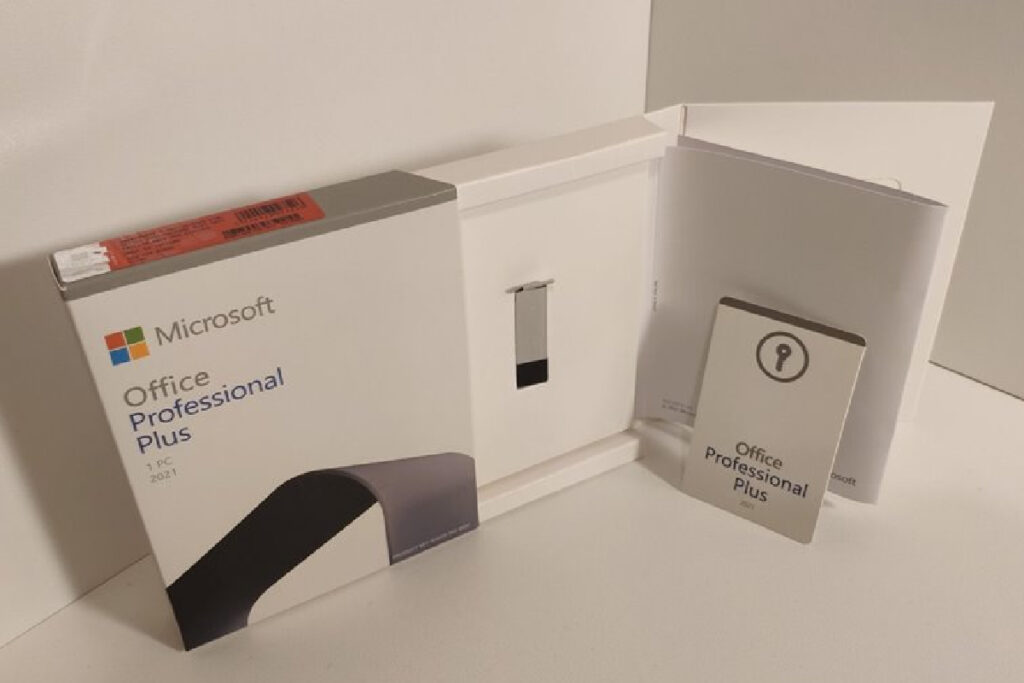
کمیته رکن چهارم – براساس گزارشی جدید، کلاهبرداران با ارسال مجموعهی آفیس در درایوهای USB جعلی حاوی بدافزار برای قربانیان خود، به سیستم آنها نفوذ میکنند.

یکی از راهکارهای آسان برای انتشار بدافزار در رایانههای شخصی کاربران این است که آنها را فریب دهید تا فکر کنند بهطور رایگان یک جایزه دریافت کردهاند و بدینترتیب میتوان کنترل رایانهی آنها را دردست گرفت؛ این رویه، دقیقاً همان کاری است که مجرمان سایبری در بریتانیا از آن برای سرقت پول از اهداف خود استفاده کردهاند.
کلاهبرداران، درایوهای USB را بهعنوان مجموعههای آفیس مایکروسافت در بستهبندی بهظاهر واقعی این شرکت به آدرسهای مختلف ارسال میکنند تا قربانیان بهاشتباه فکر کنند یک مجموعهی قانونی از Office Proffessionl Plus دریافت کرداند؛ مجموعهای که ارزش واقعی آن ۴۳۹ دلار است. پس از اتصال این درایو به رایانه، نصبکنندهی آن شبیه به رابط نصب واقعی آفیس نیست و افراد را تشویق میکند تا با یک خط پشتیبانی جعلی تماس بگیرند.
مارتین پیتمن، مشاور امنیت سایبری آتنیم گفت:
بهمحض اینکه قربانیان، درایوهای USB جعلی را به رایانهی خود متصل کنند، صفحهی هشداری برای آنها نمایان خواهد شد که اعلام میکند یک ویروس روی سیستم آنها وجود دارد و برای رفع آن باید با یک شمارهی رایگان تماس بگیرند تا کامیپوتر دوباره راهاندازی شود. بهمحض اینکه کاربر با شمارهی روی صفحه تماس بگیرد، نوعی برنامهی دسترسی از راهدور روی سیستم کاربر نصب میشود و درنتیجه هکرها کنترل را دردست خواهند گرفت و در این مرحله کاربر به تیم اشتراک آفیس ۳۵۶ منتقل میشود.
حملههای Baiting چیز جدیدی نیستند، اما افراد خاصی را هدف قرار میدهند و بهدلایل مختلف، کمتر از بستههای پستی استفاده میکنند. در این نوع حملهها، شخص مهاجم با مهندسی اجتماعی، وعدههای دروغین به قربانی میدهد تا وی را در دام بیندازد و امکان دارد این فرایند با هدف سرقت اطلاعات شخصی و مالی یا قرار دادن بدافزار روی سیستم هدف انجام شود.
کلاهبرداران از بریتانیا افراد تصادفی را با استفاده از بستههای پستی هدف قرار دادند. این نوع هدفگیری احتمالاً چندان کاربردی بهنظر نمیرسد، اما درصورتیکه هزار بستهی تقلبی مایکروسافت آفیس ارسال کنید و از چندین نفر پول بهسرقت ببرید، این عمل بهسرعت هزینههای خود را پوشش خواهد داد. علاوهبراین، روش اشارهشده میتواند نسبت به ارسال میلیونی ایمیلهای جعلی، بسیار کارآمدتر باشد.
مایکروسافت از این مشکل اطلاع دارد، اما میگوید که چنین شرایطی بسیار نادر است. بااینحال، بهنظر نمیرسد غول فناوری مستقر در ردموند توجه زیادی به این مورد داشته باشد. این شرکت ترجیح میدهد نرمافزار خود را ازطریق اینترنت توزیع کند و به مشتریان خود اعلام کرده که از صفحهی پشتیبانی رسمی دیدن کنند تا با روشهای جلوگیری از کلاهبرداری، بیشتر آشنا شوند.
منبع : زومیت


