
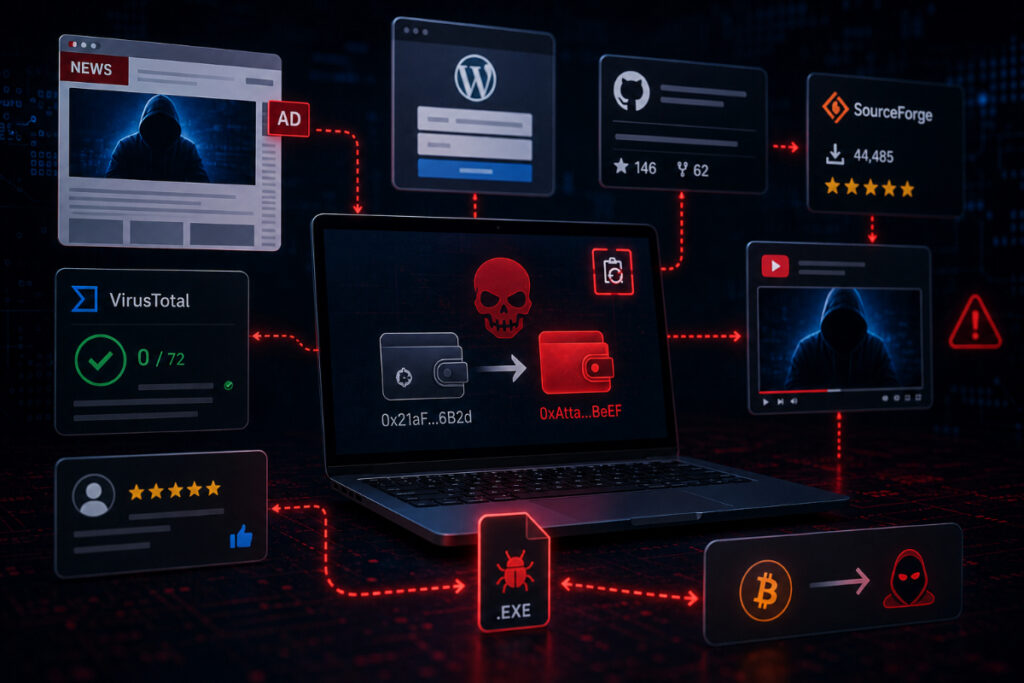
کمیته رکن چهارم – پژوهشگران Check Point از شناسایی یک کارزار سایبری خبر دادهاند که در آن مهاجمان با استفاده از تبلیغات، پروژههای جعلی و شبکههای اجتماعی، بدافزار سرقت ارزهای دیجیتال را منتشر میکنند.
به گزارش کمیته رکن چهارم، این عملیات از وبسایتهای جعلی، مخازن GitHub و SourceForge، کانال یوتیوب و حسابهای هماهنگ در VirusTotal برای جلب اعتماد کاربران استفاده میکند. مهاجمان ابزارهای ظاهراً مرتبط با معاملات رمزارز و رباتهای معاملاتی را منتشر کرده و آنها را با آمار دانلود و نظرات ساختگی معتبر جلوه میدهند.
بدافزار اصلی این کارزار یک Clipboard Hijacker مبتنی بر Rust است که پس از نصب، آدرس کیف پول رمزارزی کپیشده توسط کاربر را با آدرس تحت کنترل مهاجم جایگزین میکند. به این ترتیب، قربانی بدون اطلاع دارایی خود را به کیف پول مهاجم منتقل میکند.
پژوهشگران همچنین از سوءاستفاده مهاجمان از VirusTotal، GitHub، SourceForge و حتی انتشار محتوای تبلیغاتی در برخی رسانههای معتبر برای افزایش اعتبار جعلی این ابزارها خبر دادهاند. به گفته کارشناسان، این کارزار نمونهای از استفاده روزافزون مجرمان سایبری از «مهندسی اعتبار» برای فریب کاربران و توزیع بدافزار است.
کارشناسان توصیه میکنند کاربران پیش از دانلود ابزارهای مرتبط با ارزهای دیجیتال، اعتبار توسعهدهنده و منبع نرمافزار را بررسی کرده و هنگام انجام تراکنشها، آدرس کیف پول مقصد را چند بار کنترل کنند.
منبع: BleepingComputer


