
پرش به محتوا
آخرین اخبار
نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند هشدار BlockStrap برای Magento و Adobe Commerce؛ اصلاحیه اکتبر ضروری است نقص بحرانی BeyondTrust در حملات واقعی استفاده شده؛ اصلاحیه نصب شود نشت حدود ۱۱.۱۸ میلیون رکورد مشتریان Burger King ژاپن
اخبار

پلتفرم ARToken حملات فیشینگ Microsoft ۳۶۵ را خودکار می‌کند

تیر ۱۳, ۱۴۰۵ نوشتهٔ hraicp3

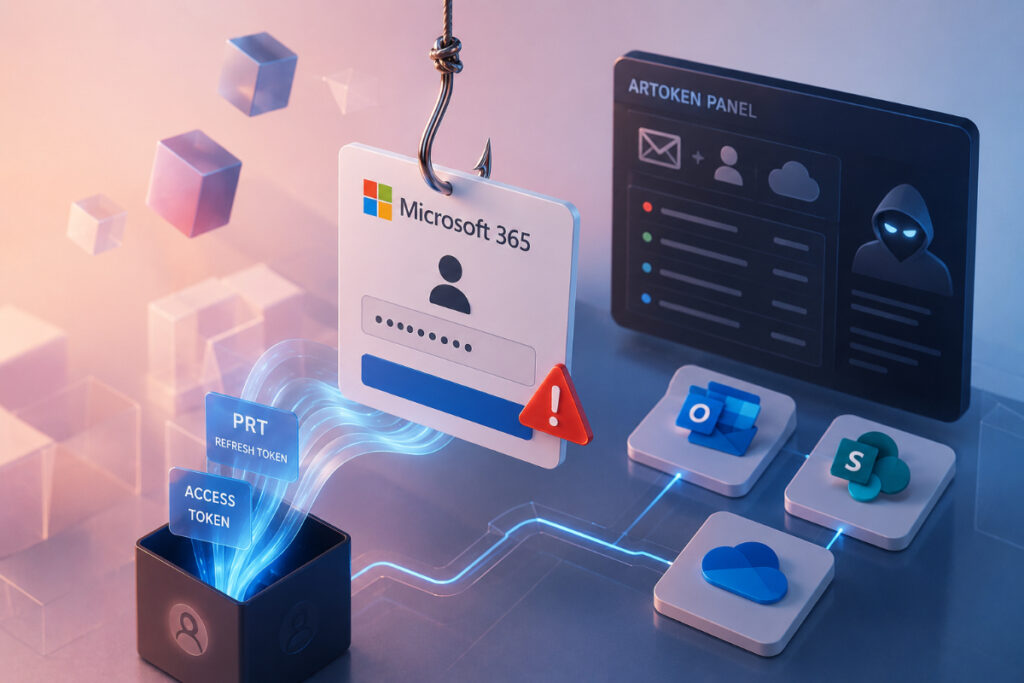
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی پلتفرم فیشینگ به‌عنوان سرویس (PhaaS) با نام ARToken خبر داده‌اند که برای سرقت توکن‌های احراز هویت Microsoft 365 و خودکارسازی حملات نفوذ به ایمیل سازمانی (BEC) طراحی شده است.

به گزارش کمیته رکن چهارم، پژوهشگران Cisco Talos اعلام کردند این پلتفرم ارتباط نزدیکی با سرویس EvilTokens دارد و با سوءاستفاده از روش Device Code Phishing، کاربران را به وارد کردن کد احراز هویت در صفحه رسمی مایکروسافت ترغیب می‌کند. در نتیجه، توکن‌های دسترسی مستقیماً در اختیار مهاجمان قرار می‌گیرد و امکان دور زدن احراز هویت چندعاملی نیز فراهم می‌شود.

پس از موفقیت حمله، مهاجمان می‌توانند به صندوق پستی Outlook، فایل‌های OneDrive و SharePoint دسترسی پیدا کنند، ایمیل ارسال کنند، قوانین مخفی برای صندوق پستی ایجاد کرده و توکن‌های دسترسی را برای حفظ ماندگاری تمدید کنند. همچنین این پلتفرم قابلیت پایش هم‌زمان چندین حساب، مدیریت فایل‌ها و استقرار زیرساخت‌های فیشینگ را نیز در اختیار مهاجمان قرار می‌دهد.

کارشناسان امنیتی توصیه کرده‌اند سازمان‌ها روش احراز هویت Device Code را در صورت عدم نیاز محدود کرده، دسترسی برنامه‌های متصل به Microsoft 365 را به‌طور منظم بررسی کنند و کاربران را نسبت به حملات فیشینگ مبتنی بر صفحات جعلی SharePoint و Microsoft 365 آگاه سازند.

منبع: BleepingComputer

