
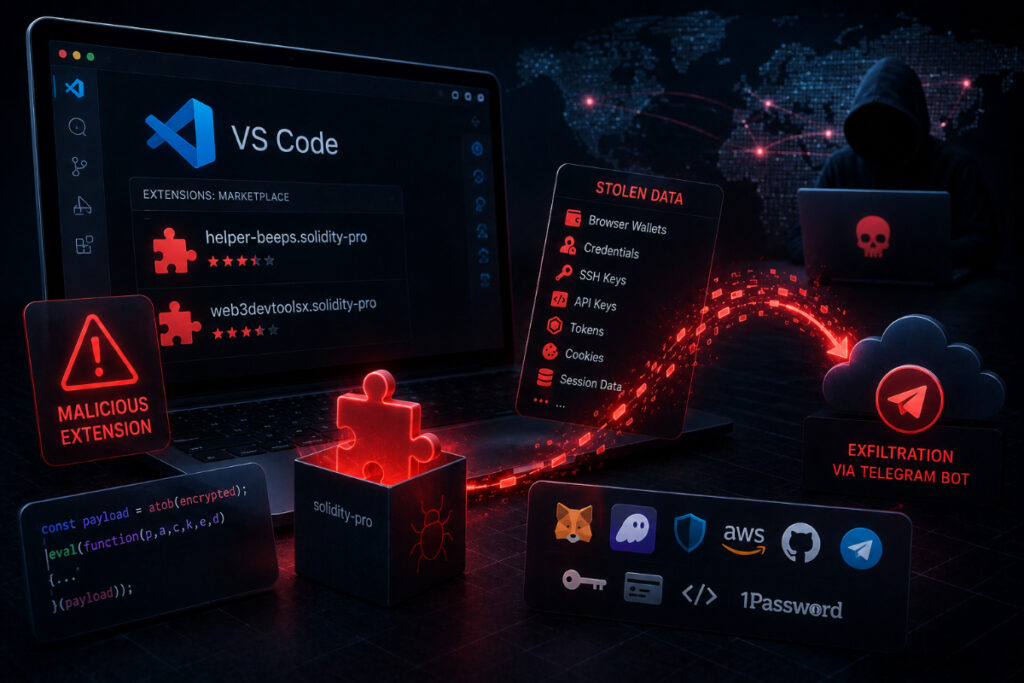
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی افزونههای مخرب Solidity Pro برای Visual Studio Code خبر دادهاند که با هدف سرقت کیف پولهای رمزارزی، کلیدهای API و اطلاعات ورود کاربران منتشر شدهاند.
به گزارش کمیته رکن چهارم، شرکت Yeeth Security اعلام کرده است دو افزونه با نامهای helper-beeps.solidity-pro و web3devtoolsx.solidity-pro بهعنوان ابزارهای مرتبط با توسعه Solidity منتشر شدهاند، اما نسخههای جدید آنها به بدافزار سرقت اطلاعات مجهز بودهاند.
این بدافزار میتواند اطلاعات حساسی از جمله توکنهای GitHub و GitLab، کلیدهای AWS و OpenAI، کلیدهای خصوصی SSH، توکنهای Telegram و اطلاعات کیف پولهای MetaMask، Phantom، Rabby، Coinbase، Trust و Keplr را جمعآوری کند.
اطلاعات سرقتشده از طریق یک ربات Telegram برای مهاجمان ارسال میشود. بدافزار همچنین عبارتهای بازیابی کیف پول و کلیدهای خصوصی Bitcoin را هدف قرار میدهد.
پژوهشگران میگویند مهاجمان برای فرار از شناسایی ابتدا نسخههای سالم افزونه را منتشر کرده و رفتار مخرب را در نسخههای بعدی اضافه کردهاند. اجرای کد مخرب نیز ممکن است چند ساعت یا چند روز به تأخیر بیفتد تا از شناسایی در محیطهای آزمایشی جلوگیری شود.
Yeeth Security همچنین افزونههای مخرب دیگری را شناسایی کرده است که از روشهایی مانند دستکاری Clipboard، دریافت فایلهای مخرب و اجرای PowerShell برای آلودهسازی کاربران استفاده میکنند.
به کاربرانی که این افزونهها را نصب کردهاند توصیه شده است آنها را حذف کرده، وابستگیهای نرمافزاری خود را بررسی و کلیدها، توکنها و اعتبارنامههایی را که احتمال دسترسی بدافزار به آنها وجود داشته است، تغییر دهند.
منبع: The Hacker News


