
پرش به محتوا
آخرین اخبار
ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند
اخبار

حملات فیشینگ Passkey حساب‌های Microsoft ۳۶۵ را هدف گرفته‌اند

شهریور ۲۲, ۱۴۰۵ نوشتهٔ hraicp3

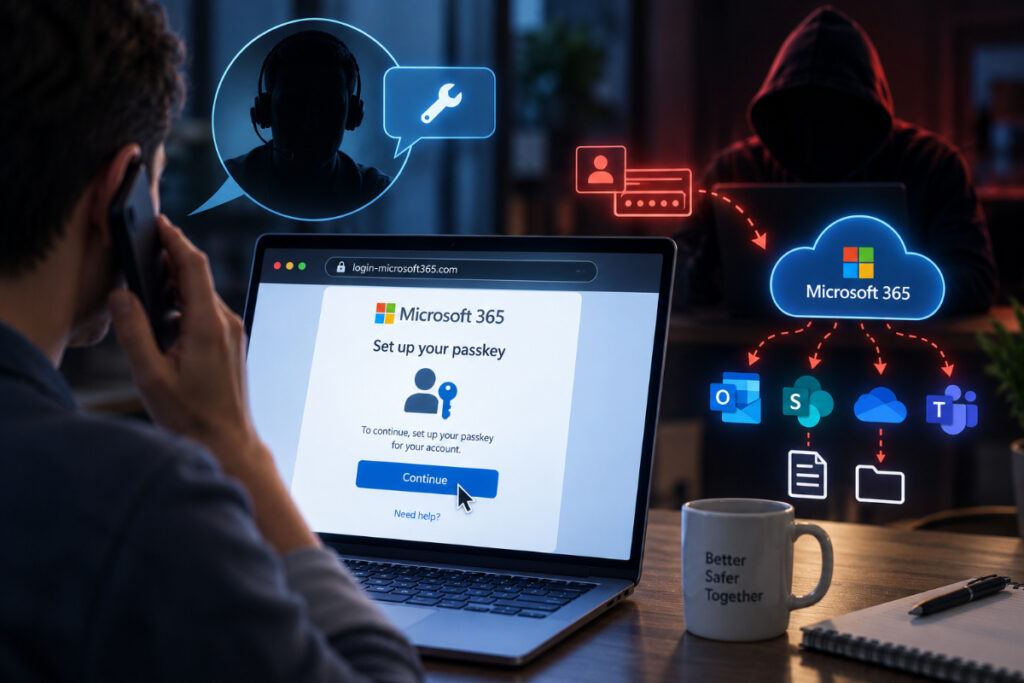
کمیته رکن چهارم – مایکروسافت هشدار داده است گروه‌های هکری با جعل پشتیبانی فناوری اطلاعات و استفاده از صفحات فیشینگ Passkey، حساب‌های سازمانی Microsoft 365 را تصاحب و اطلاعات آنها را سرقت می‌کنند.

به گزارش کمیته رکن چهارم، این حملات از مه ۲۰۲۶ (اردیبهشت و خرداد ۱۴۰۵) مشاهده شده‌اند. مهاجمان ابتدا درباره کارکنان یک سازمان تحقیق کرده و سپس از طریق تماس تلفنی یا پیام، خود را مسئول پشتیبانی فناوری اطلاعات معرفی می‌کنند.

قربانی با ادعای ضرورت به‌روزرسانی Passkey، احراز هویت چندمرحله‌ای یا SSO به صفحات جعلی هدایت می‌شود. مهاجمان با روش‌هایی مانند AiTM و فیشینگ Device Code تلاش می‌کنند اطلاعات ورود یا نشست حساب را به دست آورند.

مایکروسافت می‌گوید پس از تصاحب حساب، مهاجمان به‌سرعت سرویس‌هایی مانند Outlook، SharePoint و برنامه‌های داخلی سازمان را بررسی کرده و به دنبال فایل‌ها و اطلاعات حساس می‌گردند.

برخی از این فعالیت‌ها با عوامل مرتبط با ShinyHunters و Helix مرتبط دانسته شده‌اند. مایکروسافت توصیه کرده است سازمان‌ها نسبت به تماس‌ها و پیام‌هایی که از کارکنان می‌خواهند تنظیمات ورود یا احراز هویت خود را فوری تغییر دهند، حساس باشند.

منبع: BleepingComputer
