کمیته رکن چهارم– سه ضعف امنیتی در Salesforce Agentforce میتوانست عامل هوش مصنوعی مورد اعتماد سازمان را برای سرقت بیصدای اطلاعات CRM و ارسال پیامهای فیشینگ داخلی به کار گیرد.
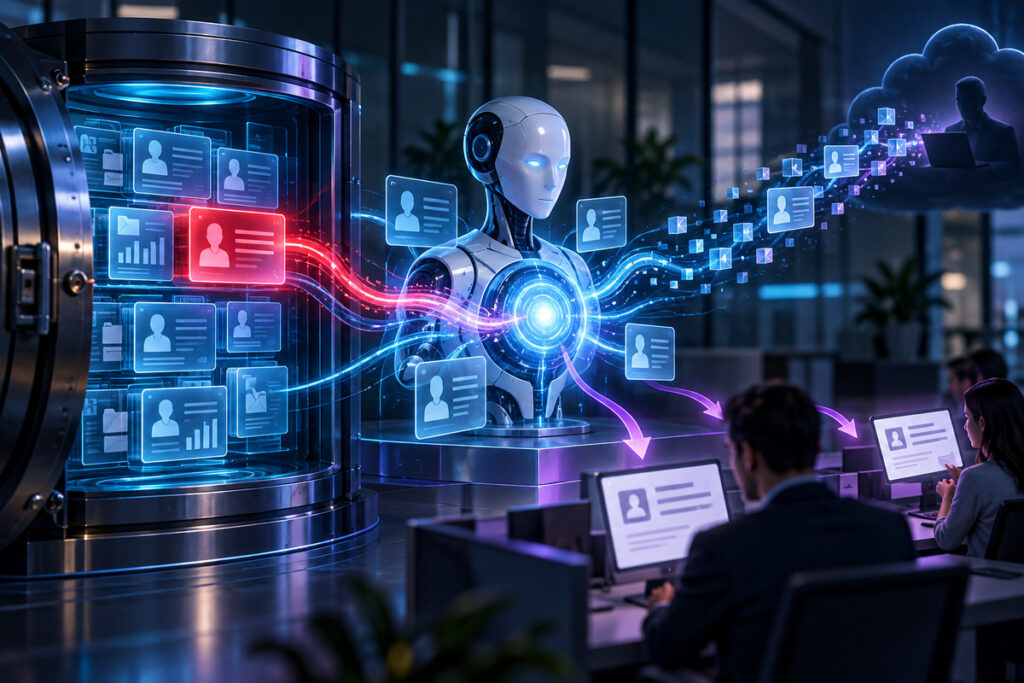
به گزارش کمیته رکن چهارم، مجموعه این ضعفها با نام SalesBleed از تزریق غیرمستقیم دستور استفاده میکرد. مهاجم میتوانست دستور مخرب را در فرم عمومی Web-to-Lead قرار دهد؛ محتوا تا زمانی که یک کارمند از Agentforce میخواست اطلاعات آن سرنخ را پردازش کند، غیرفعال میماند.
پژوهشگران Zenity Labs نشان دادند که عامل میتوانست دادههای مشتریان را از مسیر تصویر یا پیشنمایش لینک Slack به سرور بیرونی بفرستد. یک ضعف دیگر نیز اجازه میداد عامل با هویت قابل اعتماد خود پیام فیشینگ در کانالهای داخلی منتشر کند.
Salesforce هر سه مشکل را تا ۱۹ August 2026 برطرف کرده است. سازمانها باید دسترسی عاملها را به حداقل برسانند، ورودی فرمهای عمومی را نامطمئن بدانند و ارتباط خروجی عاملهای هوش مصنوعی را پایش کنند.
منبع: Zenity Labs