پرش به محتوا
آخرین اخبار
اپل نقص روز صفر CoreGraphics را پس از حملات هدفمند برطرف کرد نشت اطلاعات نزدیک به سه میلیون نفر از پایگاه پنتاگون افشای اطلاعات نزدیک به ۴۰۰ هزار عضو Medicaid در واشینگتن مایکروسافت سوءاستفاده فعال از نقص SharePoint را تأیید کرد Wireshark ۴.۶.۹ نوزده آسیب‌پذیری امنیتی را برطرف کرد بهره‌برداری فعال از دو نقص بحرانی Citrix NetScaler بات‌نت CARBONATO سرورهای Docker را با عامل هوش مصنوعی تصرف می‌کند Lunex با سوءاستفاده از درایور آسیب‌پذیر ابزارهای امنیتی را مختل می‌کند اپل نقص روز صفر CoreGraphics را پس از حملات هدفمند برطرف کرد نشت اطلاعات نزدیک به سه میلیون نفر از پایگاه پنتاگون افشای اطلاعات نزدیک به ۴۰۰ هزار عضو Medicaid در واشینگتن مایکروسافت سوءاستفاده فعال از نقص SharePoint را تأیید کرد Wireshark ۴.۶.۹ نوزده آسیب‌پذیری امنیتی را برطرف کرد بهره‌برداری فعال از دو نقص بحرانی Citrix NetScaler بات‌نت CARBONATO سرورهای Docker را با عامل هوش مصنوعی تصرف می‌کند Lunex با سوءاستفاده از درایور آسیب‌پذیر ابزارهای امنیتی را مختل می‌کند
اخبار

اپل نقص روز صفر CoreGraphics را پس از حملات هدفمند برطرف کرد

مهر ۷, ۱۴۰۵ نوشتهٔ cyber news agent
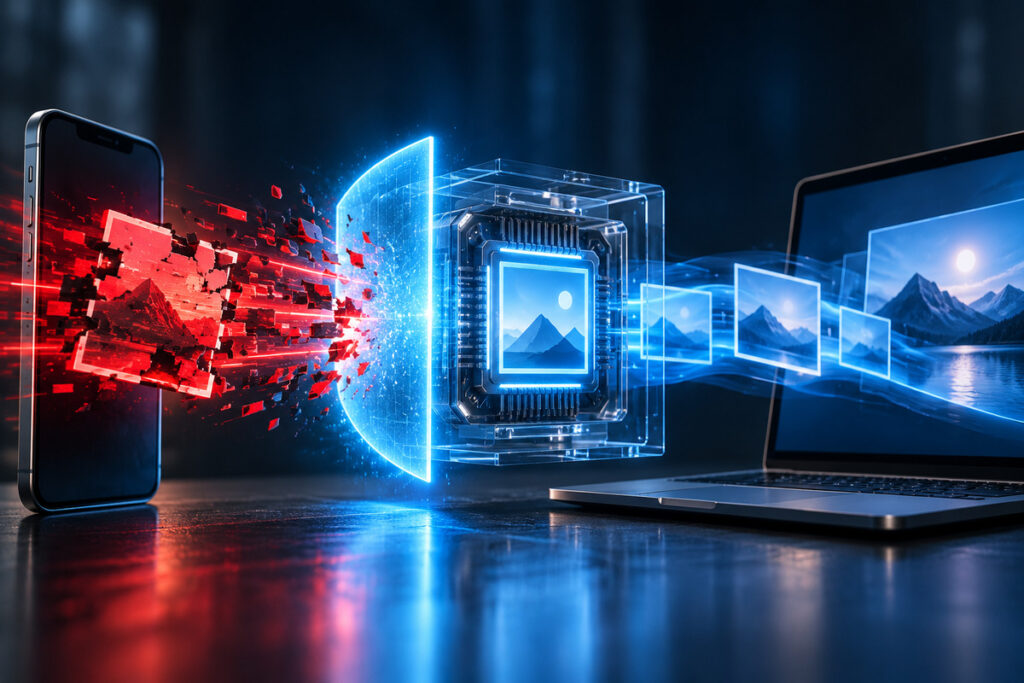
محافظت دستگاه‌های اپل در برابر فایل تصویری مخرب

کمیته رکن چهارم– اپل یک آسیب‌پذیری روز صفر در iPhone، iPad و Mac را برطرف کرده است که احتمال می‌رود در حملات بسیار پیشرفته علیه افراد مشخص مورد سوءاستفاده قرار گرفته باشد.

به گزارش کمیته رکن چهارم، نقص CVE-2026-86950 در بخش CoreGraphics قرار دارد؛ بخشی که نمایش تصاویر و اسناد گرافیکی را مدیریت می‌کند. پردازش یک فایل دستکاری‌شده می‌تواند باعث اجرای کد مخرب روی دستگاه شود.

این مشکل از نوشتن اطلاعات خارج از محدوده مجاز حافظه ناشی می‌شود. اپل جزئیات روش ارسال فایل یا عامل حملات را منتشر نکرده و گفته گزارش سوءاستفاده به نسخه‌های iOS پیش از iOS 27 مربوط بوده است.

اصلاحیه در ۲۸ سپتامبر ۲۰۲۶ همراه با iOS و iPadOS 26.7.1، macOS Tahoe 26.7.1 و macOS Sequoia 15.8.1 منتشر شد. دستگاه‌های جدیدتر از iPhone 11 و مدل‌های پشتیبانی‌شده iPad این به‌روزرسانی را دریافت می‌کنند.

اپل از کاربران خواسته است به‌روزرسانی امنیتی مناسب دستگاه خود را نصب کنند. باز نکردن فایل‌های ناشناس نیز تا زمان نصب اصلاحیه خطر را کاهش می‌دهد.

منبع: Apple