
 کمیته رکن چهارم – محققین به تازگی متوجه شده اند یک نمونه بدافزار ویندوزی روی بیش از ۱۳۲ اپلیکیشن اندرویدی حضور دارد، که البته قادر به اجرای عملیات نیست. این تحقیق توسط مؤسسه امنیتی Palo Alto Networks انجام شده که مدعیست کد مخرب مورد بحث در قالب «IFrameهای کوچک پنهان»، یعنی فریم های HTML تعبیه شده داخل دیگر اسناد HTML قرار گرفته.
به گزارش کمیته رکن چهارم،اگرچه این ۱۳۲ اپلیکیشن به هفت توسعه دهنده مختلف تعلق دارند، اما همگی آنها در کشور اندونزی مستقر هستند و تیم امنیتی فوق می گوید توسعه دهندگان از وجود این بدافزار کاملاً بی اطلاع هستند. مؤسسه مورد بحث اظهار داشت:
تحقیقات ما نشان می دهد توسعه دهندگان این اپ های آلوده را نباید سرزنش کرد، چون احتمالاً خودشان قربانی بدافزار بوده اند. ما معتقدیم پلتفرم توسعه مورد استفاده توسط آنها به بدافزار فوق آلوده بوده که به صورت خودکار، صفحات HTML را یافته و محتوای مخرب را به انتهای تمام آنها می افزاید.
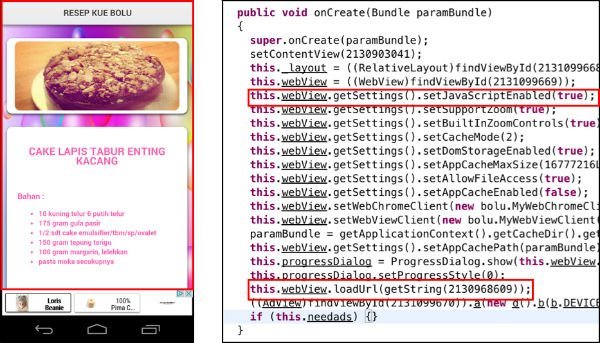
این بدافزار در حال حاضر هیچگونه آسیبی به همراه ندارد، اما شرکت «پالو آلتو» می گوید از این طریق، کد مخرب از پلتفرم اندروید برای انتقال گسترده خود استفاده می کند تا زمانی که دوباره به سیستم عامل موردنظرش برسد. آنها همچنین می گویند با چندین تغییر جزئی، هکرها قادرند از این بدافزار برای «تغییر سازوکار داخلی اپلیکیشن، یعنی افزودن دسترسی به روت، اعلام نیاز به حق دسترسی های مختلف، یا دانلود APKهای مخرب دیگر» استفاده نمایند.
گفتنیست این گزارش به تیم امنیتی گوگل ارائه شده و آنها تمامی اپلیکیشن های مورد بحث را از گوگل پلی حذف کرده اند. با این حال به نظر می رسد سیستم جستجوی بدافزار گوگل باید علاوه بر کدهای مخرب اندروید، دیگر موارد مربوط به پلتفرم های مختلف را نیز در نظر بگیرد.
منبع:
PaloAlto


