پرش به محتوا
آخرین اخبار
سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد
اخبار

رمزگذاری فایل‌های قربانی با ابزارهایی کدباز

آذر ۲۳, ۱۳۹۶ نوشتهٔ tech2 tech2 بدون نظر

کمیته رکن چهارم – دو باج‌افزار جدید با نام‌های Vortex و Bugwave کاربران را از طریق هرزنامه‌های حاوی لینک‌های مخرب هدف قرار داده‌اند.

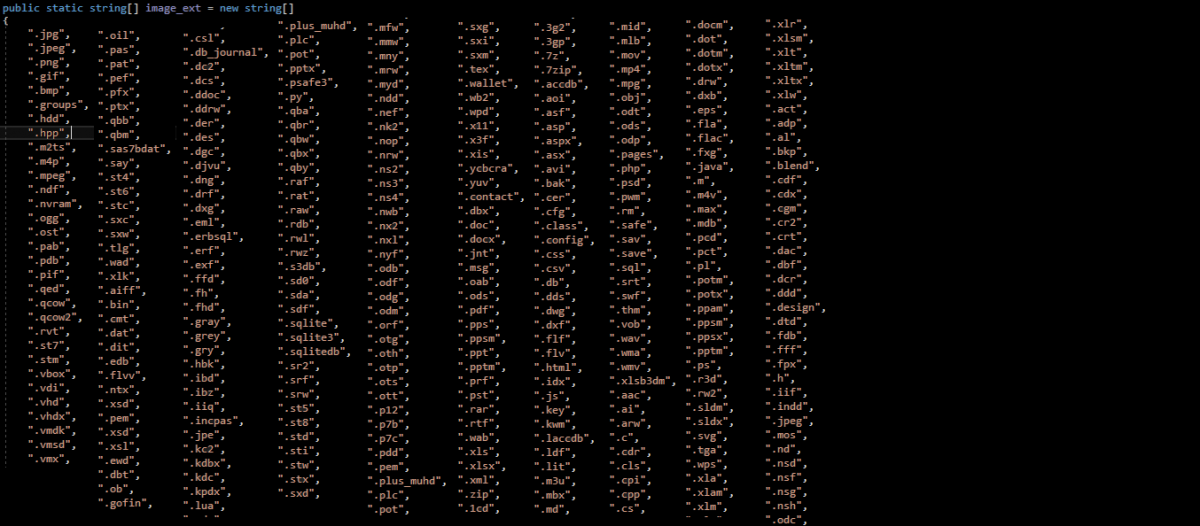
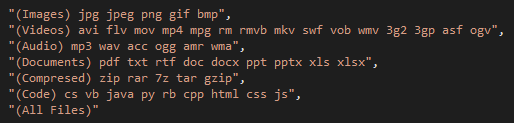
باج‌افزار Vortex با بکارگیری یک ابزار کدباز AESxWin اقدام به رمزگذاری فایل‌های با هر یک از پسوندهای درج شده در دو تصویر زیر بر روی دستگاه قربانی می‌کند.

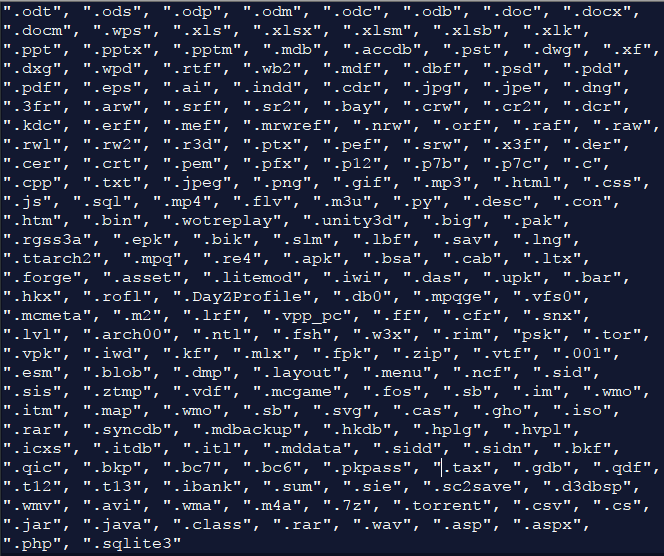
باج‌افزار Bugwave نیز از کدهای بکار رفته در دیگر ابزار کدباز با نام Hidden Tear برای رمزگذاری فایل‌های با هر یک از پسوندهای زیر بر روی دستگاه قربانی بهر می‌گیرد.

با این حال، باج‌افزار Bugwave از رمزگذاری فایل‌های ذخیره شده در هر یک از مسیرهای زیر صرف‌نظر می‌کند:

  • %ProgramFiles%
  • %ProgramFilesX86%
  • %Windows%
  • %AppData%\Roaming
  • %AppData%\Local

همچنین در صورتی که فایلی در پوشه‌ای که نام آن حاوی یکی از عبارات زیر است ذخیره شده باشد نیز از گزند این باج‌افزار ایمن خواهد بود:

  • $recycle.bin
  • Intel
  • Nvidia

این باج‌افزارها در ازای آنچه که بازگرداندن فایل‌های کاربر به حالت اولیه می‌خوانند ۱۰۰ دلار اخاذی می‌کنند که البته در صورت پرداخت نشدن ظرف مهلت مقرر شده، میزان آن دو برابر می‌شود.

توضیحات فنی کامل در خصوص این دو باج‌افزار بر روی سایت Zscaler قابل دسترس و مطالعه است.

لازم به ذکر است که نمونه‌های بررسی شده در گزارش Zscaler با نام‌های زیر شناسایی می‌شوند:

McAfee
   – Ransom-O
   – RDN/Ransom

Bitdefender
   – Trojan.GenericKD.12620819

   – Trojan.GenericKD.12628845
   – Gen:Heur.MSIL.Bladabindi.1

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Blue Captcha Characters Below.