پرش به محتوا
آخرین اخبار
سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران آلودگی برخی نسخه‌های Rank Math PRO؛ به‌روزرسانی به‌تنهایی کافی نیست نقص وای‌فای Broadcom امکان نفوذ به برخی روترها را بدون رمز شبکه فراهم می‌کند احتمال افشای کلیدهای API برخی کاربران OpenCode Console سوءاستفاده فعال از نقص SiteGuard Server Edition؛ مدیران سرور اصلاحیه نصب کنند نفوذ از مسیر ConnectWise به محیط‌های Microsoft ۳۶۵؛ خدمات پشتیبان‌گیری متوقف شد دو نقص بحرانی Drupal می‌توانند اجرای کد روی سرور را ممکن کنند
اخبار

انتشار نسخه جدیدی از بدافزار بانکی Dridex

بهمن ۸, ۱۳۹۶ نوشتهٔ tech2 tech2 بدون نظر

کمیته رکن چهارم – نسخه جدیدی از بدافزار بانکی Dridex در یک کاراز هرزنامه‌ای کاربران را هدف قرار داده است.

Dridex بدافزاری بانکی است که مجوزهای دسترسی کاربر به سامانه‌های بانکداری الکترونیکی را زمانی که او به سایت بانک مراجعه می‌نماید، سرقت می‌کند.

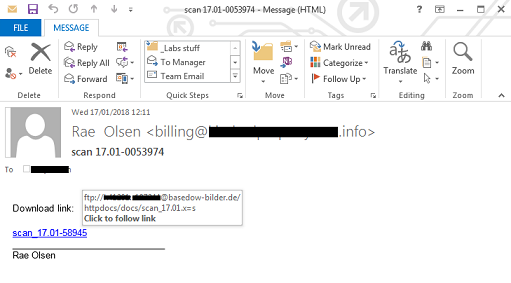
هرزنامه‌های ارسال شده در این کارزار حاوی لینکی هستند که کلیک بر روی آن منجر به دریافت یک فایل DOC یا XLS بر روی دستگاه کاربر می‌شود.

بر خلاف کارزارها و هرزنامه‌های رایج لینک مذکور، نه مبتنی بر پودمان HTTP که لینکی FTP است. بکارگیری این پودمان از آن جهت حائز اهمیت است که در بسیاری از سازمان‌ها، درخواست‌های خروجی FTP توسط دیواره آتش مورد اعتماد تلقی شده و بنابراین شانس مسدود نشدن ارتباطی که لینک به آن اشاره می‌کند به مراتب بیشتر از لینک‌های HTTP است.

در صورت اجرا شدن فایل DOC، با سوءاستفاده از قابلیت Dynamic Data Exchange – به اختصار DDE – در نرم‌افزار Word کد مخرب Dridex بر روی دستگاه دریافت و اجرا می‌شود.

فایل XLS نیز با بهره‌جویی از قابلیت ماکرو در مجموعه نرم‌افزاری Office عملکردی مشابه را به اجرا در می آورد.

برخی منابع گرداننده این کارزار را شبکه مخرب Necurs اعلام کرده‌اند.

پیکربندی صحیح تنظیمات DDE و ماکرو در مجموعه نرم افزاری Office می تواند نقش مؤثری در مقابله با این کارزارها داشته باشد.

همچنین نمونه های بررسی شده در این خبر با نام های زیر قابل شناسایی هستند:

McAfee:
   – RDN/Generic.grp
   – RDN/Generic Downloader.x

Bitdefender:
   – Trojan.GenericKD.12771865
   – VB:Trojan.VBA.Agent.RT
   – Trojan.Downloader.DDE.Gen.3

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.