
کمیته رکن چهارم – در عملیاتی مشترک بین استرالیا، اروپا و آمریکا یکی از ابزار هکر ها از دسترس خارج شد. گفتنی است ابزاری به نام «Luminosity RAT» خاموش شده است.
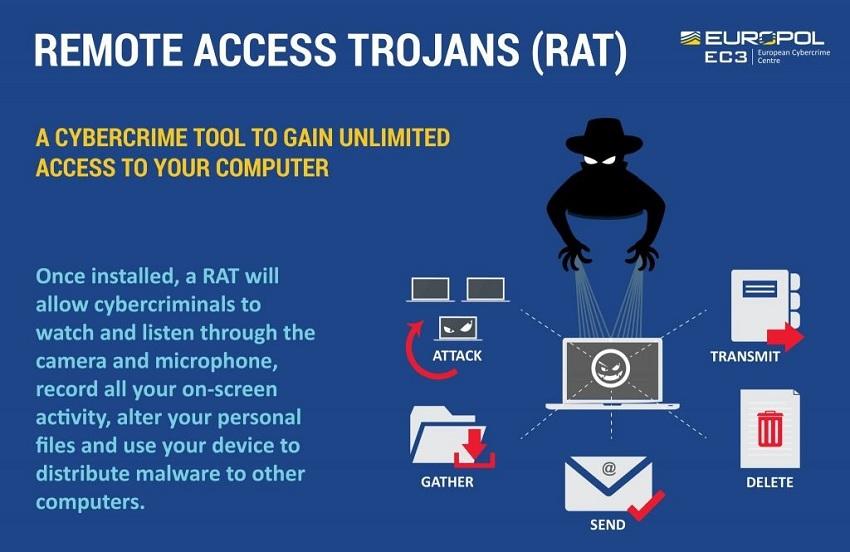
در این عملیات مشترک بیش از ۱۲ سازمان و نهاد سایبری در کشور های مختلف با یکدیگر همکاری داشته اند که از جمله مهمترین آنها میتوان به سازمان جرائم سایبری جنوب غرب انگلیس، یوروپل (Europol)، سازمان ملی جرائم سایبری (NCA) اشاره کرد.
عملکرد این تروجان بسیار زیرکانه بوده است زیرا توانایی آن را داشته که برنامه های آنتی ویروس و ضد بدافزار را از کار بیندازد و در ادامه می تواند وبکم سیستم را روشن و اطلاعات را نیز سرقت نماید.
در گزارشی که از یوروپل منتشر شد، آمده است که بدافزار «Luminosity RAT» تا به حال بیش از ۸٫۶۰۰ کاربر در بیش از ۷۸ کشور قربانی گرفته است. گستره فعالیت این تروجان بسیار وسیع بوده و عملکرد بدن نقص آن موجبات سرقت اطلاعات بسیاری از کاربران را فراهم کرده است.
این بدافزار فعالیت خود را از می ۲۰۱۵ آغاز کرده و تا سال بعد به صورت مخفیانه اطلاعات کاربران را سرقت کرده است. برای اولین بار این تروجان در بریستول انگلستان شناسایی شد.
سازمان ملی جرائم سایبری انگلیس در راستای اجرای این عملیات بیش از ۱۰۰ سیستم کامپیوتری و حساب اینترنتی که به انتشار این بدافزار مشکوک بوده اند را توقیف کرده است.
محققان امنیت سایبری شرکت کسپرسکی اظهار کردند که از این تروجان در زمان برگزاری انتخابات نیجریه و تبلیغات های انتخاباتی در آن کشور استفاده شده است و از طرفی دیگر با طرح ریزی حملات فیشینگ شرکت های فعال در حوزه صنعتی را هدف قرار گرفته بودند تا اطلاعات حساس این شرکت ها را بدست بیاورند.


