
کمیته رکن چهارم – باتنتها حاصل ایجاد شبکههای وسیع پر از دستگاههای تحت بهرهکشی قرار گرفته هستند، که میتوانند دربرگیرنده PCهای استاندارد، روترها، گوشیهای هوشمند، و حتی جدیدتر از آن، دستگاههای اینترنت اشیاء (IoT) از چراغهای هوشمند تا یخچالها باشند.
ساخت یک باتنت چقدر زمان میبرد؟ خیلی طول نمیکشد، چرا که ساخت باتنت Anarchy که از عهده ۱۸۰۰۰ دستگاه برمیآید در تنها ۲۴ ساعت ساخته شد.
این تهدید جدید ابتدا توسط NewSky Security شناسایی شد ولی بعدا برخی شرکتهای امنیتی از جمله Rapid7 و Qihoo 360 Netlab نیز به سرعت وجود آن را تایید کردند.
این تیمهای امنیتی متوجه افزایش شدید اخیر در اسکنینگ دستگاه هواوی شدند. این هجوم ترافیکی ناشی از اسکنهایی بود که به دنبال دستگاههای آسیبپذیر به CVE-2017-17215 میگشتند، که یک نقیصه امنیتی بحرانی است که از طریق پورت ۳۷۲۱۵ قابل سوءاستفاده است.
اسکنها برای یافتن روترهای آسیبپذیر به این مشکل در ۱۸ ژوئیه آغاز شد.
اگر یک روتر هواوی به این طریق مورد سوءاستفاده قرار گرفته باشد، مهاجمان میتوانند بستههای دادههای مضر را ارسال نموده، و حملاتی را علیه دستگاه به اجرا در بیاورند، و کد را از راه دور اجرا نمایند، که میتواند به منظور کنترل، بهرهکشی، و افزودن این دستگاهها با باتنتها استفاده شود.
باتنتها حاصل ایجاد شبکههای وسیع پر از دستگاههای تحت بهرهکشی قرار گرفته هستند، که میتوانند دربرگیرنده PCهای استاندارد، روترها، گوشیهای هوشمند، و حتی جدیدتر از آن، دستگاههای اینترنت اشیاء (IoT) از چراغهای هوشمند تا یخچالها باشند.
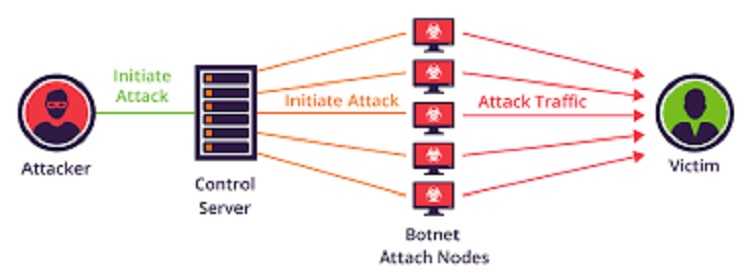
در مورد این باتنت جدید مبتنی بر هواوی، هکری به نام Anarchy مسئولیت آن را بر عهده گرفته است،
این مهاجم سایبری مدعیست که از آسیبپذیری قدیمی CVE-2017-17215 برای دستکاری حداقل ۱۸۰۰۰ روتر هواوی استفاده نموده است. این هکر یک لیست IP از قربانیان را علنی نموده که پیش از این افشا نشده بودند.
با اینکه انگیزههای این اقدام هنوز روشن نیست، ولی این هکر به آنوباف (پژوهشگر امنیتی موسسه NewSky Security) گفت که آنها میخواستهاند که «بزرگترین و بدترین باتنت شهر» را بسازند…
آنوباف میگوید: «این واقعا مضحک و در عین حال دردناک است که چگونه مهاجمان میتوانند رباتیک بزرگی را با آسیبپذیریهای شناخته شده بسازند.»
این ماجرا ممکن است تمام نشده باشد. این گروه هکری به آنوباف گفته است که آنها قصد آغاز اسکنی برای یافتن آسیبپذیریهای CVE-2014-8361 روتر Realtek را دارند تا دستگاههای دیگری را به بردگی بکشند.
منبع : ایتنا


