پرش به محتوا
آخرین اخبار
سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد
اخبار

تبلیغات مخرب از طریق ده هزار سایت مبتنی بر WordPress

مرداد ۹, ۱۳۹۷ نوشتهٔ editor بدون نظر

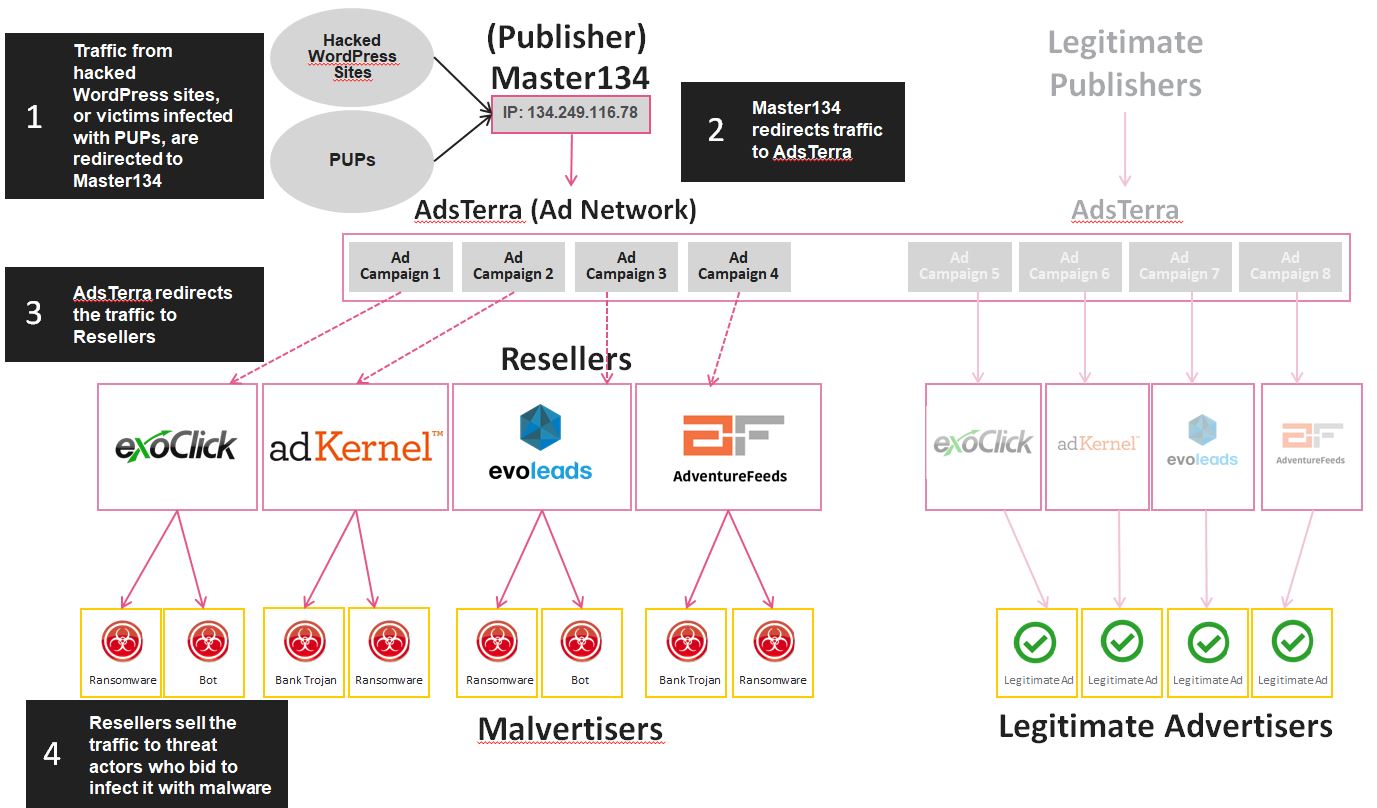
کمیته رکن چهارم – شرکت چک‌پوینت جزییات کارزاری را منتشر کرده که در جریان آن با نمایش تبلیغات مخرب در سایت‌های هک شده، دستگاه مراجعه‌کنندگان به این سایت‌ها به بدافزارهای بانکی، ابزارهای مخرب استخراج‌کننده ارزرمز، باج‌افزارها و سایر بدافزارها آلوده می‌شود.

این شرکت امنیتی اعلام کرده که در هر هفته بیش از ۴۰ هزار آلودگی نشات گرفته از این کارزار توسط چک‌پوینت رصد شده است.

به‌نظر می‌رسد گروه Master134 ترافیک سرقتی از ۱۰ هزار سایت هک شده WordPress و دستگاه‌های در سیطره برنامه‌های بالقوه مخرب را در اختیار شبکه تبلیغاتی AdsTerra قرار داده است. AdsTerra نیز این ترافیک‌ها را در بین چهار شرکت زیر برای انتشار تبلیغات قرار داده است.

  • ExoClick
  • AdKernel
  • EvoLeads
  • AdventureFeeds

با این حال، محققان چک‌پوینت معقتدند اگر چه ممکن است AdsTerra و چهار شرکت مذکور نیت سوئی را دنبال نکنند اما تبلیغات‌کنندگان دخیل در این کارزار در اصل تبهکارانی هستند که در پی توزیع باج‌افزارها، اسب‌های تروای بانکی و سایر بدافزارها بر روی دستگاه قربانیان هستند.

اکثر این تبلیغات حاوی کدهای مخرب JavaScript هستند که با بهره‌جویی از ضعف‌های امنیتی مرورگرها و افزونه‌های آنها نظیر Flash Player در زمان مراجعه کاربر با نرم‌افزار آسیب‌پذیر، دستگاه او را آلوده به بدافزار می‌کنند.

نکته قابل توجه این که تمامی سایت‌های هک شده توسط نسخه ۴٫۷٫۱ سامانه مدیریت محتوای WordPress میزبانی می‌شوند. نسخه‌ای که به حملات اجرای کد به‌صورت از راه دور آسیب‌پذیر است.

مشروح گزارش چک‌پوینت در لینک زیر قابل دریافت و مطالعه است:

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.