
کمیته رکن چهارم – بر اساس گزارش جامعی که شرکت امنیتی سوفوس آن را منتشر کرده، نویسنده باجافزار SamSam از اوایل سال ۲۰۱۶ میلادی حداقل ۵٫۹ میلیون دلار از راه اخاذی از قربانیان خود کسب درآمد کرده است.

اطلاعات و آمار ارائه شده در گزارش ۴۷ صفحهای سوفوس با تجزیه و تحلیل حملات قبلی، گفتگو با قربانیان، دادهکاوی و رصد نقلوانتقالهای صورت پذیرفته در نشانیهای بیتکوین مورد استفاده توسط SamSam حاصل شده است.
بر اساس گزارش سوفوس، حداقل ۲۳۳ قربانی مبلغ اخاذی شده را به نویسنده SamSam پرداخت کردهاند که در ۸۶ موضوع پرداخت باج بهصورت عمومی اطلاعرسانی شده است.
به گفته سوفوس، بهطور میانگین در هر روز یک دستگاه به باجافزار SamSam آلوده میشود. از هر چهار قربانی نیز، یکی قربانی اقدام به پرداخت باج میکند.
تقریبا در اکثر موارد، پس از پرداخت باج، در همان روز پول به چندین حساب دیگر منتقل میشود.
بیشترین مبلغ واریزی، ۶۴ هزار دلار و دامنه رایج مبالغ واریزی بین ۲۰۰ تا ۱۰۰۰ دلار اعلام شده است.
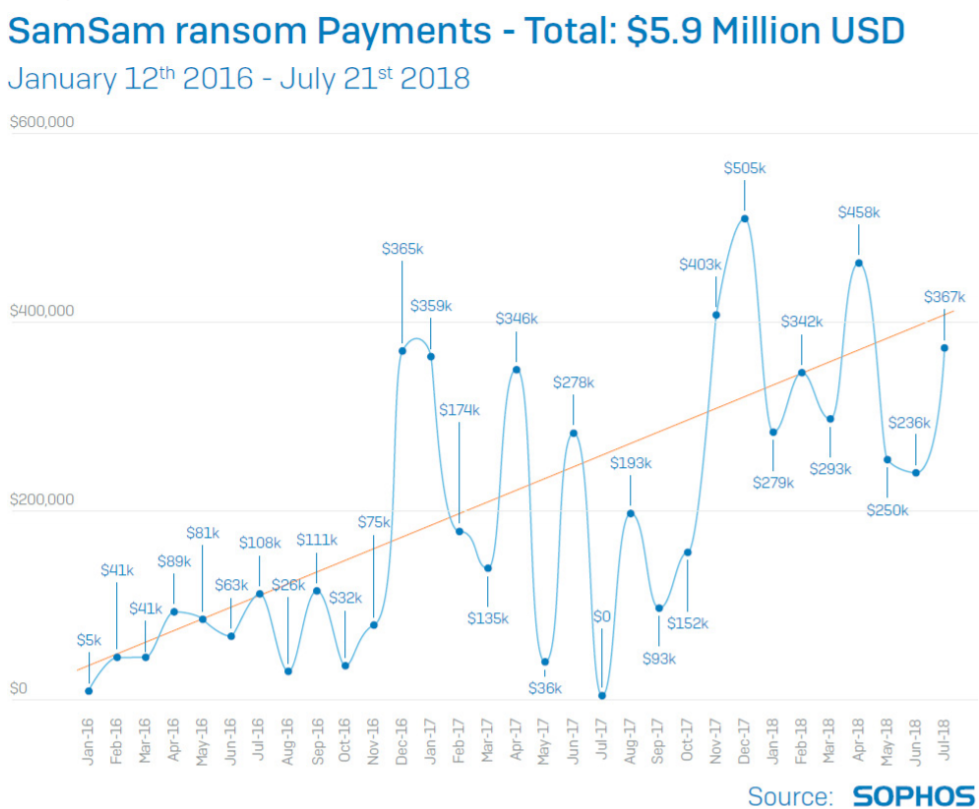
دلیل این مبالغ بالا روش متفاوت حمله این افراد است. بر خلاف باج افزارهای متداول، نویسنده SamSam بهصورت کاملاً هدفمند قربانیان خود را انتخاب نموده و بر روی آلوده کردن آنها تمرکز میکند.
پس از رخنه به نخستین دستگاه، تلاش میشود تا با استفاده از ابزارهایی نظیر PsExec، آلودگی به سایر دستگاههای شبکه نیز گسترش داده شود.
همچنین بسیاری از قربانیان در ابتدا مبلغی را برای رمزگشایی نخستین دستگاه پرداخت کرده و در صورت بازگردانی فایلها پرداخت کامل را انجام میدهند.
در گزارش سوفوس به سه نسخه اصلی باجافزار مذکور اشاره میشود که در هر یک از این نسخهها از روشها و تکنیکهای مبهمسازی بیشتری بهمنظور حفاظت از کد SamSam در برابر ابزارها و کارشناسان تحلیلگر بدافزار بهره گرفته شده است.
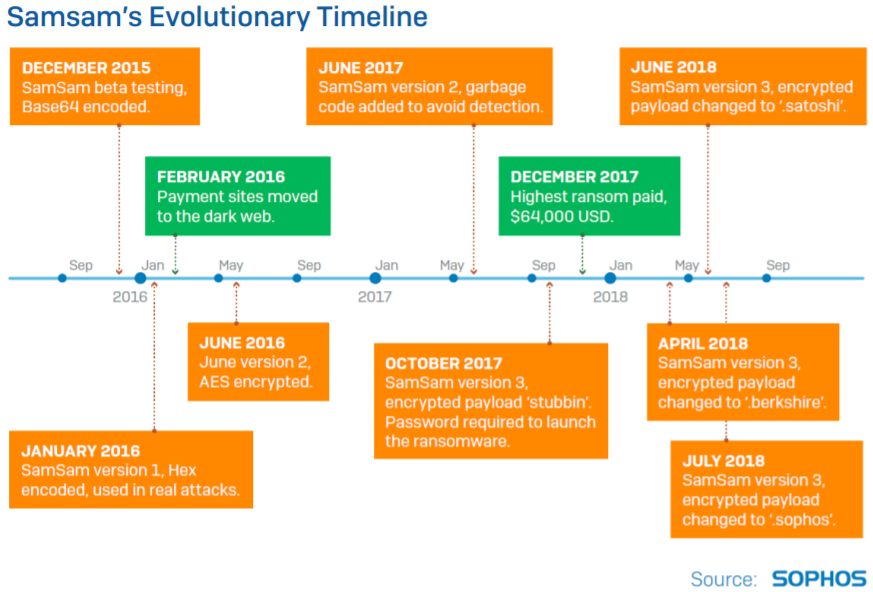
نکته قابل توجه اینکه محققان سوفوس معتقدند که بر اساس تحلیلهای زبانی و رفتاری، باجافزار SamSam نه حاصل کار یک گروه که محصول یک فرد مستقل است.
مشروح گزارش سوفوس در لینک زیر قابل دریافت و مطالعه است:
منبع : شبکه گستر


