
کمیته رکن چهارم – از چند روز گذشته نسخه جدیدی از باجافزار FilesLocker در حال انتشار است که به نسخه کریسمس (Christmas Edition) معروف شده است.

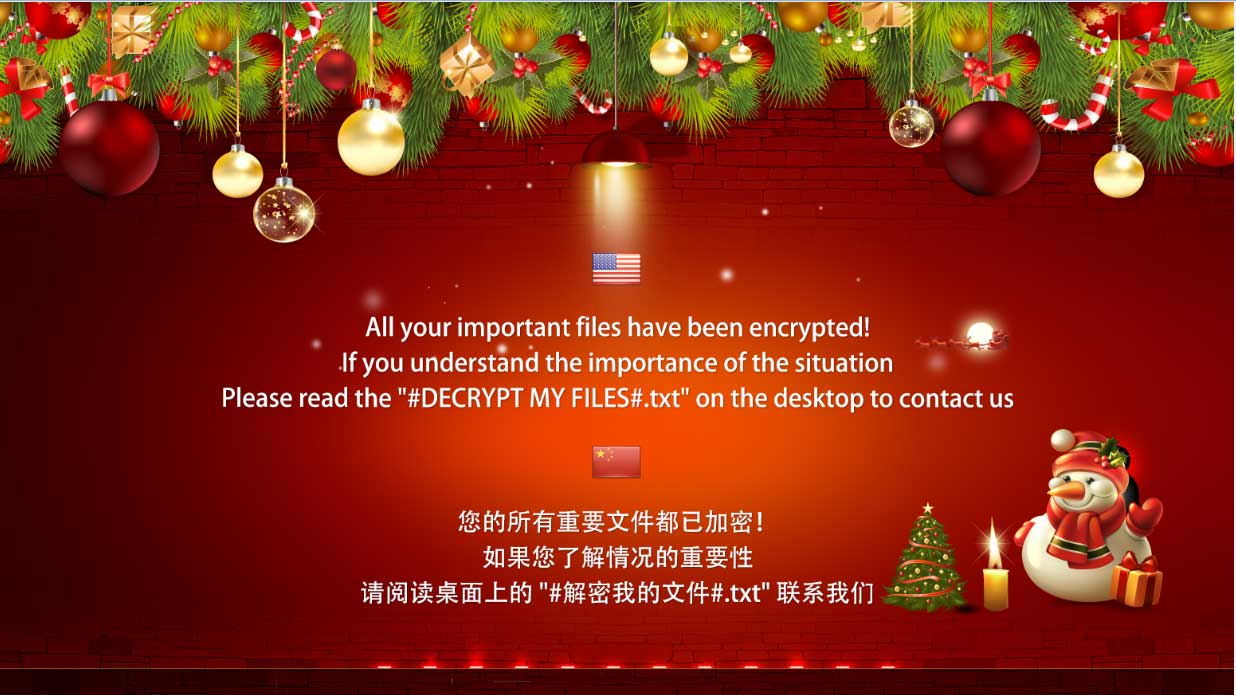
همانند نسخههای قبلی، در این نسخه نیز فایلهای کاربر رمزگذاری شده و با کپی فایلهای موسوم به اطلاعیه باجگیری (Ransom Note) در ازای آنچه که نویسندگان باجافزار بازگرداندن فایلها به حالت اولیه میخوانند از قربانی اخاذی میگردد. همچنین در این نسخه، تصویر پسزمینه صفحه کار Windows نیز با تصویری با حال و هوای کریسمس جایگزین میشود.
نکته عجیب در نسخه جدید اینکه پس از اتمام فرایند رمزگذاری، صفحهای اینترنتی در مرورگر پیشفرض دستگاه باز میشود که در آن کلید اصلی RSA رمزگشایی نسخههای ۱ و ۲ باجافزار FilesLocker به اشتراک گذاشته شده است.
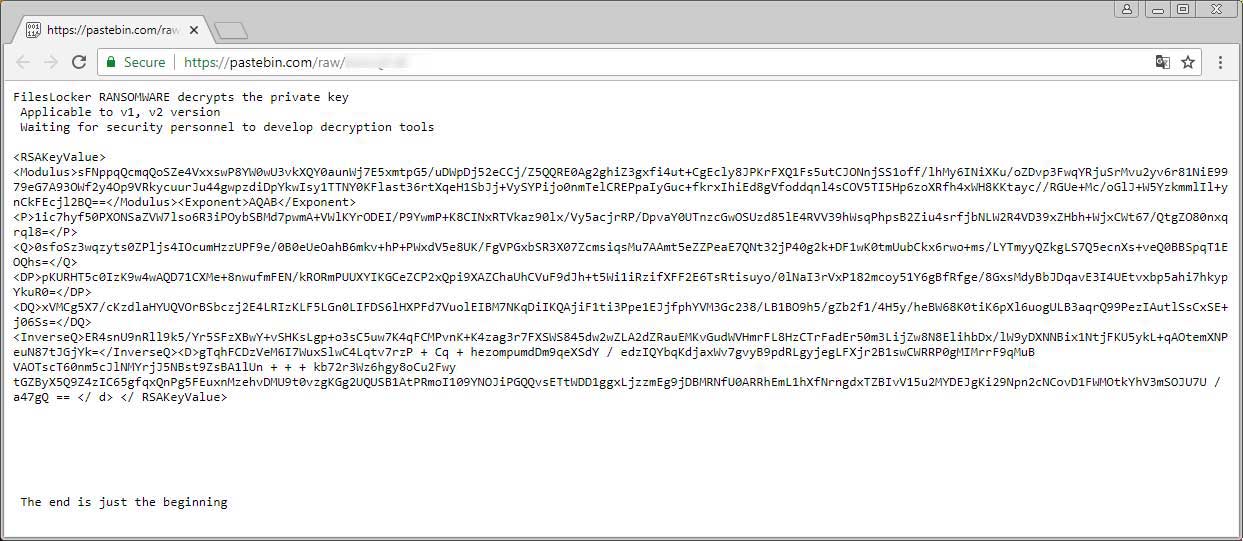
انتشار کلید مذکور، محققان امنیتی را قادر به ساخت ابزاری کرده که امکان رمزگشایی فایلهای رمز شده توسط نسخههای ۱ و ۲ این باجافزار را فراهم میسازد. در این دو نسخه به فایلهای رمزگذاری شده، پسوند [fileslocker@pm.me] الصاق میشود.
باید توجه داشت که برای رمزگشایی موفق، نیاز است که فایل اطلاعیه باجگیری کپی شده بر روی دستگاه آلوده به ابزار مذکور معرفی شود. اطلاعیه باجگیری حاوی کلیدی رمز شده است که توسط کلید افشا شده مذکور قابل باز شدن بوده و خروجی آن توسط ابزار برای رمزگشایی فایلها مورد استفاده قرار میگیرد. این ابزار و راهنمای استفاده از آن در اینحا قابل دریافت و مطالعه است.
مشخص نیست که انگیزه مهاجمان از به اشتراکگذاری کلید اصلی این باجافزار چه بوده است؛ با این حال درج جمله “پایان فقط آغاز است” (The end is just the beginning) در صفحه اینترنتی حاوی کلید، شاید نشانهای از آغاز پروژهای جدید توسط این مهاجمان باشد.
توضیح اینکه نسخه کریسمس باجافزار FilesLocker با نامهای زیر قابل شناسایی است:
Bitdefender:
– Gen:Variant.Razy.442989
McAfee:
– RDN/Ransom
Sophos:
– Mal/Ramsil-T
منبع : شبکه گستر


