
پرش به محتوا
آخرین اخبار
ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند ابزارهای امنیتی جعلی در GitHub، ویندوز را به بدافزار آلوده می‌کنند هشدار درباره افشای رمزها در فایل تنظیمات Claude Code روی GitHub هشدار سوءاستفاده از نقص SonicWall؛ ورود چندمرحله‌ای VPN ممکن است دور زده شود نقص ورود در برخی سرورهای Alpine Linux؛ OpenSSH را به‌روز کنید DigiCert افشای اطلاعات مشتریان و برخی مدارک هویتی را تأیید کرد نقص GhostMap می‌تواند گوشی اندرویدی را پس از نصب یک برنامه از کار بیندازد سوئیچ‌های Zyxel GS۱۹۰۰ به اصلاحیه تازه نیاز دارند؛ Patch ۲ کافی نیست نقص APT در Debian و Ubuntu می‌تواند بسته بررسی‌شده را با فایل مهاجم جایگزین کند
اخبار

سرقت هزاران حساب Microsoft ۳۶۵ با دور زدن احراز هویت چندمرحله‌ای

شهریور ۱۷, ۱۴۰۵ نوشتهٔ hraicp3

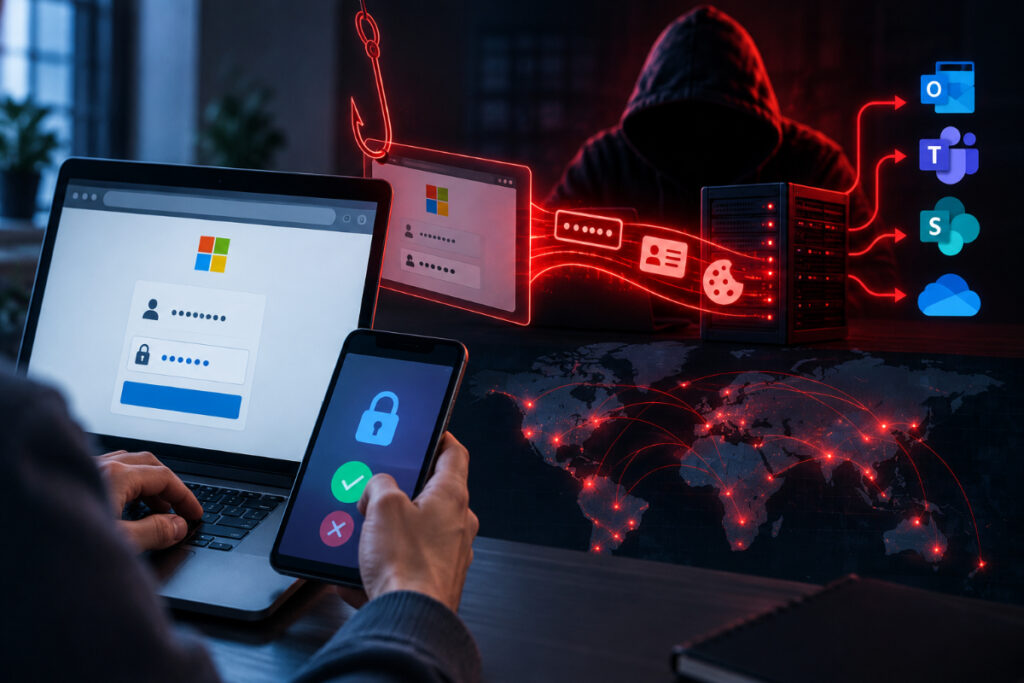
کمیته رکن چهارم – یک سرویس فیشینگ با نام BigBear 2.0 با دور زدن احراز هویت چندمرحله‌ای، بیش از ۵ هزار اعتبارنامه Microsoft 365 را سرقت کرده و دست‌کم ۲۵۸ سازمان را با موفقیت هدف قرار داده است.

به گزارش کمیته رکن چهارم، محققان CloudSEK اعلام کردند BigBear 2.0 با استفاده از روش «مهاجم در میانه» اطلاعات ورود و کوکی‌های نشست کاربران را سرقت می‌کند. این روش به مهاجم اجازه می‌دهد حتی پس از تأیید MFA، نشست قربانی را تصاحب کند.

بررسی‌ها نشان می‌دهد این عملیات ۵۱۳۷ رکورد اعتبارنامه، شامل بیش از هزار گذرواژه و بیش از ۴ هزار کوکی نشست را از کاربران بیش از ۴۰ کشور جمع‌آوری کرده است.

مهاجمان همچنین تلاش می‌کنند کاربران را از روش‌های امن FIDO2/WebAuthn به روش‌های احراز هویت ضعیف‌تر هدایت کنند و برای پنهان کردن فعالیت خود از آدرس‌های IP مسکونی نزدیک به موقعیت قربانی استفاده می‌کنند.

دسترسی به حساب Microsoft 365 می‌تواند ایمیل‌ها، فایل‌ها و سرویس‌هایی مانند Teams، SharePoint، OneDrive و Exchange Online را در معرض خطر قرار دهد.

CloudSEK توصیه کرده سازمان‌های مشکوک به آلودگی، گذرواژه‌ها را تغییر دهند، نشست‌های فعال را لغو و استفاده از روش‌های احراز هویت مقاوم در برابر فیشینگ را اجباری کنند.

منبع: BleepingComputer
