
پرش به محتوا
آخرین اخبار
نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران
اخبار

هک هزاران وب‌سایت برای انتشار حملات ClickFix

شهریور ۱۵, ۱۴۰۵ نوشتهٔ hraicp3

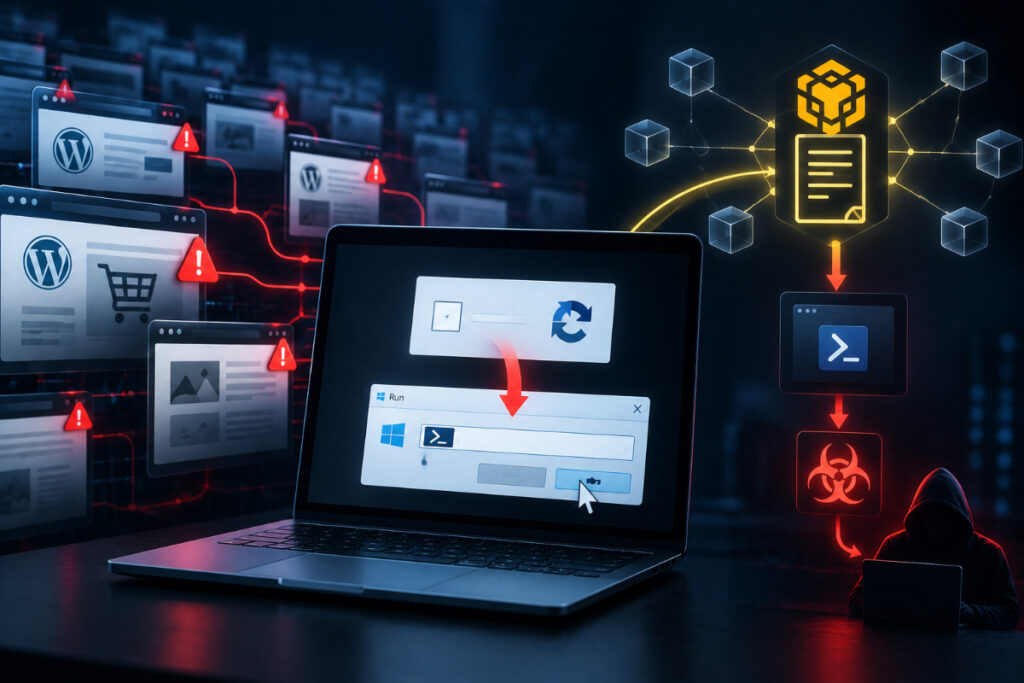
کمیته رکن چهارم – محققان امنیتی از هک بیش از ۵۴۰۰ وب‌سایت کسب‌وکارهای کوچک خبر داده‌اند که برای هدایت کاربران به حملات مخرب ClickFix استفاده شده‌اند.

به گزارش کمیته رکن چهارم، شرکت Netskope اعلام کرد بیشتر سایت‌های آلوده با WordPress و PrestaShop ساخته شده‌اند. مهاجمان با تزریق کد به این سایت‌ها، محتوای حمله را از قراردادهای هوشمند شبکه BNB Smart Chain دریافت می‌کنند.

در این حملات، یک CAPTCHA جعلی به کاربران نمایش داده می‌شود و از آنها خواسته می‌شود دستوری را در پنجره Run ویندوز اجرا کنند. این کار در نهایت به اجرای کد مخرب روی سیستم منجر می‌شود.

مهاجمان همچنین از WebRTC برای ایجاد ارتباط مخفی و رمزگذاری‌شده با سیستم قربانی استفاده کرده‌اند. این روش امکان اجرای کد در حافظه مرورگر و بدون ذخیره مستقیم آن روی دیسک را فراهم می‌کند.

بر اساس داده‌های Netskope، روزانه بیش از ۳۰۰ وب‌سایت آلوده در این عملیات فعال بوده‌اند و در اوت ۲۰۲۶، این رقم در یک روز به ۵۳۶ وب‌سایت رسیده است.

کارشناسان به مدیران شبکه توصیه کرده‌اند ارتباط با نقاط دسترسی مشکوک BSC Testnet و ترافیک غیرعادی مرتبط با WebRTC را کنترل کنند.

منبع: BleepingComputer