
کمیته رکن چهارم – گوگل یک آسیبپذیری خطرناک در مرورگر Chrome را برطرف کرده است که مهاجمان از آن در حملات واقعی استفاده میکردند. کاربران برای جلوگیری از سوءاستفاده باید مرورگر خود را بهروزرسانی کنند.
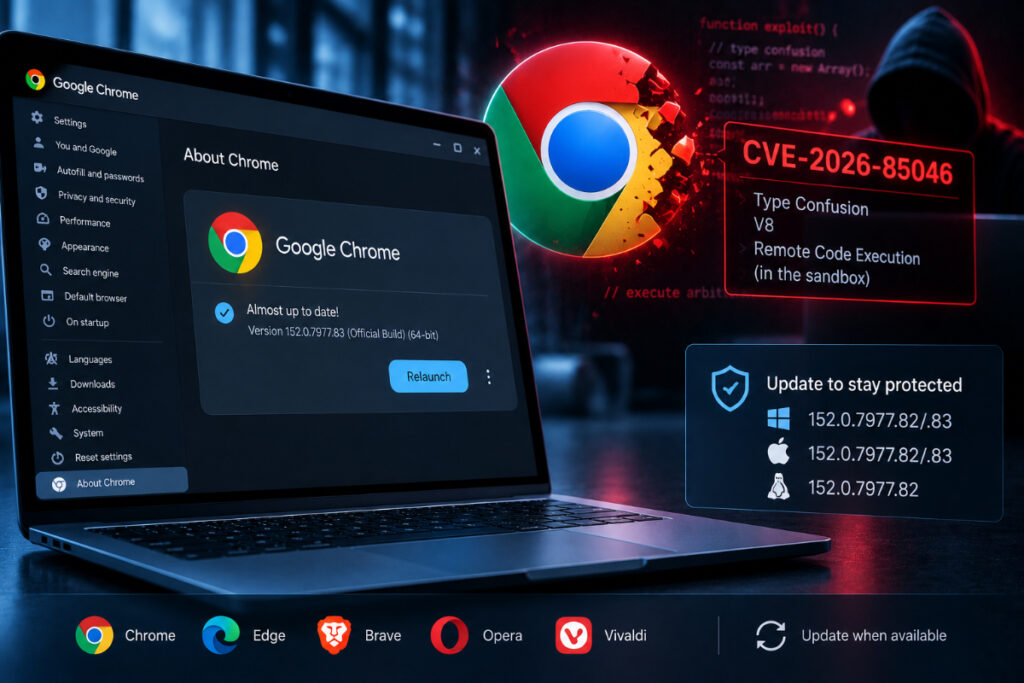
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-85046 و امتیاز CVSS 8.8 شناخته میشود و یکی از ۱۲ نقص امنیتی است که گوگل در تازهترین بهروزرسانی Chrome برطرف کرده است.
این مشکل در موتور V8 مرورگر Chrome وجود دارد؛ بخشی که مسئول پردازش JavaScript و WebAssembly است. مهاجم میتواند با طراحی یک صفحه وب مخرب و ترغیب کاربر به باز کردن آن، از این نقص برای اجرای کد روی سیستم هدف استفاده کند.
این آسیبپذیری در ۴ اوت ۲۰۲۶ توسط پژوهشگر امنیتی Salvatore Gulizia گزارش شد و گوگل برای گزارش آن هزار دلار پاداش در نظر گرفت.
گوگل تأیید کرده است که مهاجمان از CVE-2026-85046 در حملات واقعی استفاده کردهاند، اما هنوز اطلاعاتی درباره اهداف حملات یا عاملان پشت آنها منتشر نکرده است.
با برطرف شدن این نقص، تعداد آسیبپذیریهای روز صفر Chrome که از ابتدای سال ۲۰۲۶ در حملات واقعی مورد سوءاستفاده قرار گرفتهاند، به شش مورد رسیده است.
کاربران Windows و macOS باید Chrome را به نسخه ۱۵۲.۰.۷۹۷۷.۸۲/.۸۳ و کاربران Linux به نسخه ۱۵۲.۰.۷۹۷۷.۸۲ یا جدیدتر ارتقا دهند. کاربران مرورگرهای مبتنی بر Chromium مانند Microsoft Edge، Brave، Opera و Vivaldi نیز باید اصلاحیههای امنیتی مربوطه را بهمحض انتشار نصب کنند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) نیز در ۴ سپتامبر ۲۰۲۶ این نقص را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده اضافه کرد و به سازمانهای فدرال مشمول دستور داده است حداکثر تا ۱۸ سپتامبر ۲۰۲۶ اصلاحیههای لازم را نصب کنند.
منبع: The Hacker News


