
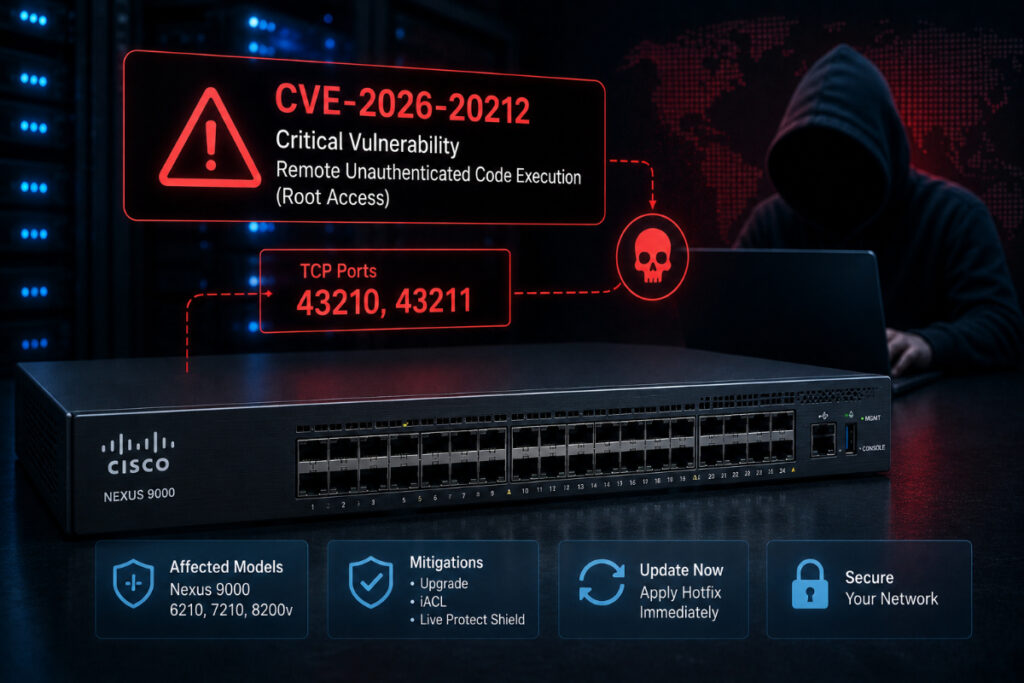
کمیته رکن چهارم – سیسکو یک آسیبپذیری بحرانی در برخی سوئیچهای Nexus 9000 را برطرف کرده است که میتواند بدون نیاز به احراز هویت، امکان اجرای کد از راه دور با سطح دسترسی root را برای مهاجمان فراهم کند.
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-20212 و امتیاز CVSS 9.8 ردیابی میشود و ۱۰ مدل از سوئیچهای Nexus 9000 مبتنی بر Silicon One را تحت تأثیر قرار میدهد.
این نقص باعث میشود سرویس آسیبپذیر از طریق پورتهای TCP شماره ۴۳۲۱۰ و ۴۳۲۱۱ قابل دسترسی باشد. مهاجم راه دور میتواند با ارسال دادههای دستکاریشده، کد دلخواه را با سطح دسترسی root اجرا کند. تلاش برای بهرهبرداری همچنین ممکن است موجب از کار افتادن فرایند S1HAL و Reload شدن دستگاه شود.
سیسکو اعلام کرده است تا زمان انتشار اطلاعیه در ۲ سپتامبر ۲۰۲۶ شواهدی از سوءاستفاده مخرب از CVE-2026-20212 مشاهده نکرده است. این شرکت از مدیران خواسته برای شناسایی نسخه اصلاحشده از Cisco Software Checker استفاده کنند و تا زمان ارتقا، دسترسی به پورتهای آسیبپذیر را با iACL محدود کنند.
در کنار این نقص، سیسکو یک بهروزرسانی امنیتی گسترده برای IOS XR نیز منتشر کرده که هفت CVE را پوشش میدهد. دو مورد از آنها با شناسههای CVE-2026-20274 و CVE-2026-20279 حداکثر امتیاز CVSS 9.8 دارند.
بر اساس اطلاعیه سیسکو، آسیبپذیریهای IOS XR تمام نسخهها را صرفنظر از پیکربندی تحت تأثیر قرار میدهند و راهکار موقتی برای آنها وجود ندارد. کاربران باید بر اساس نسخه و پلتفرم خود، Software Maintenance Update (SMU) مناسب را نصب کنند یا ابتدا سیستم را به نسخهای قابل پشتیبانی ارتقا دهند.
بررسیهای منتشرشده در ۳ سپتامبر ۲۰۲۶ نشان میدهد سیسکو ۴۵ نسخه NX-OS را در برابر CVE-2026-20212 آسیبپذیر اعلام کرده است. همچنین از میان ۱۱۱ نسخه آسیبپذیر IOS XR، تنها برای بخشی از آنها SMU در دسترس است و بسیاری از کاربران باید پیش از نصب اصلاحیه، سیستم خود را ارتقا دهند.
با توجه به استفاده گسترده از تجهیزات Cisco در شبکههای سازمانی و زیرساختهای حساس، به مدیران توصیه میشود وضعیت محصولات خود را بررسی کرده و اصلاحیههای امنیتی مربوط به NX-OS و IOS XR را در سریعترین زمان ممکن اعمال کنند.
منبع: The Hacker News


