
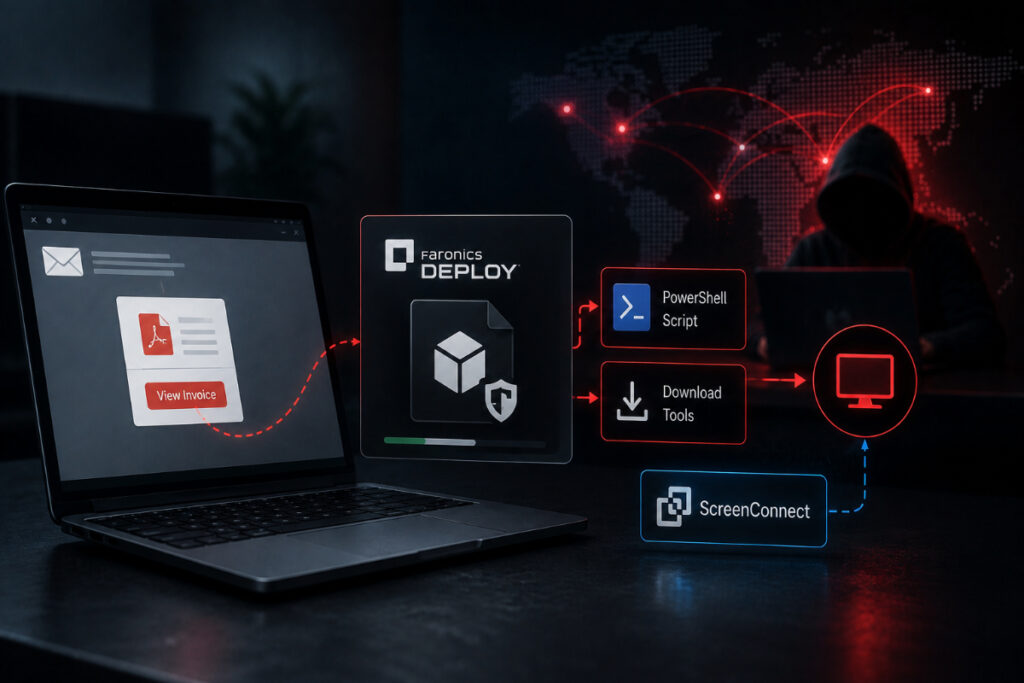
کمیته رکن چهارم – یک کارزار فیشینگ با سوءاستفاده از پلتفرم قانونی Faronics Deploy، رایانه قربانیان را تحت کنترل مهاجمان قرار میدهد و سپس نرمافزار ScreenConnect را برای ایجاد مسیر دوم دسترسی از راه دور نصب میکند.
به گزارش کمیته رکن چهارم، شرکت امنیتی Huntress اعلام کرده است این فعالیتها بین ۲۱ ژوئیه تا ۲۰ اوت ۲۰۲۶ مشاهده شده و ایمیلهای فیشینگ مرتبط با این کارزار به بیش از ۴۵۷ Endpoint ارسال شدهاند.
مهاجمان ایمیلهایی با ظاهر فاکتور، اسناد مالیاتی یا سایر مدارک تجاری ارسال میکنند. لینک موجود در پیام، قربانی را به سایتی هدایت میکند که ابتدا مشخصات بازدیدکننده را بررسی میکند و در صورت شناسایی محیطهای تحلیل امنیتی، محتوای فریبنده یا پیام خطا نمایش میدهد.
قربانیان واقعی به دانلود یک نصبکننده قانونی و دارای امضای دیجیتال Faronics Deploy ترغیب میشوند که ممکن است با نامی مانند Adobe.exe و در پوشش نرمافزار یا بهروزرسانی Adobe ارائه شود.
پس از اجرای فایل، رایانه قربانی در محیط Faronics تحت کنترل مهاجمان ثبت میشود. عاملان حمله سپس بدون نیاز به اقدام دیگری از سوی کاربر، از قابلیتهای مدیریتی Faronics برای اجرای اسکریپتهای PowerShell و دانلود ابزارهای بیشتر استفاده میکنند.
در ادامه، نرمافزار قانونی ConnectWise ScreenConnect روی سیستم نصب میشود. این ابزار مسیر مستقلی برای کنترل از راه دور ایجاد میکند و حتی در صورت شناسایی و حذف Faronics، میتواند دسترسی مهاجمان به دستگاه را حفظ کند.
Huntress یافتههای خود را در ۵ اوت ۲۰۲۶ به Faronics گزارش کرد. این شرکت نیز فعالیت مخرب را تأیید و اقدامات بیشتری برای جلوگیری از سوءاستفاده از پلتفرم خود اجرا کرد. از ۲۱ اوت کاهش قابل توجهی در این فعالیتها مشاهده شده است.
به مدیران شبکه توصیه شده است نصبهای غیرمنتظره ScreenConnect را بررسی کنند و فایل ScriptRunner.log در مسیر C:\ProgramData\Faronics\Logs\ را برای یافتن نشانههای اجرای اسکریپتها یا دانلود فایلهای مشکوک مورد بررسی قرار دهند.
منبع: BleepingComputer


