
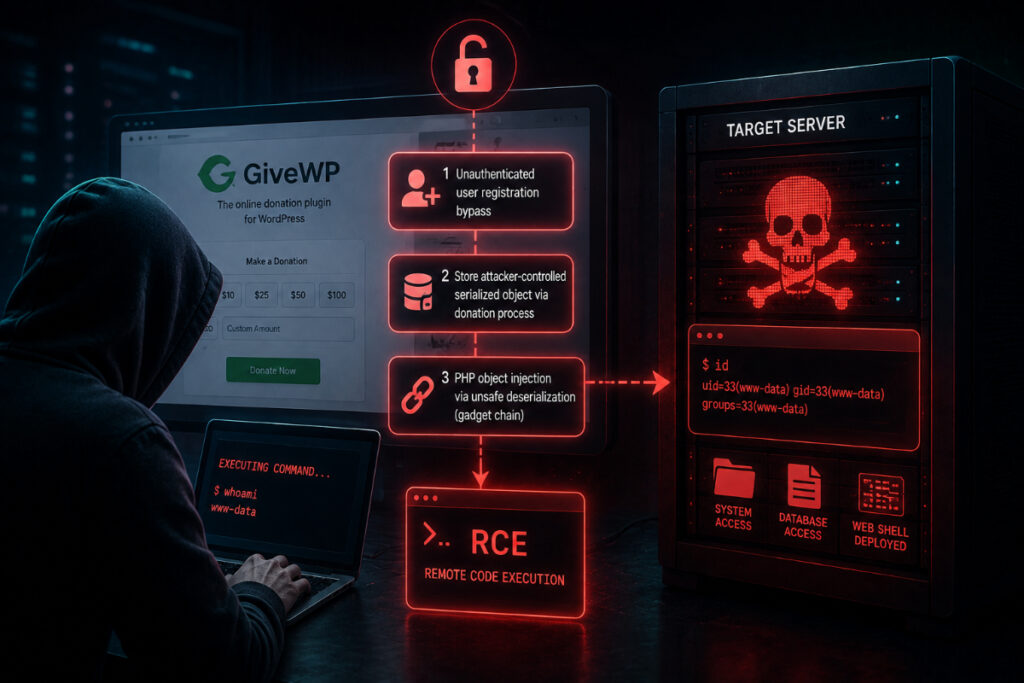
کمیته رکن چهارم – یک آسیبپذیری بحرانی در افزونه GiveWP وردپرس میتواند به مهاجمان بدون احراز هویت اجازه دهد با دور زدن محدودیت ثبتنام، فرمانهای دلخواه را روی سرور وبسایت اجرا کنند.
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-82222 ردیابی میشود و نسخههای GiveWP تا ۴.۱۶.۷.۱ را تحت تأثیر قرار میدهد. GiveWP افزونهای برای جمعآوری و مدیریت کمکهای مالی است و بیش از ۱۰۰ هزار نصب فعال دارد.
این نقص در ۲۸ ژوئیه ۲۰۲۶ (۶ مرداد ۱۴۰۵) توسط پژوهشگر امنیتی Udin Chan به Patchstack گزارش شد. بررسیها نشان میدهد مهاجمان میتوانند با زنجیره کردن چند ضعف امنیتی، داده مخرب را در پایگاه داده ذخیره کرده و در نهایت فرمان دلخواه خود را روی سیستم اجرا کنند.
اگرچه بخشی از فرایند حمله به یک حساب کاربری نیاز دارد، GiveWP دارای قابلیتی برای ثبتنام است که تنظیمات اصلی وردپرس درباره غیرفعال بودن ثبتنام کاربران را بررسی نمیکند. در نتیجه، مهاجم میتواند حتی در سایتهایی که ثبتنام عمومی بسته است، حساب ایجاد کرده و حمله را ادامه دهد.
نسخههای ۴.۱۶.۶ تا ۴.۱۶.۷.۱ نیز آسیبپذیر هستند، اما سوءاستفاده از آنها به شرایط خاصی مانند وجود برخی فرمهای قدیمی دریافت کمک مالی نیاز دارد.
توسعهدهندگان GiveWP این آسیبپذیری را در نسخه ۴.۱۶.۷.۲ که در ۲۷ اوت ۲۰۲۶ (۵ شهریور ۱۴۰۵) منتشر شد، برطرف کردهاند. این بهروزرسانی مسیر اجرای کد را مسدود و برخی دادههای مخرب ذخیرهشده در پایگاه داده را نیز حذف میکند.
با توجه به شدت آسیبپذیری و تعداد بالای نصبهای GiveWP، به مدیران وبسایتهای وردپرسی توصیه شده است افزونه را در سریعترین زمان ممکن به نسخه ۴.۱۶.۷.۲ یا جدیدتر ارتقا دهند.
منبع: BleepingComputer


