
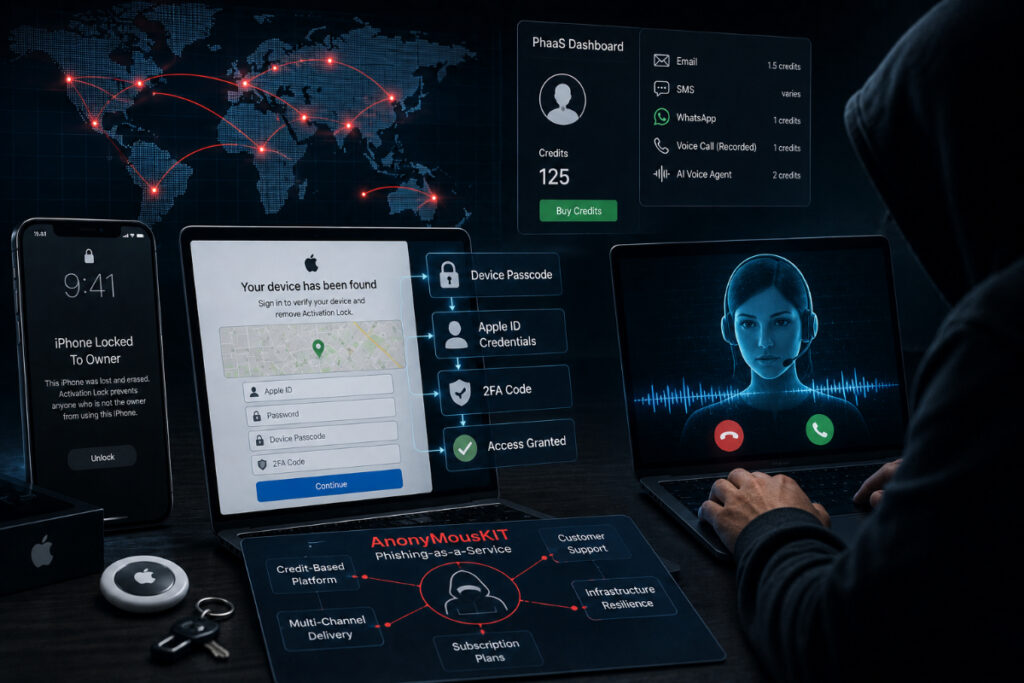
کمیته رکن چهارم – پژوهشگران امنیت سایبری از شناسایی پلتفرم فیشینگ AnonyMousKIT خبر دادهاند که با استفاده از صفحات جعلی و تماسهای صوتی مبتنی بر هوش مصنوعی، اطلاعات امنیتی مالکان دستگاههای اپل را برای حذف Activation Lock سرقت میکند.
به گزارش کمیته رکن چهارم، واحد تحقیقات تهدید SOCRadar اعلام کرده است AnonyMousKIT بهصورت «فیشینگ بهعنوان سرویس» یا PhaaS فعالیت میکند و مشتریان آن میتوانند از طریق ایمیل، پیامک، واتساپ، تماس ضبطشده یا عامل صوتی هوش مصنوعی با قربانیان ارتباط برقرار کنند.
هدف اصلی این حملات افرادی هستند که آیفون یا دیگر دستگاههای اپل آنها بهتازگی سرقت یا مفقود شده است. مهاجمان با جعل هویت پشتیبانی اپل، ابتدا رمز ۴ یا ۶ رقمی دستگاه و سپس اطلاعات Apple ID و کد احراز هویت دومرحلهای را درخواست میکنند.
در تماسهای مبتنی بر هوش مصنوعی، شخصیتی با عنوان «آلیس از پشتیبانی اپل» به زبانهای انگلیسی، اسپانیایی و پرتغالی با قربانیان صحبت میکند. پژوهشگران ۲۰۰ سابقه تماس بین ۳۱ اوت ۲۰۲۵ تا ۳۰ مه ۲۰۲۶ شناسایی کردهاند که ۱۷۹ مورد آنها با شمارههای برزیلی بوده است.
صفحات فیشینگ نیز با ظاهری شبیه سرویسهای رسمی اپل طراحی شدهاند و حتی اطلاعات دستگاه و نقشه موقعیت آن را نمایش میدهند تا اعتماد قربانی جلب شود.
بررسی زیرساخت این عملیات نشان داده است که از مجموع ۵۰۶ دامنه مرتبط با این خانواده، ۱۸۸ دامنه فعال بودهاند. پژوهشگران همچنین بیش از ۶ هزار مورد ارسال پیام در زیرساختهای شناساییشده ثبت کردهاند که آفریقای جنوبی با ۱۷۳۵ مورد بیشترین سهم را داشته است.
قابلیت Activation Lock دستگاه اپل را به Apple ID مالک متصل میکند و استفاده مجدد از دستگاه سرقتی را دشوار میسازد. به همین دلیل، مهاجمان تلاش میکنند بهجای دور زدن فنی این قابلیت، مالک را با مهندسی اجتماعی به ارائه اطلاعات لازم برای باز کردن قفل دستگاه ترغیب کنند.
اپل در ۱۵ ژوئن ۲۰۲۶ تأکید کرده است که هرگز از کاربران نمیخواهد رمز حساب، رمز دستگاه یا کد احراز هویت دومرحلهای خود را از طریق تماس یا وبسایتهای ارسالشده ارائه کنند.
پژوهشگران توصیه کردهاند کاربران به تماسها و پیامهایی که با ادعای پیدا شدن دستگاه، اطلاعات ورود یا کد تأیید درخواست میکنند اعتماد نکنند و برای حسابهای حساس از کلیدهای امنیتی فیزیکی استفاده کنند.
منبع: The Hacker News


