
کمیته رکن چهارم – مهاجمان سایبری در حال سوءاستفاده از دو آسیبپذیری بحرانی در افزونه miniOrange SAML SSO هستند که میتواند امکان دور زدن احراز هویت و ورود به سایتهای وردپرسی با دسترسی مدیر را فراهم کند.
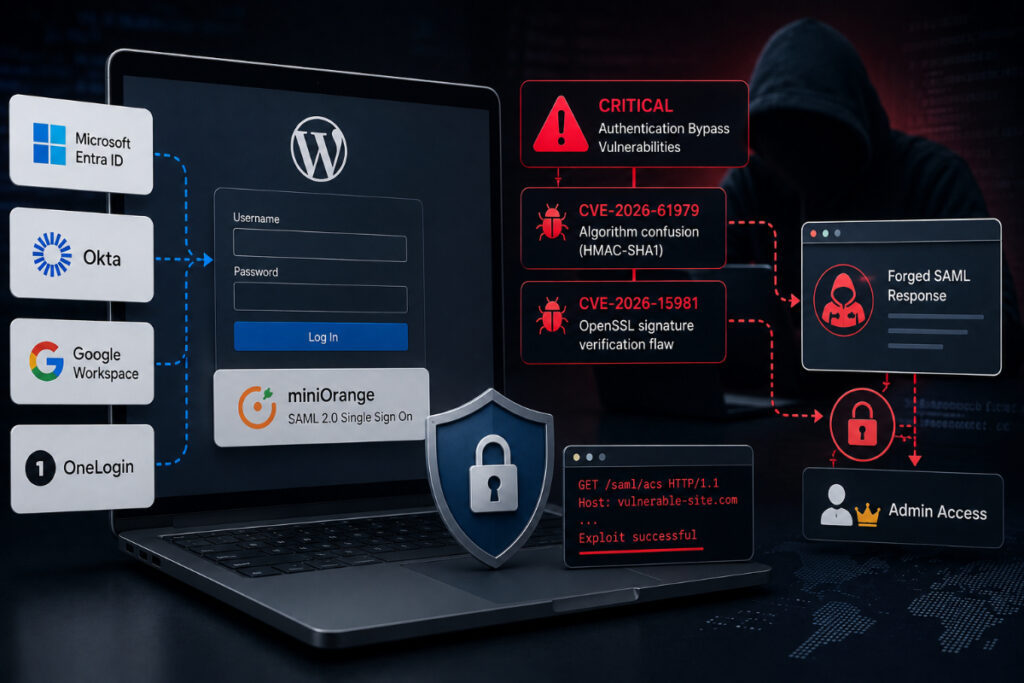
به گزارش کمیته رکن چهارم، دو آسیبپذیری با شناسههای CVE-2026-61979 و CVE-2026-15981 در فرایند اعتبارسنجی پاسخهای SAML قرار دارند و مهاجمان میتوانند با ترکیب آنها، پاسخهای جعلی ایجاد کرده و احراز هویت سایت را دور بزنند.
افزونه miniOrange SAML SSO برای اتصال وردپرس به سرویسهای هویتی مانند Microsoft Entra ID، Okta، Google Workspace و OneLogin استفاده میشود و نسخههای رایگان و تجاری آن دهها هزار کاربر و مشتری دارند.
شرکت امنیتی Patchstack اعلام کرده است این آسیبپذیریها در ژوئیه ۲۰۲۶ (تیر و مرداد ۱۴۰۵) اصلاح شدند، اما اطلاعرسانی اولیه سازنده عمدتاً روی نسخه رایگان متمرکز بود. در نتیجه، برخی کاربران نسخههای تجاری ممکن است از ضرورت بهروزرسانی مطلع نشده باشند.
در ۱۶ اوت ۲۰۲۶ (۲۵ مرداد ۱۴۰۵)، یک تلاش واقعی برای سوءاستفاده شناسایی شد که در آن مهاجمان با زنجیره کردن دو نقص، نسخه Standard شماره ۱۶.۱.۹ را هدف قرار داده و موفق به دریافت Cookie معتبر نشست مدیر وردپرس شده بودند.
Patchstack همچنین از مشاهده اسکنها و تلاشهای بهرهبرداری از چندین آدرس IP خبر داده است. انتشار عمومی کد اثبات مفهوم یا PoC نیز احتمال افزایش حملات را بیشتر کرده است.
به مدیران سایتهای وردپرسی توصیه شده نسخه miniOrange SAML SSO خود را بهصورت دستی بررسی کنند، زیرا ممکن است برخی نسخههای تجاری هشدار بهروزرسانی را در داشبورد وردپرس نمایش ندهند. نسخههای اصلاحشده بسته به نوع افزونه شامل ۵.۴.۵، ۱۳.۰.۴، ۱۷.۰۶، ۲۰.۲.۸، ۲۶.۰.۳، ۳۲.۰.۸ و ۳۵.۰.۷ هستند.
منبع: BleepingComputer


