
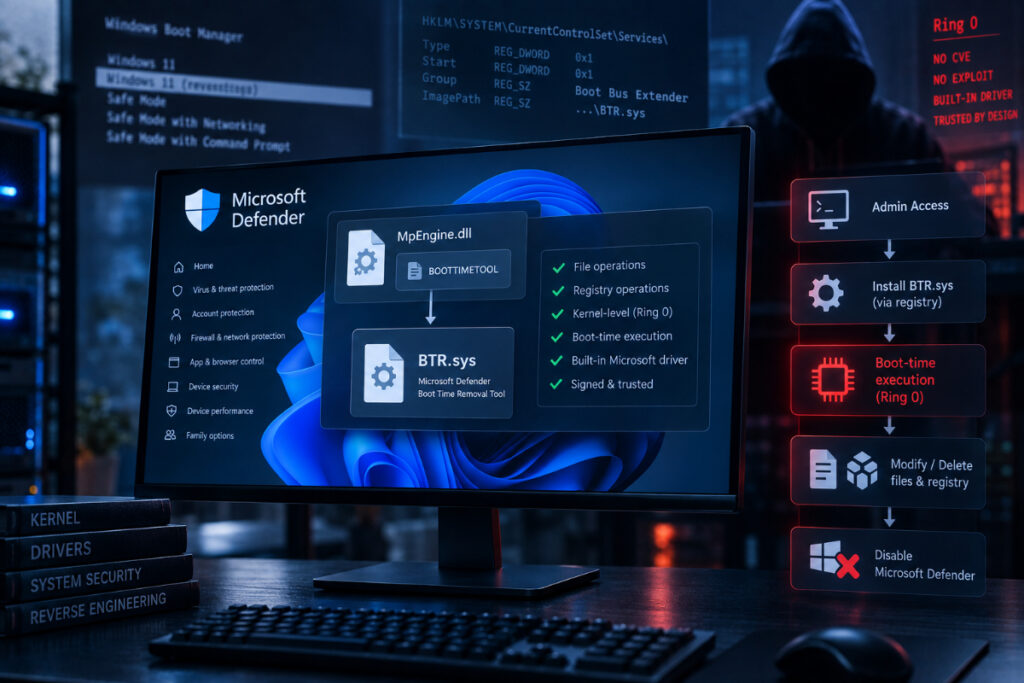
کمیته رکن چهارم – پژوهشگران Check Point Research روشی را شناسایی کردهاند که میتواند از درایور قانونی و امضاشده Microsoft Defender برای دستکاری فایلها و رجیستری ویندوز در سطح هسته استفاده کند؛ روشی که به آسیبپذیری نرمافزاری نیاز ندارد.
به گزارش کمیته رکن چهارم، این روش که BTR Reforged نام گرفته، از درایور BTR.sys یا Boot Time Removal Tool سوءاستفاده میکند. این درایور بخشی از Microsoft Defender است و برای حذف فایلها و ورودیهای رجیستری قفلشده هنگام راهاندازی سیستم استفاده میشود.
پژوهشگران اعلام کردهاند این تکنیک روی نسخههای مختلف ویندوز، از Windows 7 تا Windows 11 25H2 قابل اجرا است. مهاجم میتواند با استفاده از آن فایلها و پوشهها را حذف یا جابهجا کند و مقادیر و کلیدهای رجیستری را تغییر دهد.
در یک آزمایش، پژوهشگران توانستند با استفاده از ابزار اثبات مفهوم BTR_CLI اجزای Microsoft Defender را از یک سیستم کاملاً بهروز Windows 11 25H2 حذف کنند؛ حتی در شرایطی که Tamper Protection فعال بود.
با این حال، اجرای این روش به دسترسی Administrator و امتیاز SeLoadDriverPrivilege نیاز دارد. Check Point نیز تأکید کرده است که تاکنون مدرکی از استفاده واقعی مهاجمان از این تکنیک در حملات سایبری مشاهده نشده است.
این پژوهش در ۲۰ اوت ۲۰۲۶ منتشر شد. به گفته Check Point، مایکروسافت این موضوع را یک آسیبپذیری معمول تلقی نکرده، زیرا مهاجم باید از قبل دسترسی مدیریتی داشته باشد.
پژوهشگران برای کاهش خطر توصیه کردهاند دسترسی به SeLoadDriverPrivilege تا حد امکان محدود شود و مدیران امنیتی رویدادهای مربوط به بارگذاری BTR.sys، تغییرات مشکوک رجیستری و ایجاد و حذف سریع فایل BootClean.log را زیر نظر داشته باشند.
منبع: The Hacker News


