
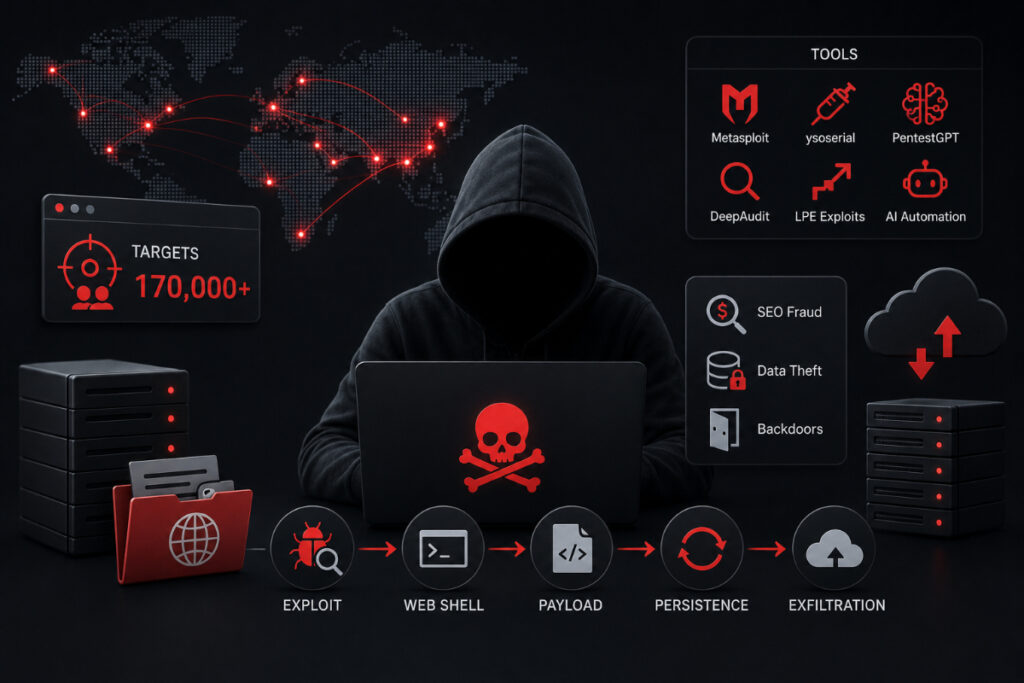
کمیته رکن چهارم – پژوهشگران امنیت سایبری از فعالیت گروهی چینیزبان با نام UAT-10147 خبر دادهاند که با سوءاستفاده از آسیبپذیریهای شناختهشده، سرورهای Windows و Linux را در کشورهای مختلف هدف قرار میدهد.
به گزارش کمیته رکن چهارم، پژوهشگران Cisco Talos اعلام کردند این گروه عمدتاً در زمینه سرقت اطلاعات و تقلب مرتبط با بهینهسازی موتورهای جستوجو یا SEO فعالیت دارد و اهدافی در بخشهای آموزش، رسانه، فناوری و بازی را مورد حمله قرار داده است.
بررسی زیرساخت مهاجمان، فهرستی شامل حدود ۱۷۰ هزار URL هدف را آشکار کرده است. این گروه برای نفوذ از آسیبپذیریهای عمومی و ابزارهایی مانند Metasploit، PentestGPT و DeepAudit استفاده کرده و هوش مصنوعی را برای بهبود اکسپلویتها، تولید Payload و خودکارسازی مراحل پس از نفوذ به کار گرفته است.
پس از نفوذ، مهاجمان تلاش میکنند سطح دسترسی خود را افزایش داده و ابزارهایی مانند Quasar RAT، BadIIS، Noodle RAT، Meterpreter و یک بکدور جدید با نام SPECTRE را روی سیستم قربانی مستقر کنند.
SPECTRE برای Windows و Linux توسعه یافته و امکان اجرای فرمان، سرقت اطلاعات، انتقال فایل و کنترل سیستم آلوده را فراهم میکند. نسخه ویندوز آن همچنین میتواند با سوءاستفاده از درایورهای آسیبپذیر، فعالیت برخی محصولات امنیتی و EDR را مختل کند.
نسخه لینوکسی نیز از یک روتکیت سطح هسته با نام Specter استفاده میکند که برای مخفی کردن فعالیتهای مخرب و حفظ دسترسی مهاجمان طراحی شده است.
بر اساس گزارش Talos، نخستین استفاده شناختهشده از SPECTRE به آوریل ۲۰۲۶ (فروردین و اردیبهشت ۱۴۰۵) بازمیگردد. یافتهها همچنین نشان میدهد مهاجمان از ابزارهای مبتنی بر هوش مصنوعی برای افزایش سرعت و مقیاس عملیات خود استفاده کردهاند.
منبع: The Hacker News


