
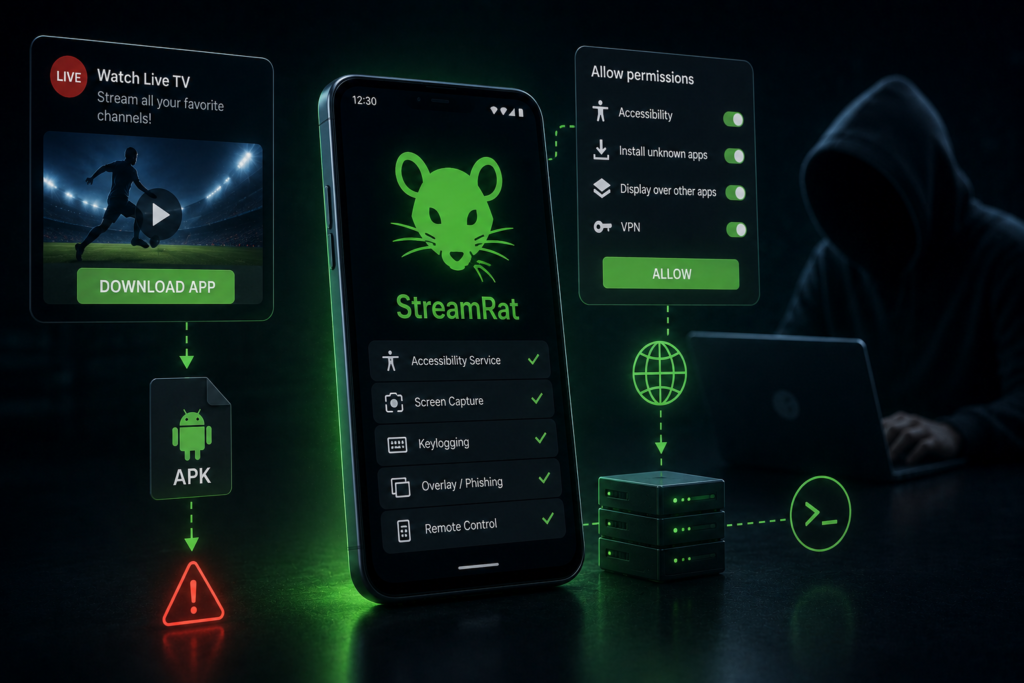
کمیته رکن چهارم – پژوهشگران از شناسایی تروجان بانکی جدید StreamRat خبر دادهاند که از طریق تبلیغات جعلی پخش تلویزیونی منتشر میشود و پس از دریافت مجوزهای لازم میتواند کنترل گستردهای بر دستگاههای اندرویدی قربانیان به دست آورد.
به گزارش کمیته رکن چهارم، شرکت امنیتی ThreatFabric اعلام کرده است کارزار انتشار StreamRat عمدتاً کاربران اسپانیاییزبان در اسپانیا را هدف قرار داده و تبلیغات آن دستکم یک بار برای حدود ۵۷۰ هزار حساب Meta در اتحادیه اروپا نمایش داده شده است. تعداد دقیق دستگاههای آلوده مشخص نیست.
حمله با تبلیغاتی در شبکههای اجتماعی آغاز میشود که کاربران را به یک وبسایت جعلی پخش تلویزیونی هدایت میکند. این سایت در صورت شناسایی دستگاه اندرویدی، فایل APK مخربی را برای دانلود در اختیار کاربر قرار میدهد.
پس از نصب، برنامه قربانی را به اعطای چندین مجوز حساس، از جمله Accessibility، ترغیب میکند. با فعال شدن این دسترسی، StreamRat قادر است کلیدهای فشردهشده را ثبت کند، صفحات جعلی برای سرقت اطلاعات ورود نمایش دهد، محتوای صفحه را بررسی کرده و دستگاه را از راه دور کنترل کند.
این بدافزار همچنین از قابلیت VPN اندروید برای قطع موقت دسترسی سایر برنامهها به اینترنت هنگام فرایند نصب استفاده میکند. سپس Payload اصلی را دانلود کرده و پس از نصب آن، ارتباط با سرور فرماندهی و کنترل برقرار میشود.
یکی دیگر از قابلیتهای StreamRat تصویربرداری از صفحه دستگاه است. بدافزار علاوه بر MediaProjection، میتواند با سوءاستفاده از قابلیت Accessibility از صفحه اسکرینشات تهیه کند و فعالیتهای قابل مشاهده کاربر را در اختیار مهاجمان قرار دهد.
کارزار شناساییشده در Meta از ۱۱ ژوئن تا ۳ ژوئیه ۲۰۲۶ فعال بوده و یافتههای مربوط به آن در ۲ سپتامبر ۲۰۲۶ منتشر شده است. ThreatFabric همچنین نشانههایی از ارتباط زیرساخت StreamRat با کارزار بدافزاری پیشین Mirax شناسایی کرده است.
به کاربران اندروید توصیه میشود از نصب فایلهای APK دریافتشده از تبلیغات و منابع ناشناس خودداری کنند و به درخواست مجوزهای غیرمرتبط توجه ویژه داشته باشند؛ بهخصوص زمانی که یک برنامه پخش ویدیو درخواست دسترسی Accessibility، کنترل سیستم یا نصب برنامههای دیگر را مطرح میکند.
منبع: The Hacker News


