
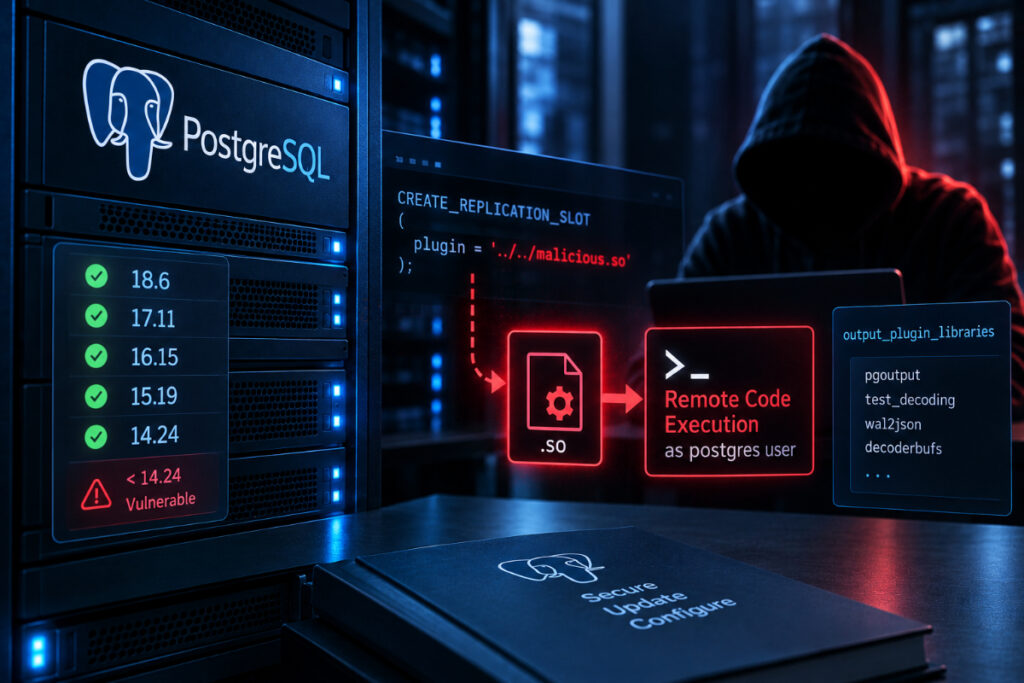
کمیته رکن چهارم – PostgreSQL یک آسیبپذیری امنیتی مهم را برطرف کرده است که میتواند به حسابهای دارای دسترسی REPLICATION اجازه دهد کد دلخواه را با سطح دسترسی کاربر سیستمعامل سرور پایگاه داده اجرا کنند.
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-6471 و امتیاز CVSS 7.2 ردیابی میشود و از زمان معرفی قابلیت Logical Decoding در PostgreSQL 9.4 در سال ۲۰۱۴ وجود داشته است.
نسخههای پیش از PostgreSQL 18.6، ۱۷.۱۱، ۱۶.۱۵، ۱۵.۱۹ و ۱۴.۲۴ تحت تأثیر قرار دارند. برای بهرهبرداری از این نقص، مهاجم باید به یک حساب دارای مجوز REPLICATION دسترسی داشته باشد و تنظیم wal_level = logical نیز روی سرور فعال باشد.
حسابهای دارای این مجوز معمولاً در ابزارهای پشتیبانگیری، سرورهای Standby، سامانههای ثبت تغییرات داده و برخی ابزارهای نظارتی استفاده میشوند.
مشکل اصلی به نحوه بارگذاری افزونههای Logical Decoding مربوط است. یک کاربر دارای مجوز REPLICATION میتواند در شرایط خاص مسیر یک کتابخانه را دستکاری کرده و آن را در فرایند PostgreSQL بارگذاری کند. کد موجود در این کتابخانه با سطح دسترسی کاربر سیستمعامل postgres اجرا میشود.
در Windows، مهاجم در شرایط مناسب میتواند کتابخانه موردنظر را از طریق یک مسیر شبکه و پروتکل SMB بارگذاری کند. در Linux و macOS نیز بهرهبرداری میتواند با استفاده از NFS یا در صورت وجود امکان نوشتن فایل روی سرور انجام شود.
اصلاحیه منتشرشده در ۱۳ اوت ۲۰۲۶ پارامتر جدیدی با نام output_plugin_libraries اضافه کرده است که مشخص میکند چه کتابخانههایی اجازه دارند بهعنوان افزونه خروجی Logical Decoding بارگذاری شوند. مقدار پیشفرض این فهرست شامل pgoutput و test_decoding است.
این تغییر برای مدیرانی که از افزونههای دیگری مانند wal2json و decoderbufs استفاده میکنند اهمیت دارد؛ زیرا پس از بهروزرسانی باید نام این افزونهها به فهرست مجاز اضافه شود، در غیر این صورت عملیات Logical Decoding ممکن است متوقف شود.
به مدیران توصیه شده است PostgreSQL را به نسخههای اصلاحشده ۱۸.۶، ۱۷.۱۱، ۱۶.۱۵، ۱۵.۱۹ یا ۱۴.۲۴ ارتقا دهند. بستههای اصلاحشده از طریق Amazon RDS و توزیعهایی مانند Debian، SUSE و Ubuntu نیز ارائه شدهاند.
تا زمان نصب اصلاحیه، بهتر است مجوز REPLICATION از حسابهایی که به آن نیاز ندارند حذف شود، دسترسی replication در pg_hba.conf محدود شود و ارتباط خروجی SMB روی پورت ۴۴۵ و NFS روی پورت ۲۰۴۹ نیز در صورت عدم نیاز مسدود شود.
تا ۴ سپتامبر ۲۰۲۶ گزارشی از قرار گرفتن CVE-2026-6471 در فهرست آسیبپذیریهای مورد سوءاستفاده CISA منتشر نشده و کد عمومی PoC نیز برای آن مشاهده نشده بود.
منبع: The Hacker News


