
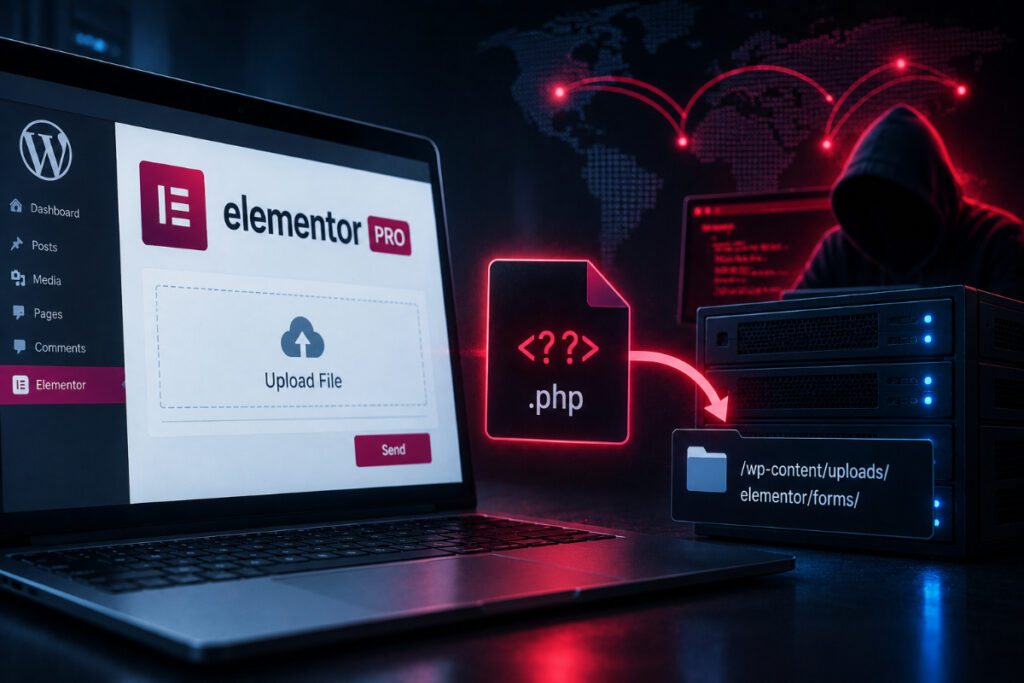
کمیته رکن چهارم – مهاجمان در حال سوءاستفاده فعال از یک آسیبپذیری بحرانی در افزونه Elementor Pro وردپرس هستند که امکان آپلود Webshell و اجرای فرمانهای دلخواه روی سرور را فراهم میکند.
به گزارش کمیته رکن چهارم، این آسیبپذیری با شناسه CVE-2026-32475 ردیابی میشود و نسخه ۴.۲.۱ و قدیمیتر Elementor Pro را تحت تأثیر قرار میدهد. این افزونه محبوب بیش از ۶ میلیون نصب فعال دارد.
نقص امنیتی در نحوه اعتبارسنجی فایلهای آپلودشده از طریق فرمهای Elementor Pro قرار دارد. مهاجم میتواند با ارسال یک درخواست دستکاریشده، فرایند بررسی فایل را دور زده و یک فایل PHP مخرب را روی سرور آپلود کند.
فایل مخرب در مسیر /wp-content/uploads/elementor/forms/ ذخیره میشود و مهاجم پس از دسترسی مستقیم به آن میتواند فرمانهای دلخواه را روی سرور اجرا کند.
بهرهبرداری تنها در سایتهایی امکانپذیر است که دارای Form widget منتشرشده Elementor Pro با حداقل یک فیلد File Upload باشند.
این آسیبپذیری در ۱۹ اوت ۲۰۲۶ با انتشار Elementor Pro نسخه ۴.۲.۲ اصلاح شد، اما Wordfence اعلام کرده است حملات از همان روز انتشار وصله آغاز شدهاند.
بین ۱۹ تا ۲۳ اوت ۲۰۲۶، Wordfence بیش از ۱۹۰ هزار تلاش برای بهرهبرداری را مسدود کرده و مجموع حملات ثبتشده علیه مشتریان این شرکت به حدود ۲۰۰ هزار مورد رسیده است.
به مدیران سایتهای وردپرسی توصیه میشود Elementor Pro را فوراً به نسخه ۴.۲.۲ یا جدیدتر ارتقا دهند. همچنین وجود فایلهای PHP در مسیر /wp-content/uploads/elementor/forms/ باید بهعنوان نشانه احتمالی نفوذ بررسی شود.
منبع: BleepingComputer


