
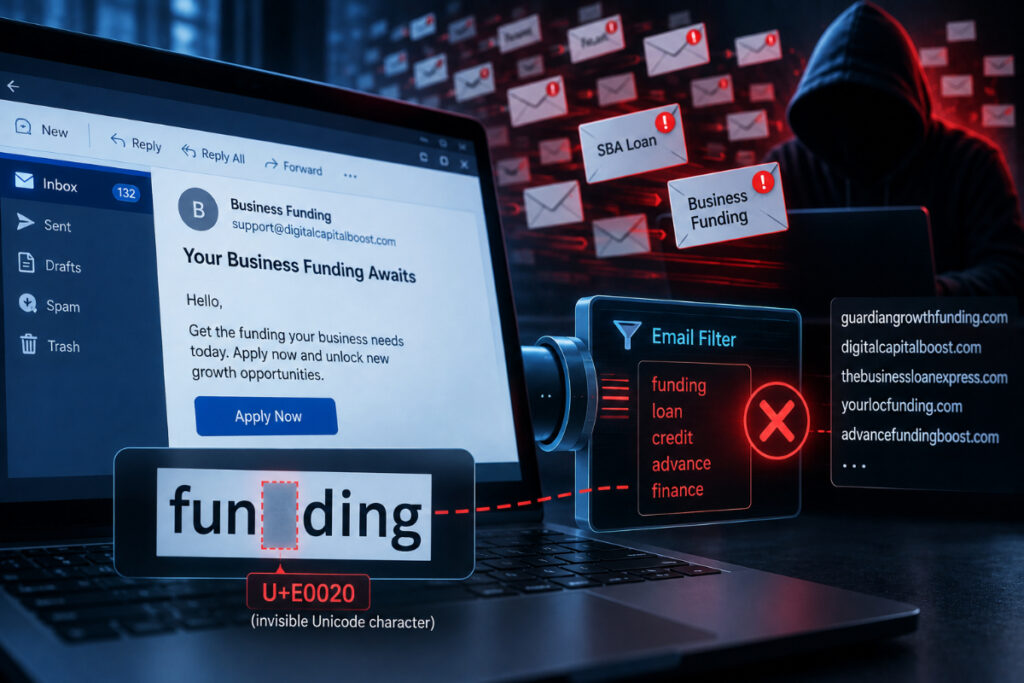
کمیته رکن چهارم – مایکروسافت درباره یک کارزار گسترده فیشینگ هشدار داده است که مهاجمان در آن با قرار دادن کاراکترهای نامرئی Unicode میان کلمات مالی، تلاش میکنند سامانههای امنیتی و فیلترهای ایمیل را دور بزنند.
به گزارش کمیته رکن چهارم، این حملات از روشی موسوم به ASCII Smuggling استفاده میکنند که در آن کاراکترهای نامرئی Unicode در میان متن قرار میگیرند. متن برای کاربر عادی و خوانا به نظر میرسد، اما ساختار آن به شکلی تغییر میکند که برخی سامانههای تشخیص مبتنی بر کلمات کلیدی قادر به شناسایی آن نیستند.
مایکروسافت اعلام کرده است مهاجمان بهطور ویژه از کاراکترهای محدوده Unicode Tags استفاده کردهاند. برای نمونه، یک کاراکتر نامرئی در میان حروف کلمه انگلیسی «funding» قرار میگیرد؛ در نتیجه کاربر همچنان همان کلمه را مشاهده میکند، اما فیلتر امنیتی ممکن است نتواند رشته کامل را تشخیص دهد.
این کارزار از اوایل فوریه ۲۰۲۶ مشاهده شده و برای حدود سه ماه در مقیاس گسترده ادامه داشته است. فعالیت آن پس از ۱۵ مه ۲۰۲۶ بهشدت کاهش یافت.
برآوردها نشان میدهد مهاجمان در روزهای کاری بین یک تا ۲.۳۷ میلیون ایمیل ارسال کردهاند و بیشترین حجم فعالیت در ۲۶ فوریه ۲۰۲۶ ثبت شده است.
پیامهای فیشینگ عمدتاً با موضوعاتی مانند وام تجاری، خطوط اعتباری و تأمین مالی ارسال شدهاند. مهاجمان همچنین از صدها دامنه یکبارمصرف با نامهای مرتبط با خدمات مالی برای افزایش اعتبار ظاهری پیامها استفاده کردهاند.
بررسیها نشان میدهد بخشی از این پیامها از طریق پلتفرم قانونی بازاریابی و اتوماسیون ActiveCampaign ارسال شدهاند. استفاده از زیرساخت یک سرویس معتبر میتواند تشخیص پیامهای مخرب بر اساس اعتبار دامنه و آدرس IP را برای سامانههای امنیتی دشوارتر کند.
مایکروسافت هشدار داده است این کارزار نشان میدهد تکنیکهایی که برای پنهان کردن دستورها از دید کاربران یا سوءاستفاده از مدلهای هوش مصنوعی مطرح شدهاند، میتوانند در حملات سنتی فیشینگ نیز برای عبور از کنترلهای امنیتی مورد استفاده قرار گیرند.
منبع: The Hacker News


