
پرش به محتوا
آخرین اخبار
نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران نسخه آلوده LiteLLM کلیدهای دسترسی و اطلاعات توسعه‌دهندگان را هدف گرفت Node.js نقص پردازش داده فشرده را برطرف کرد؛ مدیران برنامه‌ها به‌روزرسانی کنند Chrome با کمک Gemini درباره سایت‌های فریبنده و دستورهای مشکوک هشدار می‌دهد هشدار اضطراری PHP درباره دو نقص بحرانی؛ مدیران برای اصلاحیه آماده شوند ابطال گواهی‌های eMudhra؛ مرورگرها حفاظت کاربران را تقویت کردند کلیدهای سرقت‌شده UpdraftCentral برای نفوذ به سایت‌های وردپرسی استفاده شدند سوءاستفاده از نرم‌افزار زیمنس در حملات تأیید هویت جعلی حمله به سرورهای Plex برای استخراج رمزارز و سوءاستفاده از اینترنت کاربران
اخبار

ابزارهای مخرب REVSTEALER پس از حذف بدافزار باقی می‌مانند

شهریور ۱۵, ۱۴۰۵ نوشتهٔ hraicp3

کمیته رکن چهارم – پژوهشگران Elastic چهار ابزار مرتبط با بدافزار REVSTEALER را شناسایی کرده‌اند که می‌توانند پس از حذف بدافزار اصلی روی سیستم باقی بمانند و امنیت ویندوز را تضعیف کنند.

به گزارش کمیته رکن چهارم، Elastic Security Labs در ۲ سپتامبر ۲۰۲۶ اعلام کرد ابزارهای ProManager، WinUpdate، SoftManager و LockAppHost با REVSTEALER ارتباط دارند.

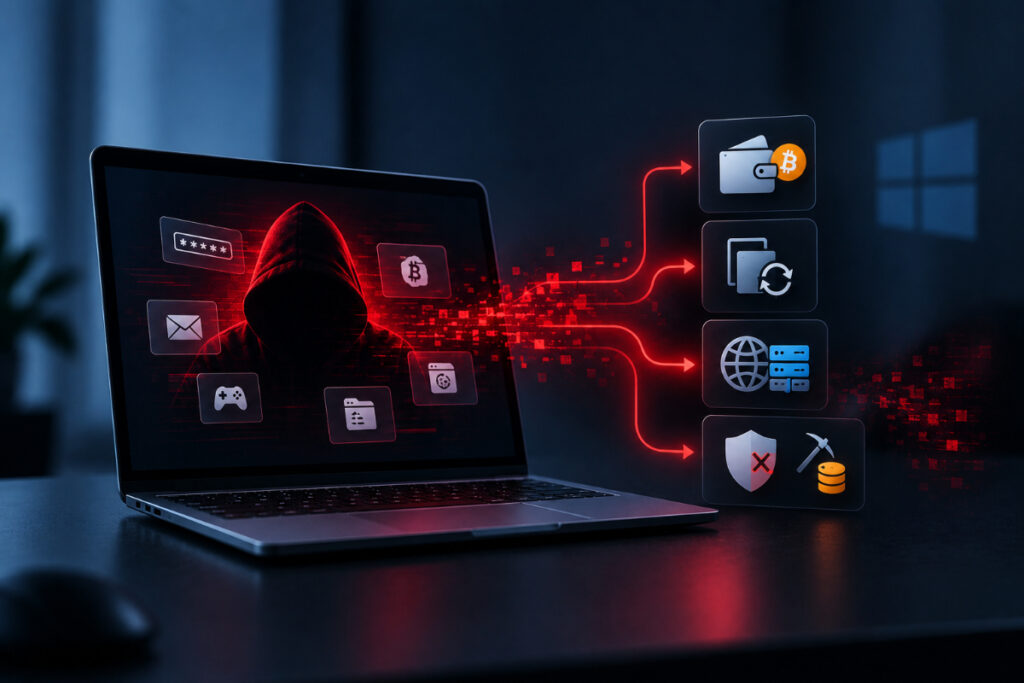
این ابزارها برای سرقت اطلاعات کیف پول‌های رمزارزی، تغییر آدرس‌های کپی‌شده در کلیپ‌بورد و هدایت ترافیک مهاجم از طریق سیستم قربانی استفاده می‌شوند.

خطرناک‌ترین آنها LockAppHost است که می‌تواند بخش‌هایی از Microsoft Defender و Windows Update را غیرفعال و یک استخراج‌کننده رمزارز را روی سیستم اجرا کند.

REVSTEALER نیز گذرواژه‌ها، کوکی‌های مرورگر و اطلاعات کیف پول‌های رمزارزی را سرقت می‌کند و عمدتاً از طریق نرم‌افزارهای جعلی و ابزارهای تقلب در بازی‌ها منتشر می‌شود.

کاربران در صورت آلودگی باید گذرواژه‌های خود را تغییر دهند، نشست‌های فعال حساب‌ها را ببندند و تنظیمات امنیتی ویندوز را بررسی کنند.

منبع: The Hacker News