
پرش به محتوا
آخرین اخبار
اسکریپت آلوده یک سرویس جانبی باعث سرقت از کاربران Polymarket شد نقص بحرانی LXD و MicroCloud ورود با هویت کاربر مورد اعتماد را ممکن می‌کند بدافزار VOLTA پس از سرقت اطلاعات، قربانیان را با هوش مصنوعی ارزیابی می‌کند نفوذ به Chainalysis اطلاعات هویتی برخی کاربران را در معرض دسترسی قرار داد هشدار Northflank پس از سوءاستفاده از کلیدهای هوش مصنوعی؛ کلیدها تعویض شوند نقص پیامکی اندروید می‌تواند تماس‌ها را بدون کلیک کاربر قطع کند نقص TeamViewer می‌تواند رایانه پشتیبان را هدف بگیرد؛ نسخه ۱۵.۸۳ نصب شود هشدار Trezor درباره احتمال دستکاری کیف پول‌های فروخته‌شده توسط CryptoBilis اسکریپت آلوده یک سرویس جانبی باعث سرقت از کاربران Polymarket شد نقص بحرانی LXD و MicroCloud ورود با هویت کاربر مورد اعتماد را ممکن می‌کند بدافزار VOLTA پس از سرقت اطلاعات، قربانیان را با هوش مصنوعی ارزیابی می‌کند نفوذ به Chainalysis اطلاعات هویتی برخی کاربران را در معرض دسترسی قرار داد هشدار Northflank پس از سوءاستفاده از کلیدهای هوش مصنوعی؛ کلیدها تعویض شوند نقص پیامکی اندروید می‌تواند تماس‌ها را بدون کلیک کاربر قطع کند نقص TeamViewer می‌تواند رایانه پشتیبان را هدف بگیرد؛ نسخه ۱۵.۸۳ نصب شود هشدار Trezor درباره احتمال دستکاری کیف پول‌های فروخته‌شده توسط CryptoBilis
اخبار

بهره‌جویی گسترده مهاجمان از آسیب‌پذیری رهیاب‌های سیسکو

بهمن ۸, ۱۳۹۷ نوشتهٔ editor بدون نظر

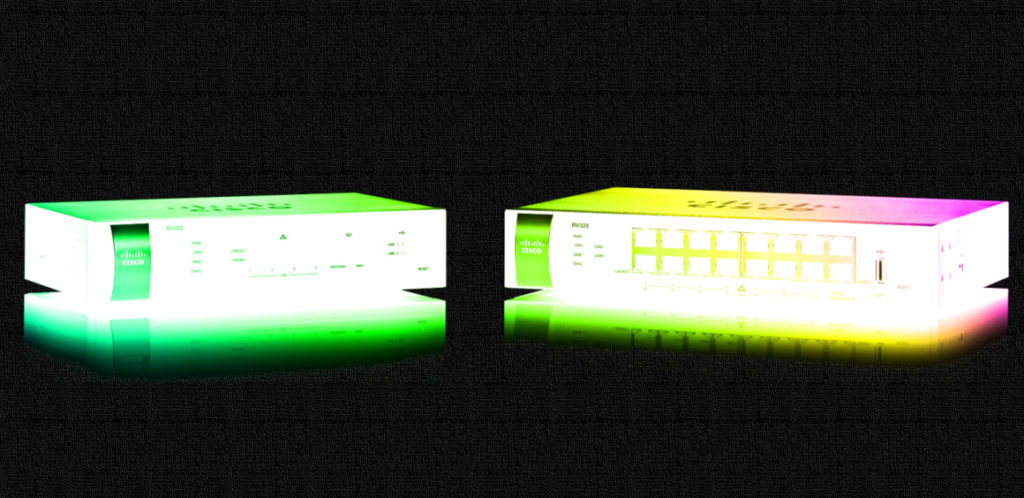
کمیته رکن چهارم – افشای نمونه کدی از نحوه بهره‌جویی (Proof-of-Exploit Code) از دو مدل از رهیاب‌های سیسکو موجب سوءاستفاده مهاجمان از آن و هک شدن برخی از این دستگاه‌ها شده است.

اواخر هفته گذشته شرکت سیسکو با عرضه چند به‌روزرسانی، یک ضعف امنیتی تزریق کد به شناسه CVE-2019-1652 و یک آسیب‌پذیری افشای اطلاعات بهشناسه CVE-2019-1653 را در رابط مدیریتی رهیاب‌های RV320 و RV325 ترمیم و اصلاح کرد.

بهره‌جویی از آسیب‌پذیری CVE-2019-1653 امکان دسترسی یافتن به اطلاعات بالقوه حساس ذخیره شده بر روی رهیاب را به‌صورت از راه دور و بدون نیاز به هر گونه اصالت‌سنجی فراهم می‌کند.

شرکت آلمانی ردتیم که آسیب‌پذیری‌های مذکور را کشف نموده پیش‌تر موضوع را به‌صورت خصوصی به سیسکو گزارش کرده بود. پس از انتشار به‌روزرسانی‌های جدید سیسکو، ردتیم نیز نمونه کد بهره‌جو را بر روی GitHub منتشر کرد. انتشار نمونه کد بهره‌جو توسط کاشف آسیب‌پذیری پس از عرضه اصلاحیه آن توسط شرکت سازنده اقدامی متداول در میان هکرهای کلاه سفید و شرکت‌های امنیتی محسوب می‌شود.

اکنون برخی منابع از بهره‌جویی مهاجمان از این آسیب‌پذیری‌ها در بسیاری از کشورها خبر داده‌اند. بررسی یکی از محققان نیز نشان می‌دهد که حدود ۱۰ هزار رهیاب RV320 و RV325 بر روی اینترنت قابل دسترس است.

به تمامی مدیران شبکه و راهبران این تجهیزات توصیه می‌شود چنانچه تا کنون نسبت به به‌روزرسانی ثابت‌افزار (Firmware) آنها اقدام نکرده‌اند، انجام آن در اولین فرصت را در دستور کار قرار دهند.

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Green Captcha Characters Below.