پرش به محتوا
آخرین اخبار
سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد سوءاستفاده فعال از نقص Commerce Core در Drupal؛ سفارش‌های فروشگاه بررسی شوند نسخه آلوده افزونه Claude Code در فروشگاه Cursor تلاش کرد درِ پشتی نصب کند بایننس رخداد امنیتی ۶.۳ میلیارد دلاری را تأیید کرد؛ واریز و برداشت موقتاً متوقف شد گزارش تازه از سرقت میلیون‌ها پیامک با برنامه‌های بانکی جعلی در اندروید Chrome ۱۵۶ و Firefox ۱۵۹ نقص‌های امنیتی مهم را اصلاح کردند وردپرس ۷.۱.۴ با اصلاح ۲۲ نقص امنیتی منتشر شد؛ مدیران سایت به‌روز کنند Tailscale نقص‌های دسترسی مدیریتی را اصلاح کرد؛ نسخه ۱.۱۰۴.۴ نصب شود کد آلوده در سرویس Convertr اطلاعات کارت خریداران را سرقت کرد
اخبار

کارزاری فیشینگ با لینک‌هایی یک‌هزار نویسه‌ای!

بهمن ۲۵, ۱۳۹۷ نوشتهٔ editor بدون نظر

کمیته رکن چهارم – مهاجمان در یک کارزار فیشینگ، کاربران برخی سازمان‌ها را به صورتی کاملا هدفمند از طریق هرزنامه‌ها مورد حمله قرار داده‌اند.

در هرزنامه‌های ارسالی توسط این مهاجمان اینطور وانمود می‌شود که فرستنده، بخش پشتیبانی دامنه ایمیل کاربر بوده و به دلیل چندین تلاش ناموفق در ورود اطلاعات اصالت‌سنجی، ایمیل در فهرست سیاه قرار گرفته است. در هرزنامه به کاربر توصیه می‌شود تا با کلیک بر روی لینک درج شده در متن آن اقدام به ورود به حساب ایمیل خود کرده و از این طریق آن را از حالت مسدود شده خارج کند.
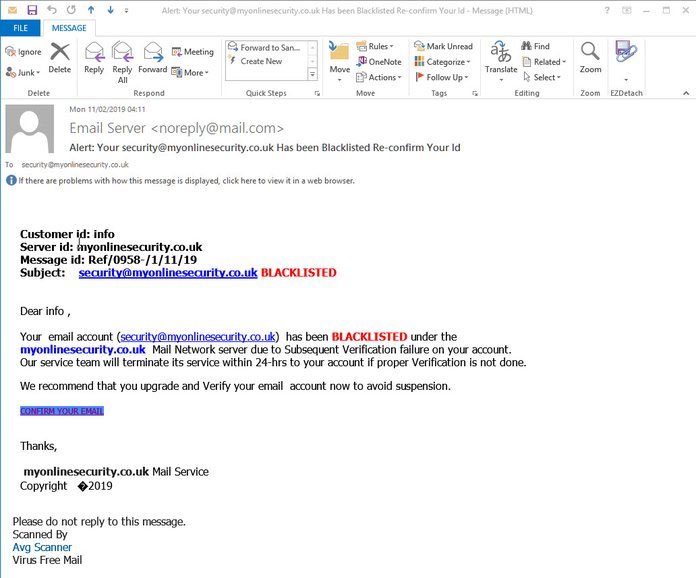
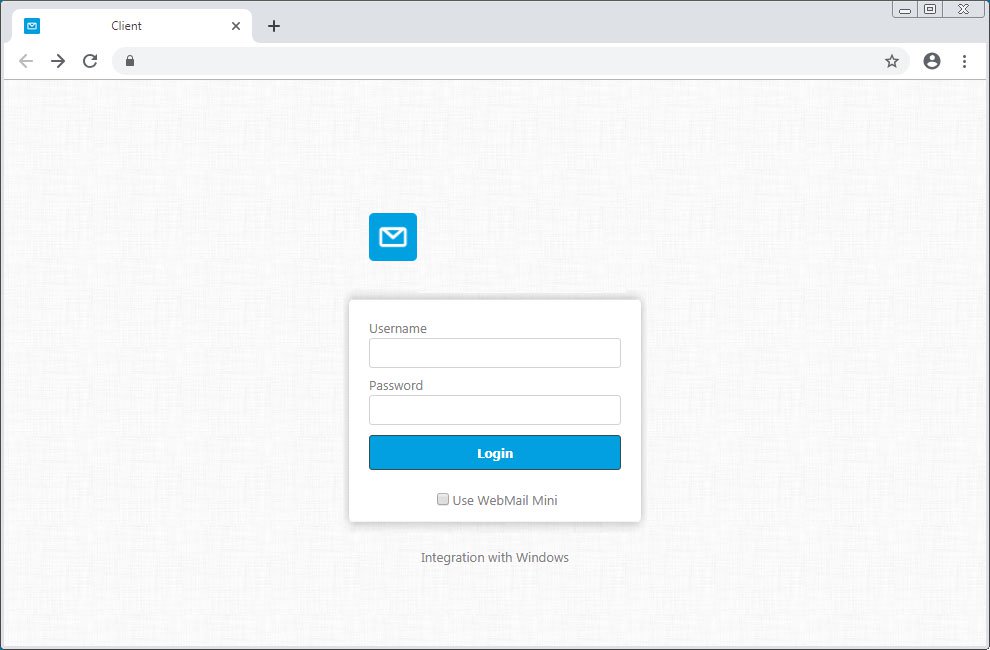
در صورت کلیک بر روی لینک مذکور، کاربر به صفحه‌ای جعلی هدایت می‌شود که کاملا مشابه صفحه واقعی ورود به ایمیل سازمانی کاربر است.
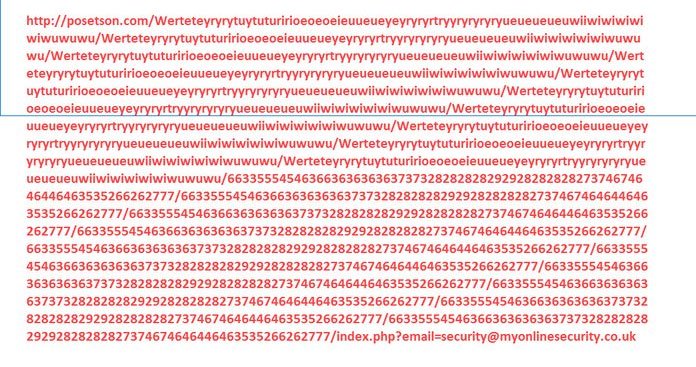
نکته قابل توجه اینکه برخی از هرزنامه‌های این کارزار حاوی لینک‌هایی با طول حدود یک‌هزار نویسه (Character) هستند که نمونه‌ای از آن در زیر قابل مشاهده است.

مشخص نیست که هدف مهاجمان از استفاده از چنین لینک‌های غیرمعمولی چه بوده است. بالا بردن احتمال فریب کاربر یا روشی مبهم‌سازی (Obfuscation)برای عبور از سد محصولات امنیتی؟ هر چه که هست بهره‌گیری از محصولات ضدهرزنامه و آگاهی‌رسانی به کاربران در خصوص غیرواقعی بودن این ایمیل‌ها و پرهیز از اجرای پیوست و عدم کلیک کردن بر روی لینک‌های درون آنها نقشی اساسی در ایمن‌سازی سازمان از گزند این تهدیدات دارد.

منبع : شبکه گستر

دیدگاه خود را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *


Type The Red Captcha Characters Below.