
کمیته رکن چهارم – یک نوع جدید از بدافزار چندمرحلهای Shlayer شناخته شده است که کاربران سیستمعامل macOS را هدف قرار میدهد.
یک نوع جدید از بدافزار چندمرحلهای Shlayer شناخته شده است که کاربران سیستمعامل macOS را هدف قرار میدهد. این بدافزار با استفاده از یک تکنیک قدیمی دوساله دسترسی خود را افزایش میدهد و با غیرفعال کردن مکانیزم Gatekeeper، payloadهای امضا نشده مرحله دوم را اجرا میکند.
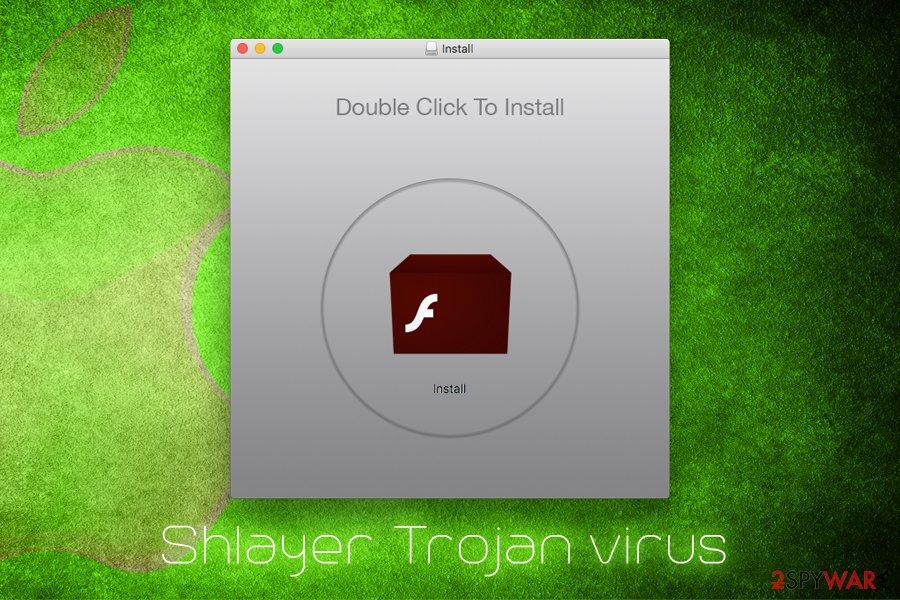
بدافزار Shlayer برای اولین بار توسط تیم پژوهشی Intego مشاهده شد. این تیم متوجه شد که این بدافزار بهعنوان بخشی از یک برنامه مخرب در طول فوریه ۲۰۱۸ توزیع شده است. بدافزار Shlayer بهعنوان فایل نصب جعلی نرمافزار Adobe Flash Player، مانند بسیاری دیگر از خانوادههای مخرب پلتفرم مک، توزیع شد.
نسخه جدید Shlayer، که توسط واحد تجزیهوتحلیل تهدیدCarbon Black کشف شده است، نیز از نصب کننده مخرب Adobe Flash استفاده میکند. این نصبکننده در دامنههای ربوده شده یا توسط آگهیهای مخرب سایتهای قانونی توزیع میشود. بدافزار همه نسخههای macOS تا آخرین نسخه ۱۰,۱۴.۳ Mojave را هدف قرار میدهد و به عنوان فایلهای DMG، PKG، ISO یا ZIP وارد سیستم هدف میشود. برخی از این فایلها با شناسه معتبر اپل امضا شدهاند.
نمونههای Shlayer کشف شده توسط Carbon Black از اسکریپتهای shell برای دانلود payloadهای اضافی استفاده میکند. در نمونههای مشاهده شده یک اسکریپت .command بعد از اجرای نصب کننده جعلی Flash، در پسزمینه اجرا شده است. اسکریپت مخرب درج شده در فایل DMG با استفاده base۶۴ رمزگذاری شده است که در ادامه یک اسکریپت رمز شده توسط AES را رمزگشایی میکند، این اسکریپت بهصورت خودکار پس از رمزگشایی اجرا میشود.
پس از دانلود موفق payload مرحله دوم، بدافزار Shlayer با استفاده تکنیکی که توسط Patrick Wardle در DEFCON 2017 معرفی شد، سطح دسترسی خود را افزایش میدهد. در مرحله بعد، payloadهای اضافی که همگی حاوی آگهیهای مخرب هستند، دانلود میشوند. بدافزار با غیر فعالسازی مکانیزم حفاظت Gatekeeper، از اجرای آنها در سیستم Mac هدف اطمینان حاصل میکند.
با اینکه در حال حاضر تنها آگهیهای مخرب توسط این بدافزار توزیع میشوند، اما عوامل آن میتوانند با تغییر payloadها، بدافزارهای مخربی مانند باج افزارها یا پاککنندههای دیسک را منتقل کنند. تیم تحلیل تهدید Carbon Black لیست کامل نشانههای آلودگی این بدافزار را در صفحه گیتهاب خود منتشر کرده است.


